AI・システム・セキュリティのニュースまとめ(2026年10月30日 18時)
公開 2026-10-30 AIサービス比較ナビ 編集部
2026年10月30日14時から18時までに確認したニュースのうち、公式発表を確認できた3件をまとめました(いずれもセキュリティ分野・うち続報1件)。 良品計画が公式アプリ「MUJIアプリ」の利用者情報 最大約2,726万件の流出の可能性を公表したほか、海外暗号資産交換業者Binanceの不正流出事案についてSBIホールディングスがグループへの影響を開示しました。お名前.com デスクトップクラウドの続報も取り上げます。この時間帯に、AI分野・システム分野で公式発表を確認できた新着はありませんでした。
当サイトでは、各社・各機関の公式発表を開いて内容を照合したうえで掲載しています。数字や日付は各項目末尾の出典番号から確認できます。
セキュリティ
1. 良品計画、MUJIアプリの利用者情報 最大約2,726万件が外部に流出した可能性
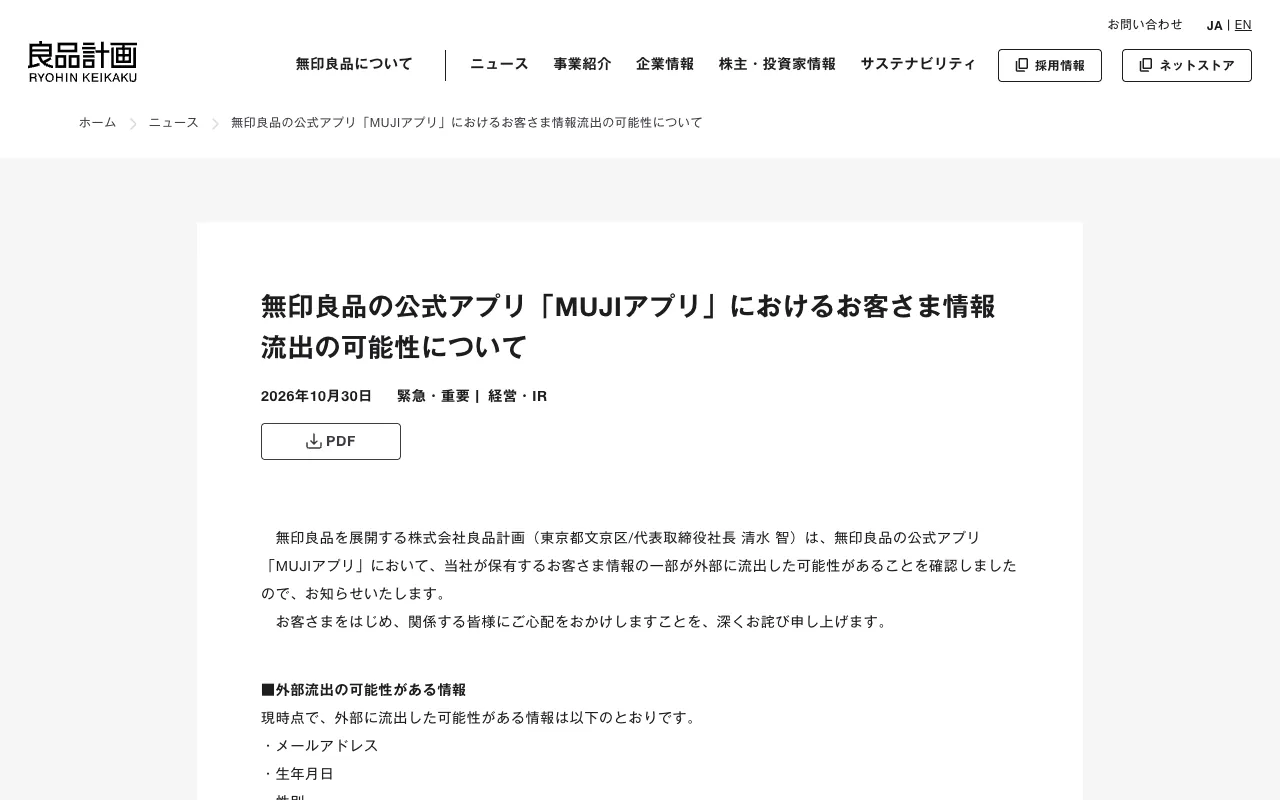
株式会社良品計画は2026年10月30日、無印良品の公式アプリ「MUJIアプリ」において、同社が保有する顧客情報の一部が外部に流出した可能性があることを確認したと公表しました。外部からの不正なアクセスを検知し、該当箇所へのアクセスの遮断と修正の適用を行ったとしています [1]。 流出した可能性がある情報はメールアドレス・生年月日・性別で、対象件数は最大 約2,726万件(退会した顧客の情報を含む)です。クレジットカード情報、氏名、住所、電話番号等は含まれないとしています。公表時点では、ダークウェブ等への流出や情報を悪用した被害は確認されていないとし、MUJIアプリと無印良品ネットストアは正常に利用できるとしています [1]。
企業・担当者が確認すること: MUJIアプリを利用している(または過去に利用していた)場合は、同社からの連絡を確認し、同社が注意を呼びかけている「なりすましメール」に記載されたURLをクリックしたり、個人情報を入力したりしないでください [1]。問い合わせ窓口は良品計画 お客様相談室 0120-64-0772(月〜土 9:30〜17:00)です [1]。
2. Binanceで暗号資産の不正流出、SBIホールディングスは「連結業績への影響はない」と開示
SBIホールディングス株式会社は2026年10月30日、海外暗号資産交換業者Binanceで発生した暗号資産の不正流出事案について、グループへの影響を開示しました。子会社各社のBinanceに対するエクスポージャーは現時点で限定的で、Binanceの補償方針も踏まえ、連結業績に与える影響はないとしています。国内の暗号資産交換業者であるSBI VCトレードとビットバンクは通常どおりサービスを提供しており、顧客資産への影響はないとしています [2]。 Binanceは同日の「Security Incident Update」で、初期調査ではDevOpsエンジニアのノートPCが侵害され、攻撃者がサービスコンテナにアクセスして不正な出金トランザクションを送信した可能性があるとしています。ウォレットの秘密鍵が漏えいした証拠は見つかっていないとし、影響額の推計は約63億ドル、オンチェーンで凍結済みの資産は約30億ドルです。損失はSAFUファンドと同社資金で全額補償し、予防措置として入出金を一時停止しているとしています [3]。
企業・担当者が確認すること: Binanceを利用している場合は、同社の公式チャネルで入出金の再開状況を確認してください。同社は公式チャネルの情報だけを参照するよう呼びかけています [3]。開発・運用担当者の端末から本番環境の権限に到達できる構成になっていないかは、自社でも見直す材料になります(当サイトの見解)。
3. 【続報】お名前.com デスクトップクラウドへの不正アクセス、お見舞金の受け取り手続きと代替サービスの案内を契約者へ開始
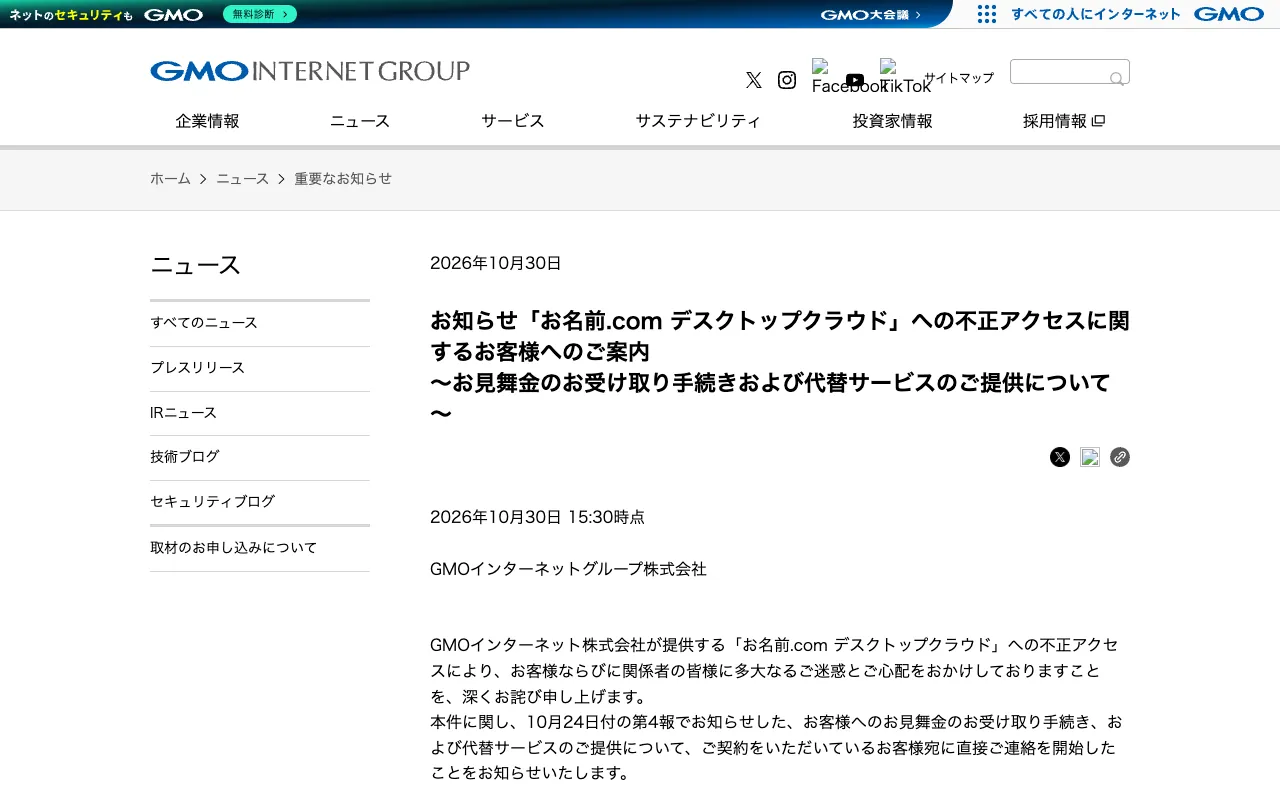
GMOインターネットグループ株式会社は2026年10月30日15時30分時点の発表で、「お名前.com デスクトップクラウド」への不正アクセスに関し、10月24日付の第4報で知らせたお見舞金の受け取り手続きと代替サービスの提供について、契約者宛てに直接連絡を開始したと公表しました [4]。 あわせて、利用や被害に関する相談窓口(電話 03-5456-2560・土日祝日を含め24時間受付)、犯人の特定につながる情報の提供窓口、不正な情報公開・拡散の通報窓口を案内し、不審なサイトへのアクセスやURL・掲載内容のSNS等での転載・拡散を控えるよう求めています [4]。
企業・担当者が確認すること: 「お名前.com デスクトップクラウド」を契約している場合は、同社からの直接の連絡が届いているかを確認し、お見舞金の受け取り手続きと代替サービスへの移行を進めてください。連絡を装った不審なメールにも注意してください(当サイトの見解)。
本記事は、各項目の出典に記載された内容のみをもとに作成しています。件数や原因は、今後の続報で変わる可能性があります。
出典
- 株式会社良品計画「無印良品の公式アプリ「MUJIアプリ」におけるお客さま情報流出の可能性について」2026年10月30日
https://www.ryohin-keikaku.jp/news/articles/2026_1030_01 - SBIホールディングス株式会社「Binanceにおける暗号資産の不正流出事案による当社グループへの影響について」2026年10月30日
https://www.release.tdnet.info/inbs/140120261030561635.pdf - Binance「Security Incident Update」2026年10月30日
https://www.binance.com/en/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7 - GMOインターネットグループ株式会社「「お名前.com デスクトップクラウド」への不正アクセスに関するお客様へのご案内 ~お見舞金のお受け取り手続きおよび代替サービスのご提供について~」2026年10月30日 15:30時点
https://group.gmo/info/alert/20261030/
関連する領域の企業
ほかの記事
脆弱性が見つかったときの対応手順:把握・影響判断・更新・確認・報告の進め方
PHPの緊急レベルの脆弱性「PHP2Shell」(CVE-2026-109618/CVE-2026-109619)の概要と、サイト運営者が行うべき対応
Next.js・静的サイトは安全か 2025年の重大な脆弱性2件から見る、構成ごとの攻撃される入口
情報漏えい・不正アクセスの最近の動き 公的機関の公表資料から読み解く2026年の実態
AI時代のセキュリティのあるべき姿 生成AIへの入力・プロンプトインジェクション・AIエージェントに企業はどう備えるか
AI・システム・セキュリティのニュースまとめ(2026年11月2日 18時)
AI・システム・セキュリティのニュースまとめ(2026年11月2日 14時)
AI・システム・セキュリティのニュースまとめ(2026年11月1日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月31日 8時)
AI・システム・セキュリティのニュースまとめ(2026年10月30日 14時)