AI・システム・セキュリティのニュースまとめ(2026年10月31日 8時)
公開 2026-10-31 AIサービス比較ナビ 編集部
2026年10月30日18時から31日8時までに確認したニュースのうち、公式発表を確認できた4件をまとめました(AI分野1件・システム分野2件・セキュリティ分野1件)。 OpenAIがAI学習への利用意向を示すrobots.txtの共通シグナルを尊重する方針を発表したほか、GitHubとOpenAIで一部サービスの障害が発生しました。米CISAはIvanti Connect Secureの脆弱性2件を悪用が確認された脆弱性カタログに追加しています。
当サイトでは、各社・各機関の公式発表を開いて内容を照合したうえで掲載しています。数字や日付は各項目末尾の出典番号から確認できます。
AI
1. OpenAI、AI学習への利用意向を示すrobots.txtの共通シグナルを尊重する方針を発表
OpenAIは2026年10月30日、生成AIの基盤モデルの学習にコンテンツを利用することについてウェブサイトが意向を示すための、robots.txtの共通シグナルを尊重する方針を発表しました。自主的な取り組みで、ウェブサイト運営者は参加する複数のAI提供企業に同じ意向を一度に伝えやすくなるとしています [1]。 この取り組みはIETFのAI Preferencesワーキンググループの活動に基づくもので、今後数か月以内の対応を目指し、対応時に実装の詳細を改めて知らせるとしています。新しいシグナルは既存のrobots.txtによるクローラー制御に取って代わるものではなく、既存の制御は引き続き適用されるとしています [1]。
企業・担当者が確認すること: 自社サイトのコンテンツをAI学習に使われたくない、または使ってよいと考えている場合は、現在のrobots.txtのクローラー別設定を確認したうえで、OpenAIが今後公表する実装の詳細を待って共通シグナルの記述を検討してください(当サイトの見解)。既存のクローラー制御は引き続き有効です [1]。
システム
2. GitHubで一時的なエラー増加と、Actions・Pages・Webhooksの遅延
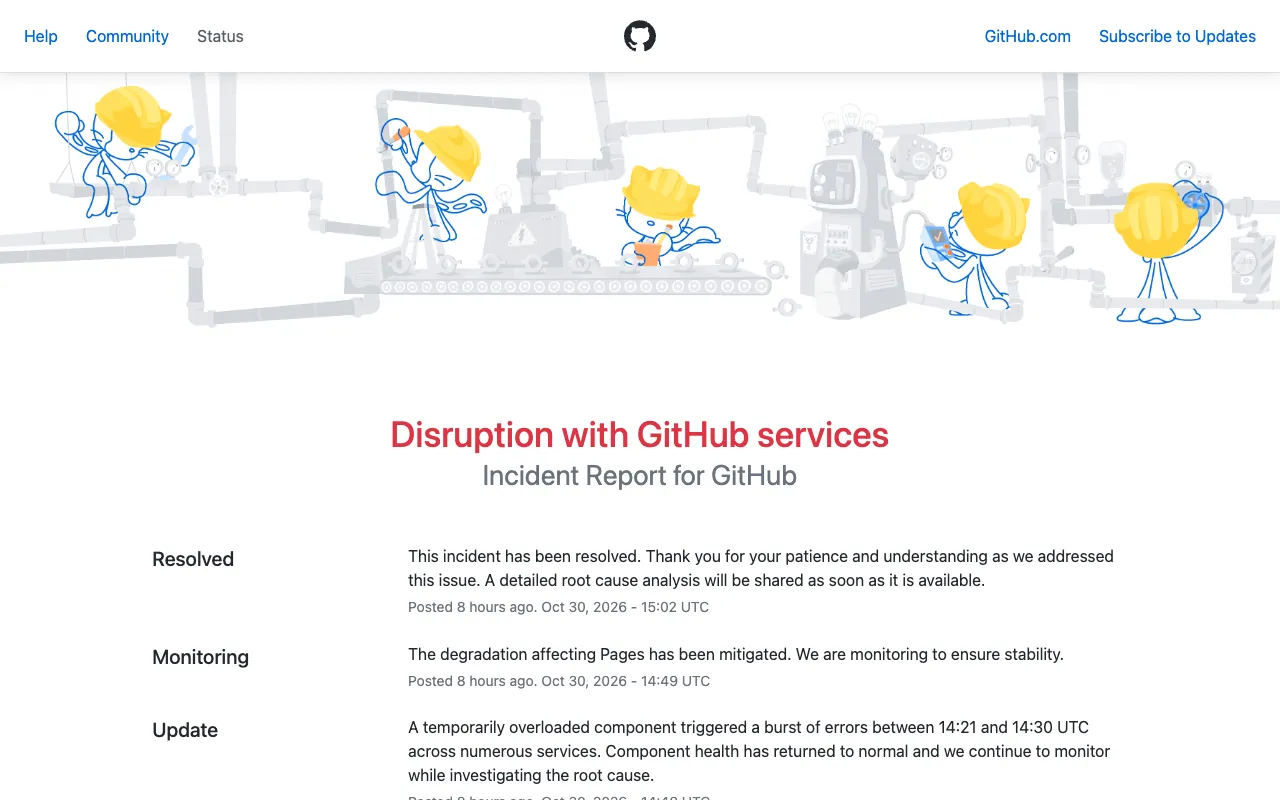
GitHubのステータスページによると、2026年10月30日14:21〜14:30(UTC、日本時間23:21〜23:30)に、一時的に過負荷になったコンポーネントが原因で多数のサービスでエラーが集中し、IssuesとPagesのパフォーマンスが低下しました。同日15:02(UTC)に解決済みとなっています [2]。 続いて17:50(UTC、日本時間31日2:50)からは、Actionsのワークフロー、Pagesのデプロイ、Webhookイベントの遅延と、コード検索・ライブ更新のエラーが発生しました。18:32(UTC)に全サービスが回復し、19:23(UTC、日本時間31日4:23)に解決済みとなりました。どちらの障害も、詳細な原因分析は後日共有するとしています [3]。
企業・担当者が確認すること: 日本時間10月31日2時50分〜4時23分頃にGitHub ActionsのワークフローやPagesのデプロイ、Webhook連携を実行していた場合は、ジョブやデプロイが遅れていないか、取りこぼしがないかを確認してください(当サイトの見解)。原因分析の公表はステータスページで確認できます [3]。
3. OpenAIで画像編集APIとChatGPTの一部検索機能にエラー
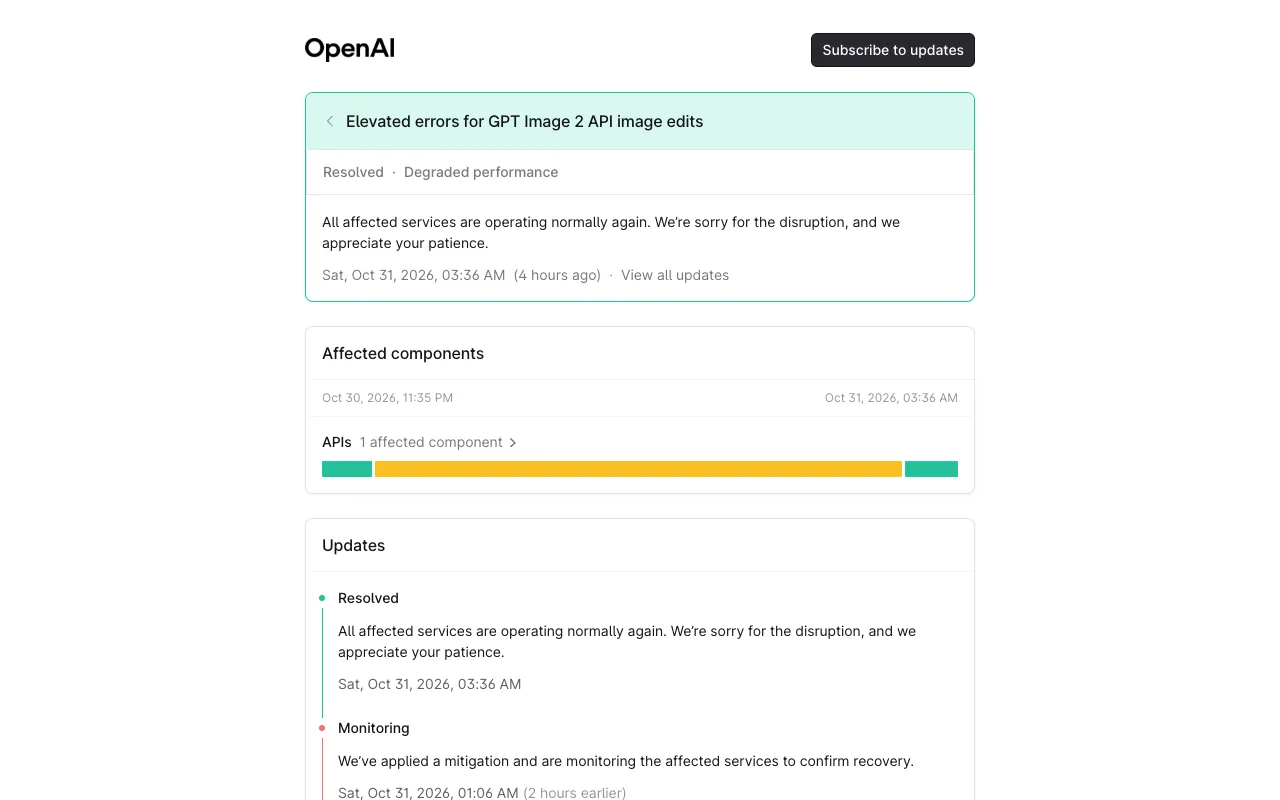
OpenAIのステータスページによると、2026年10月30日14:35(UTC、日本時間23:35)から、GPT Image 2 APIの一部の画像編集リクエストでエラーが増加しました。16:06(UTC)に緩和策を適用し、18:36(UTC、日本時間31日3:36)に解決済みとなっています [4]。 また19:38(UTC、日本時間31日4:38)からは、Dots、ChatGPT Work、一部のChatGPTの思考(thinking)機能で検索に影響が出ており、21:14(UTC、日本時間31日6:14)に正常に戻ったとしています [5]。
企業・担当者が確認すること: 該当時間帯にGPT Image 2 APIの画像編集を自社システムから呼び出していた場合は、失敗したリクエストを再実行する必要がないか、ログで確認してください(当サイトの見解)。
セキュリティ
4. CISA、Ivanti Connect Secureの脆弱性2件を悪用が確認された脆弱性カタログに追加
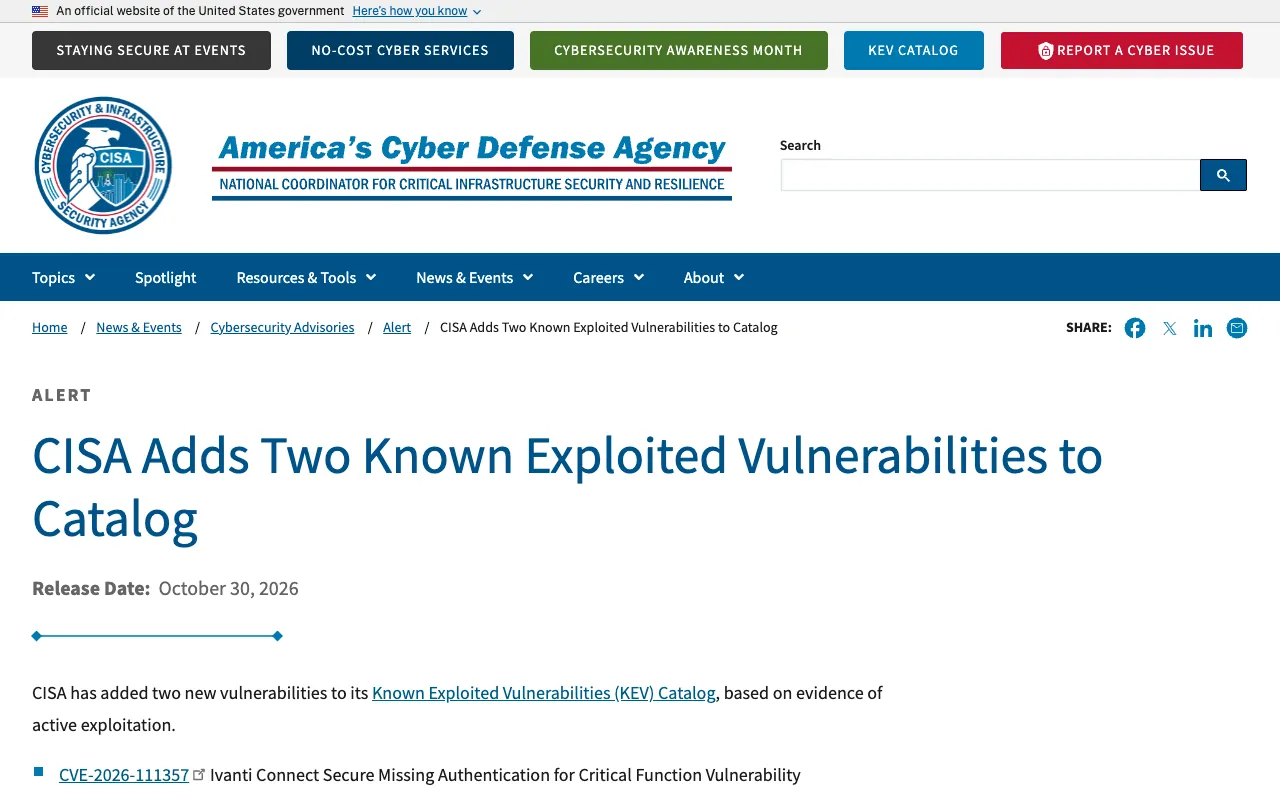
米CISA(サイバーセキュリティ・インフラストラクチャ安全保障庁)は2026年10月30日、悪用の証拠に基づき、Ivanti Connect Secureの脆弱性2件(CVE-2026-111357、CVE-2026-118527)をKnown Exploited Vulnerabilities(KEV)カタログに追加しました [6]。米連邦政府機関への対応期限は、CVE-2026-111357が11月2日、CVE-2026-118527が11月13日です [8]。 Ivantiのアドバイザリ(10月29日更新)によると、CVE-2026-111357(CVSS 8.8)はローカルの認証済み攻撃者による権限昇格、CVE-2026-118527(CVSS 4.3)は認証済み攻撃者がディスク上の既知の場所に任意の内容のファイルをアップロードできる脆弱性です。10月13日に公表したCVE-2026-104935と連鎖させた悪用を、公表時点で限られた数の顧客で確認しているとしています [7]。
企業・担当者が確認すること: Ivanti Connect Secureを利用している場合は、2件を修正した25.1.1.3または22.8R2.6以降に更新してください [7]。Ivantiは侵害の有無の確認にIntegrity Checker Toolを定期的に実行するよう案内しています [7]。
本記事は、各項目の出典に記載された内容のみをもとに作成しています。障害の原因や影響範囲は、今後の続報で変わる可能性があります。
出典
- OpenAI「AI 学習への利用意向をウェブサイトが伝えやすくする仕組み」2026年10月30日
https://openai.com/index/helping-websites-express-ai-training-preferences - GitHub Status「Disruption with GitHub services」2026年10月30日
https://www.githubstatus.com/incidents/nxy2l0ssxm10 - GitHub Status「Incident with Actions, Pages, and Webhooks」2026年10月30日
https://www.githubstatus.com/incidents/pwxsjgnvrk6b - OpenAI Status「Elevated errors for GPT Image 2 API image edits」2026年10月30日
https://status.openai.com/incidents/01M66KSDH67V5BQ73PE8AD2W8S - OpenAI Status「Elevated errors with search in Dots, ChatGPT Work, and certain ChatGPT thinking experiences」2026年10月30日
https://status.openai.com/incidents/01M6754SR14HCQ3E9FX426E2N7 - CISA「CISA Adds Two Known Exploited Vulnerabilities to Catalog」2026年10月30日
https://www.cisa.gov/news-events/alerts/2026/10/30/cisa-adds-two-known-exploited-vulnerabilities-catalog - Ivanti「Security Advisory Ivanti Connect Secure (CVE-2026-104935)」2026年10月29日更新
https://hub.ivanti.com/s/article/Security-Advisory-Ivanti-Connect-Secure-CVE-2026-104935?language=en_US - CISA「Known Exploited Vulnerabilities Catalog」
https://www.cisa.gov/known-exploited-vulnerabilities-catalog
関連する領域の企業
ほかの記事
脆弱性が見つかったときの対応手順:把握・影響判断・更新・確認・報告の進め方
PHPの緊急レベルの脆弱性「PHP2Shell」(CVE-2026-109618/CVE-2026-109619)の概要と、サイト運営者が行うべき対応
Next.js・静的サイトは安全か 2025年の重大な脆弱性2件から見る、構成ごとの攻撃される入口
情報漏えい・不正アクセスの最近の動き 公的機関の公表資料から読み解く2026年の実態
AI時代のセキュリティのあるべき姿 生成AIへの入力・プロンプトインジェクション・AIエージェントに企業はどう備えるか
AI・システム・セキュリティのニュースまとめ(2026年11月2日 18時)
AI・システム・セキュリティのニュースまとめ(2026年11月2日 14時)
AI・システム・セキュリティのニュースまとめ(2026年11月1日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月30日 18時)