AI・システム・セキュリティのニュースまとめ(2026年11月1日 14時)
公開 2026-11-01 AIサービス比較ナビ 編集部
2026年10月31日8時から11月1日14時までに確認したニュースのうち、公式発表を確認できた3件をまとめました(システム分野1件・セキュリティ分野2件)。 GitHubのDependabotアラート表示のエラーが解決したほか、MicrosoftがCursorの拡張機能マーケットプレイスで配布されたClaude Code名義の悪性拡張機能の分析を公開し、開発者向けクラウド基盤Northflankがセキュリティインシデントの続報を出しています。
当サイトでは、各社・各機関の公式発表を開いて内容を照合したうえで掲載しています。数字や日付は各項目末尾の出典番号から確認できます。
システム
1. GitHubのDependabotアラート表示のエラーが解決
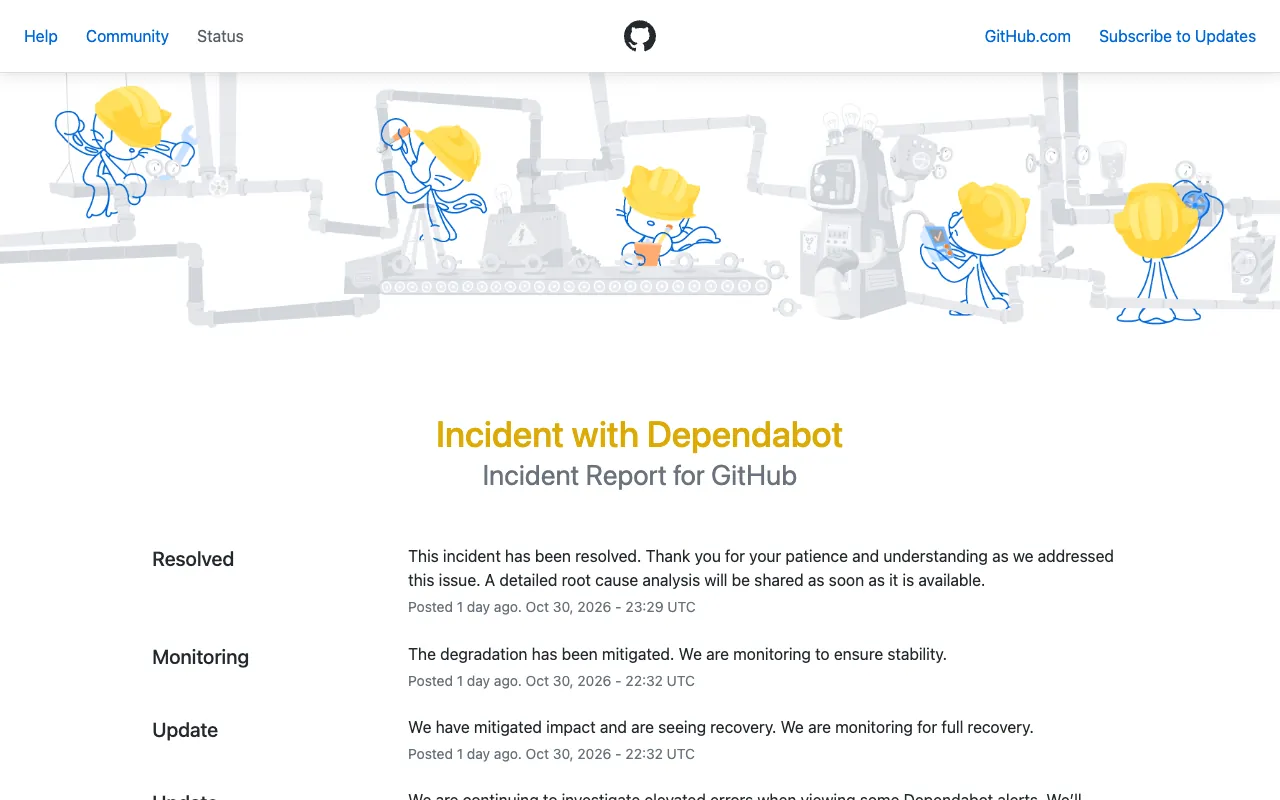
GitHubのステータスページによると、2026年10月30日20:59(UTC、日本時間31日5:59)に一部サービスの性能低下の調査開始を掲示し、21:00(UTC)に一部のDependabotアラートを表示する際のエラーの増加を報告しました。22:32(UTC)に影響を緩和して回復を確認し、23:29(UTC、日本時間31日8:29)に解決済みとなっています [1]。 詳細な原因分析は、準備ができ次第共有するとしています [1]。
企業・担当者が確認すること: 日本時間10月31日6時〜8時半頃にDependabotアラートの確認や対応作業を行っていた場合は、アラートの見落としがないか改めて一覧を確認してください(当サイトの見解)。
セキュリティ
2. Microsoft、Cursorで配布されたClaude Code名義の悪性拡張機能を分析
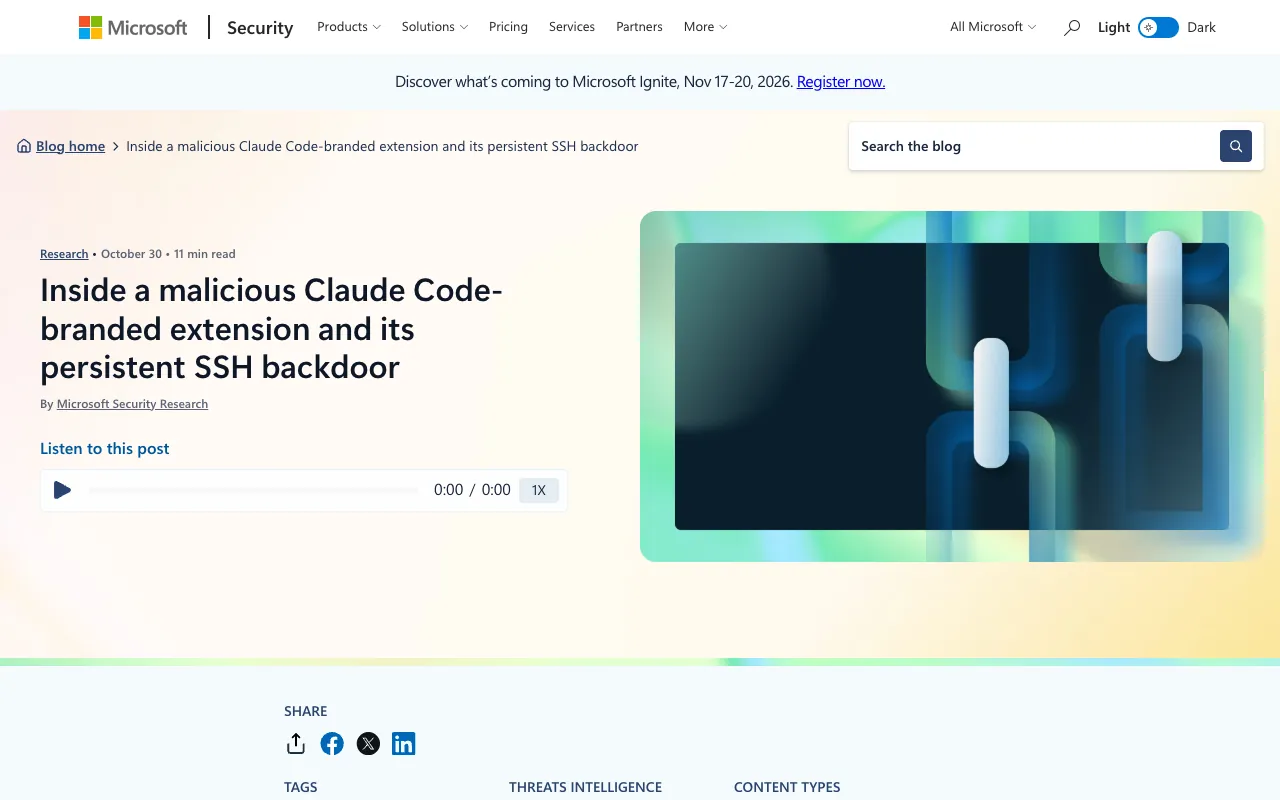
Microsoft Security Blogが2026年10月30日(米国時間)付で公開した分析によると、Cursorは10月29日、改ざんされたClaude Code拡張機能(anthropic.claude-code、バージョン2.1.313と2.1.312)がCursorの拡張機能マーケットプレイスで配布されていたと報告しました。Cursorによると、配布されていたのは太平洋夏時間の午前2時27分頃から午後1時35分頃までです [2]。 悪性コードは、ユーザーのauthorized_keysファイルに「svc-telemetry」という注記の付いた公開鍵を追加し、外部サーバーへの逆SSHトンネルを張ろうとするほか、macOSではLaunchAgent、Linuxではcrontabの@reboot、Windowsではスケジュールタスクなどで自動起動の設定を試みます [2]。 Microsoftは、この悪性パッケージがVisual Studio Marketplaceやnpmの@anthropic-ai/claude-codeからは配布されておらず、Anthropicからは自社システムは侵害されておらず当該パッケージも開発していないとの回答を得たとしています [2]。
企業・担当者が確認すること: Cursorを利用している端末で、該当バージョンをインストールまたは自動更新していないかを確認してください。該当する場合は、証拠を保全したうえで端末を隔離し、authorized_keysの「svc-telemetry」の鍵や自動起動の設定を削除し、必要に応じて認証情報を変更してください。Microsoftは、拡張機能を承認済みの公開元に限定する設定や、新しいバージョンのインストールを遅らせる設定の適用も勧めています [2]。
3. Northflank、セキュリティインシデントの続報で全顧客に監査ログを開放し秘密情報の再発行機能を拡大
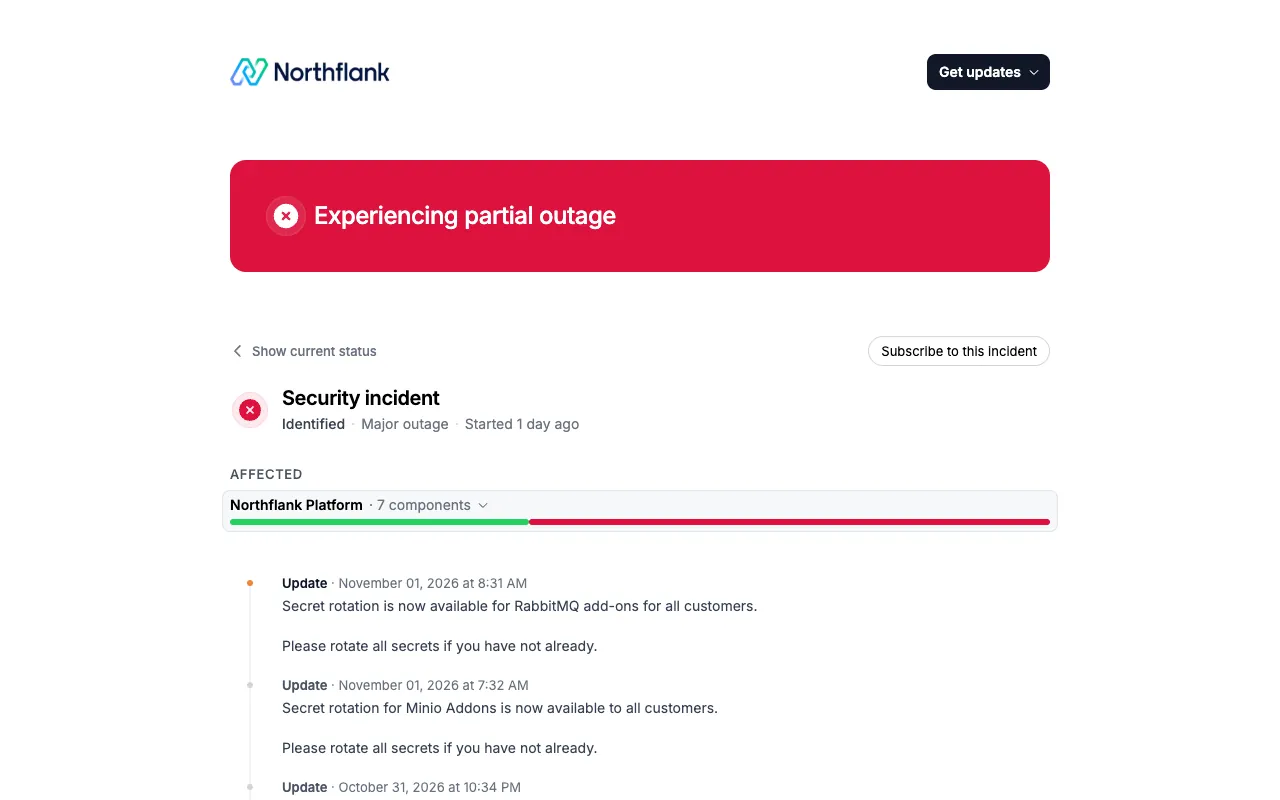
開発者向けクラウド基盤のNorthflankは、2026年10月30日にステータスページで公表したセキュリティインシデントについて、全ての環境変数が復号されたものとみなし、全ての秘密情報と認証情報をただちに変更するよう利用者に求めています。10月30日23:38(UTC)の更新では、Northflankに登録されたAI APIキーが不正利用されたとの報告が利用者から寄せられているとしています [3]。 10月31日(UTC)の続報では、無料利用者を含む全顧客に監査ログを提供したほか、MySQL・Redis(13:34 UTC)、Minio(22:32 UTC)、RabbitMQ(23:31 UTC、日本時間11月1日8:31)のアドオンで秘密情報の再発行(ローテーション)ができるようになったと案内しています。ステータスは「Identified」のままで、調査は続いています [3]。 Northflankが参照しているWizのブログは、2026年10月の1か月間に、NorthflankのほかFireworks AI、Railway、Warpなど少なくとも9つのAI開発者向け基盤がインシデントを公表したとまとめています [4]。
企業・担当者が確認すること: Northflankを利用している場合は、ワークロード、シークレットグループ、グローバルシークレットに保存した秘密情報を発行元で失効させて再発行し、アドオンの公開設定を無効にしてください。あわせて、AIサービスの利用量と請求のログに不審な利用がないかを確認してください [3]。
本記事は、各項目の出典に記載された内容のみをもとに作成しています。障害の原因や影響範囲は、今後の続報で変わる可能性があります。
出典
- GitHub Status「Incident with Dependabot」2026年10月30日
https://www.githubstatus.com/incidents/lyyfm7j4pkgl - Microsoft Security Blog「Inside a malicious Claude Code-branded extension and its persistent SSH backdoor」2026年10月30日
https://www.microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor/ - Northflank Status「Security incident」2026年10月30日〜
https://status.northflank.com/incident/cmvv0rn5a092f14rutwccodpp - Wiz Blog「"Black October" for AI Developer Platforms」2026年10月30日
https://www.wiz.io/blog/black-october-for-ai-developer-platforms
関連する領域の企業
ほかの記事
脆弱性が見つかったときの対応手順:把握・影響判断・更新・確認・報告の進め方
PHPの緊急レベルの脆弱性「PHP2Shell」(CVE-2026-109618/CVE-2026-109619)の概要と、サイト運営者が行うべき対応
Next.js・静的サイトは安全か 2025年の重大な脆弱性2件から見る、構成ごとの攻撃される入口
情報漏えい・不正アクセスの最近の動き 公的機関の公表資料から読み解く2026年の実態
AI時代のセキュリティのあるべき姿 生成AIへの入力・プロンプトインジェクション・AIエージェントに企業はどう備えるか
AI・システム・セキュリティのニュースまとめ(2026年11月2日 18時)
AI・システム・セキュリティのニュースまとめ(2026年11月2日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月31日 8時)