AI・システム・セキュリティのニュースまとめ(2026年10月30日 14時)
公開 2026-10-30 AIサービス比較ナビ 編集部
2026年10月30日8時から14時までに確認したニュースのうち、公式発表を確認できた4件をまとめました(いずれもセキュリティ分野・うち続報1件)。 ワールドの連結子会社ティンパンアレイ、ヤクルト本社、松屋フーズホールディングスがそれぞれ不正アクセスによる個人情報の漏えい(または流出の可能性)を公表したほか、ブラストメールの不正アクセスの続報を取り上げます。この時間帯に、AI分野・システム分野で公式発表を確認できた新着はありませんでした。
当サイトでは、各社・各機関の公式発表を開いて内容を照合したうえで掲載しています。数字や日付は各項目末尾の出典番号から確認できます。
セキュリティ
1. ワールドの連結子会社ティンパンアレイで不正アクセス、会員情報 延べ約120万件が流出した可能性
株式会社ワールドは2026年10月30日、連結子会社の株式会社ティンパンアレイの業務サーバーに第三者による不正アクセスがあり、サーバー内に保管されていた会員情報の一部が外部へ流出した可能性があると公表しました。10月17日14時51分頃にサーバーへの侵入とデータを抽出する操作が行われ、10月28日12時08分頃に不正な操作を検知してサーバーを隔離、同日21時36分までに不正アクセス経路を遮断したとしています [1]。 流出した可能性があるのは会員情報 延べ約120万件で、項目は氏名・住所・電話番号・生年月日・性別・メールアドレスです。クレジットカード情報その他の決済情報と顔情報の流出は確認されていないとしています。10月29日に警察への相談と個人情報保護委員会への報告を行い、対象となる会員と件数の詳細は確認中です [1]。
企業・担当者が確認すること: 同社グループのサービスに会員登録している場合は、同社からの個別メールやホームページでの告知を確認し、なりすましや不審な連絡に注意してください。侵入(10月17日)から検知(10月28日)まで日数が空いている点は、自社の業務サーバーで不正なデータ抽出を検知できる監視になっているかを見直す材料になります(当サイトの見解)。
2. ヤクルト本社のホームページに不正アクセス、問い合わせフォーム等の個人情報 約4万件が漏えい
株式会社ヤクルト本社は2026年10月30日、同社ホームページ(https://www.yakult.co.jp/)に対する第三者の不正アクセスにより、顧客の個人情報の一部が外部に漏えいしたことを確認したと公表しました。不正アクセスは10月26日に確認され、同日に被害拡大防止のためホームページの機能を停止したとしています [2]。 漏えいした件数は約4万件(最終的な件数は確認中)で、対象はメールお問い合わせフォームからの問い合わせ者、給食サイト「たのしい給食」の会員(暗号化されたパスワードを含む)、報道関係者向け問い合わせフォームからの問い合わせ者、問い合わせに対応した同社社員の氏名です。クレジットカード情報と銀行口座情報は預かっていないとし、公表時点で不正利用や二次被害は確認されていないとしています。個人情報保護委員会への第一報と警察への相談を行っています [2]。
企業・担当者が確認すること: 「たのしい給食」に登録している場合は、同じパスワードを他のサービスで使っていないかを確認し、使っている場合は変更してください(当サイトの見解)。自社サイトの問い合わせフォームについても、受け付けた内容がどこに、どれだけの期間保存されているかを確認しておくと安心です(当サイトの見解)。
3. 松屋フーズHD、松屋公式アプリの管理システムに不正アクセス、お届け先情報など約237万件が漏えい
株式会社松屋フーズホールディングスは2026年10月30日、松屋公式アプリの管理システムが第三者から不正アクセスを受け、アプリに登録されている会員情報等が漏えいしたことが10月28日に判明したと公表しました [3]。 漏えいが確認されたのは、松屋公式アプリの会員の会員ID・都道府県・氏名・電話番号・生年月日・メールアドレス・暗号化されたパスワード・松屋ポイントが2,000件(最大3,000件となる可能性あり)、松弁ネット・モバイルオーダー・松弁デリバリーの利用者の会員ID・お届け先住所・氏名・電話番号・松屋ポイントが2,377,127件です。クレジットカード情報は同社で保持していないとしています。原因と不正アクセスが可能となった経緯は調査中です [3]。
企業・担当者が確認すること: 該当サービスを利用している場合は、同社からの連絡を確認し、不審なメール・SMS・電話に注意してください。同社はメールや電話でパスワードやクレジットカード情報を尋ねることはないとしています [3]。問い合わせ窓口は電話 0422-38-1121(平日10時〜16時)です [3]。
4. 【続報】ブラストメール、個人情報保護委員会への連名報告・代行報告の「第2次受付」を11月5日まで実施
ブラストメールは2026年10月30日12時00分の更新で、個人情報保護委員会への連名報告・代行報告の申し込みを10月29日でいったん締め切ったものの、10月30日から「第2次受付」を開始したと公表しました。前回の報告以降、新たに漏えいが判明した契約者はなく、次回の報告は10月31日中の予定としています [4]。 第2次受付の申し込み期限は11月5日23時59分です。10月29日までに申し込み済みの場合は再度の申し込みは不要としています。配信先リスト等の漏えいが確認された契約者は、連名報告・代行報告のいずれの場合も本人(読者など)への通知を自ら行う必要があり、プライバシーマーク付与事業者はJIPDECへの報告も個別に行う必要があるとしています [5]。
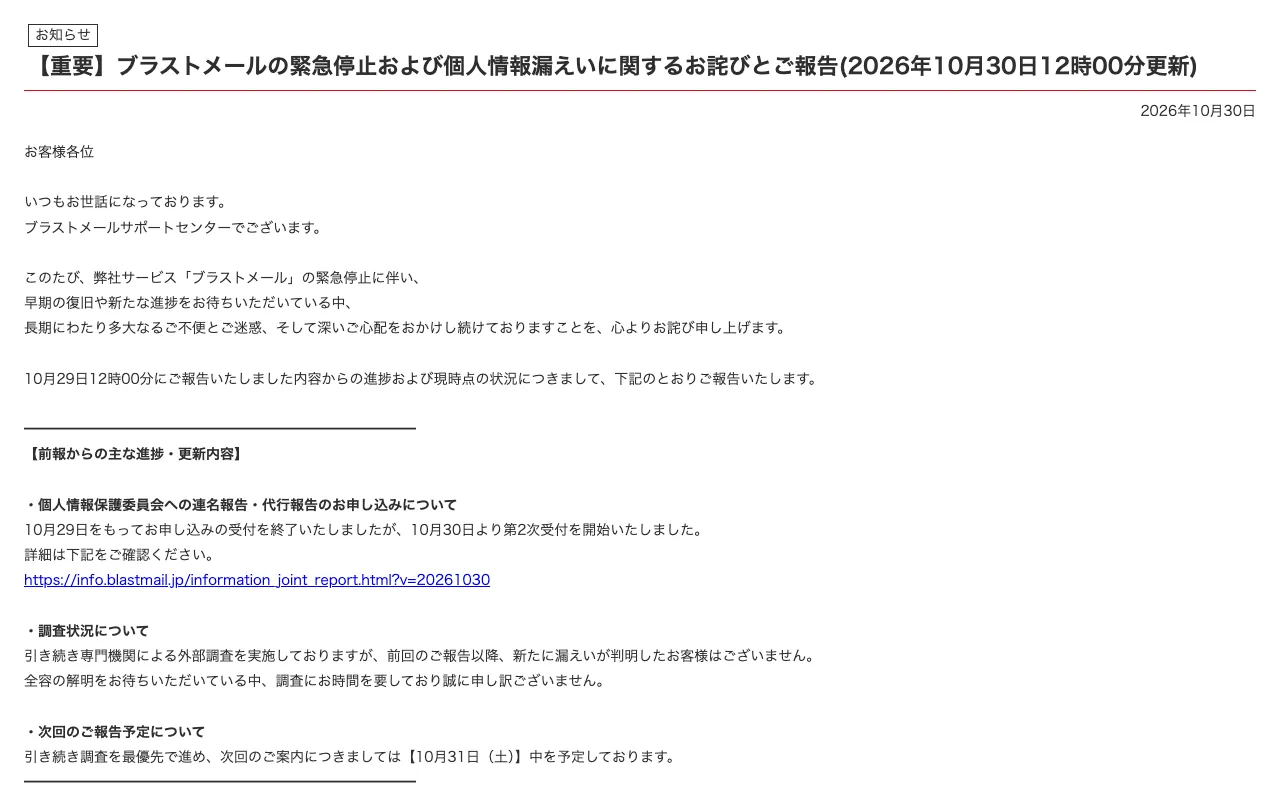
企業・担当者が確認すること: ブラストメールを利用していて、個人情報保護委員会への報告をまだ済ませていない場合は、第2次受付の期限(11月5日)までに連名報告・代行報告を申し込むか、自社で個別に報告するかを決めてください [5]。
本記事は、各項目の出典に記載された内容のみをもとに作成しています。件数や原因は、今後の続報で変わる可能性があります。
出典
- 株式会社ワールド「連結子会社における不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ」2026年10月30日
https://www.release.tdnet.info/inbs/140120261030560364.pdf - 株式会社ヤクルト本社「当社ホームページへの不正アクセスによる個人情報漏えいに関するお知らせ」2026年10月30日
https://www.release.tdnet.info/inbs/140120261029560120.pdf - 株式会社松屋フーズホールディングス「松屋公式アプリ(松弁ネット・モバイルオーダー・松弁デリバリー)管理システムに対する第三者からの不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」2026年10月30日
https://www.release.tdnet.info/inbs/140120261030561172.pdf - ブラストメール「【重要】ブラストメールの緊急停止および個人情報漏えいに関するお詫びとご報告(2026年10月30日12時00分更新)」2026年10月30日
https://info.blastmail.jp/information_20261021.html - ブラストメール「個人情報保護委員会への連名報告・代行報告に関するご案内」2026年10月30日更新
https://info.blastmail.jp/information_joint_report.html
関連する領域の企業
ほかの記事
脆弱性が見つかったときの対応手順:把握・影響判断・更新・確認・報告の進め方
PHPの緊急レベルの脆弱性「PHP2Shell」(CVE-2026-109618/CVE-2026-109619)の概要と、サイト運営者が行うべき対応
Next.js・静的サイトは安全か 2025年の重大な脆弱性2件から見る、構成ごとの攻撃される入口
情報漏えい・不正アクセスの最近の動き 公的機関の公表資料から読み解く2026年の実態
AI時代のセキュリティのあるべき姿 生成AIへの入力・プロンプトインジェクション・AIエージェントに企業はどう備えるか
AI・システム・セキュリティのニュースまとめ(2026年11月2日 18時)
AI・システム・セキュリティのニュースまとめ(2026年11月2日 14時)
AI・システム・セキュリティのニュースまとめ(2026年11月1日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月30日 18時)
AI・システム・セキュリティのニュースまとめ(2026年10月30日 8時)