AI・システム・セキュリティのニュースまとめ(2026年10月30日 8時)
公開 2026-10-30 AIサービス比較ナビ 編集部
2026年10月29日18時から10月30日8時までに確認したニュースのうち、公式発表を確認できた5件をまとめました(AI分野1件、システム分野2件、セキュリティ分野2件・うち続報1件)。 AI分野ではGeminiアプリでのファイル作成・編集機能、システム分野ではGitHub Copilotのクラウドエージェント障害とAurora PostgreSQLの耐量子TLS対応、セキュリティ分野ではCISAによるGitLab・Ciscoの脆弱性のKEV追加と、お名前.com デスクトップクラウドへの不正アクセスの第16報を取り上げます。
当サイトでは、各社・各機関の公式発表を開いて内容を照合したうえで掲載しています。数字や日付は各項目末尾の出典番号から確認できます。
AI
1. Geminiアプリで、文書・PDF・スライド・表計算ファイルをチャット内で作成・編集可能に
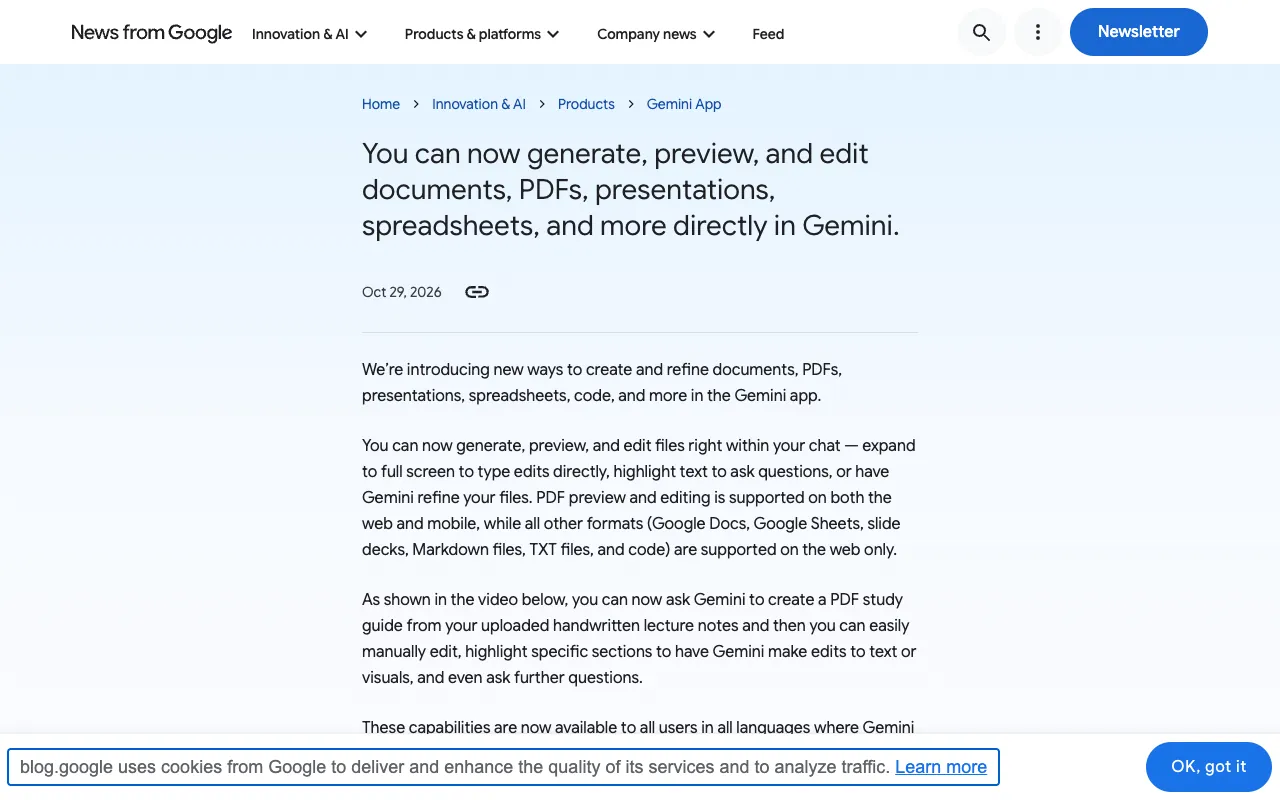
Googleは2026年10月29日(米国時間)、Geminiアプリで文書、PDF、プレゼンテーション、スプレッドシート、コードなどのファイルを、チャットの中で作成・プレビュー・編集できるようにしたと発表しました。全画面表示に切り替えて直接文字を編集したり、テキストを選択して質問したり、Geminiに修正を依頼したりできます [1]。 PDFのプレビューと編集はWebとモバイルの両方に対応し、それ以外の形式(Googleドキュメント、Googleスプレッドシート、スライド、Markdown、TXT、コード)はWebのみの対応です。Geminiアプリが利用できるすべての言語で、すべてのユーザーが利用できるとしています [1]。
企業・担当者が確認すること: 社内でGeminiアプリの利用を認めている場合は、アップロードした資料から作成したファイルの保存先や社外共有の扱いを、既存の利用ルールに照らして確認してください(当サイトの見解)。
システム・開発基盤
2. GitHub Copilotのクラウドエージェントのセッションで障害、約2時間半後に解消
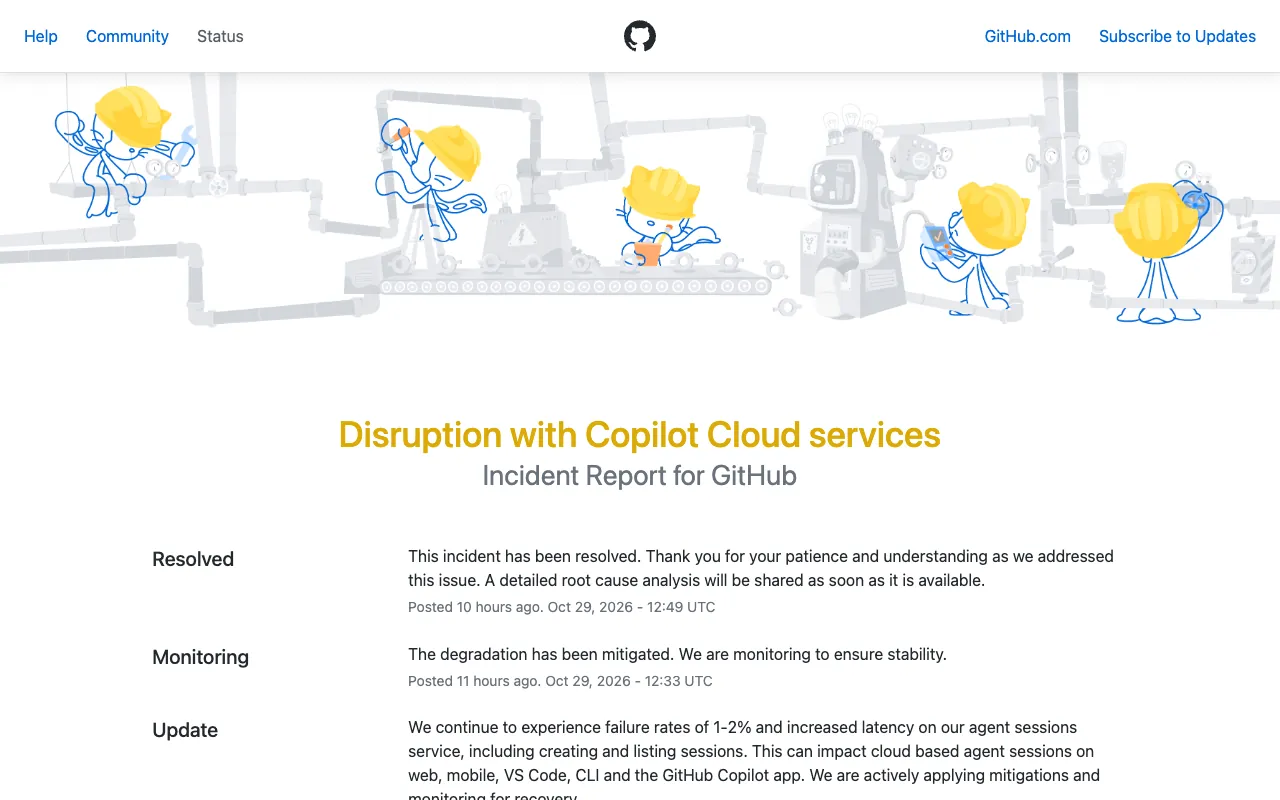
GitHubは2026年10月29日19時19分(日本時間、以下同じ)に、一部サービスのパフォーマンス低下について調査を開始したと公表しました。エージェントセッションのサービスで、セッションの作成や一覧表示を含む処理の失敗増加と遅延が発生し、Web、モバイル、VS Code、CLI、GitHub Copilotアプリでのクラウドベースのエージェントセッションに影響する可能性があるとしています [2]。 20時01分と20時37分の更新では、失敗率は1〜2%で遅延が続いているとし、21時33分に影響の緩和を確認、21時49分に解消したと公表しました。詳しい原因分析は、まとまり次第公開するとしています [2]。
企業・担当者が確認すること: 10月29日19時台から21時台にCopilotのクラウドエージェントで作業を実行した場合は、セッションが失敗していないか、作業結果が反映されているかを確認してください(当サイトの見解)。
3. Amazon Aurora PostgreSQLが耐量子TLS(PQ-TLS)の鍵交換に対応
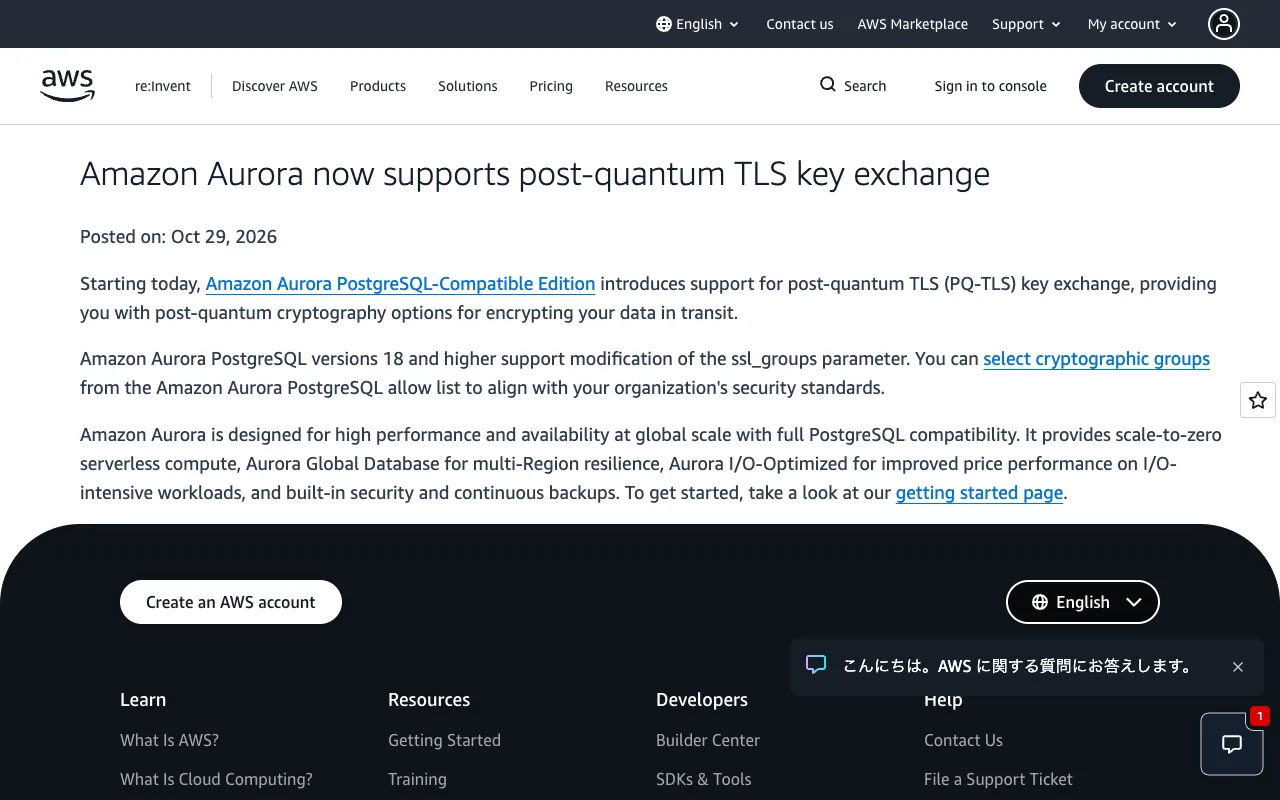
AWSは2026年10月29日(米国時間)、Amazon Aurora PostgreSQL互換エディションで、耐量子暗号を用いたTLSの鍵交換(PQ-TLS)に対応したと発表しました。通信中のデータの暗号化に、耐量子暗号の選択肢を使えるようになります [3]。
Aurora PostgreSQLのバージョン18以降では ssl_groups パラメータを変更でき、Aurora PostgreSQLの許可リストから暗号グループを選んで、組織のセキュリティ基準に合わせられるとしています [3]。
企業・担当者が確認すること: 通信の暗号方式について社内基準や取引先からの要件がある場合は、利用中のAurora PostgreSQLのバージョンが18以降か、ssl_groups で選べる暗号グループが基準に合うかを確認してください(当サイトの見解)。
セキュリティ
4. CISA、GitLabとCisco Secure Firewall ASA/FTDの脆弱性をKEVカタログに追加
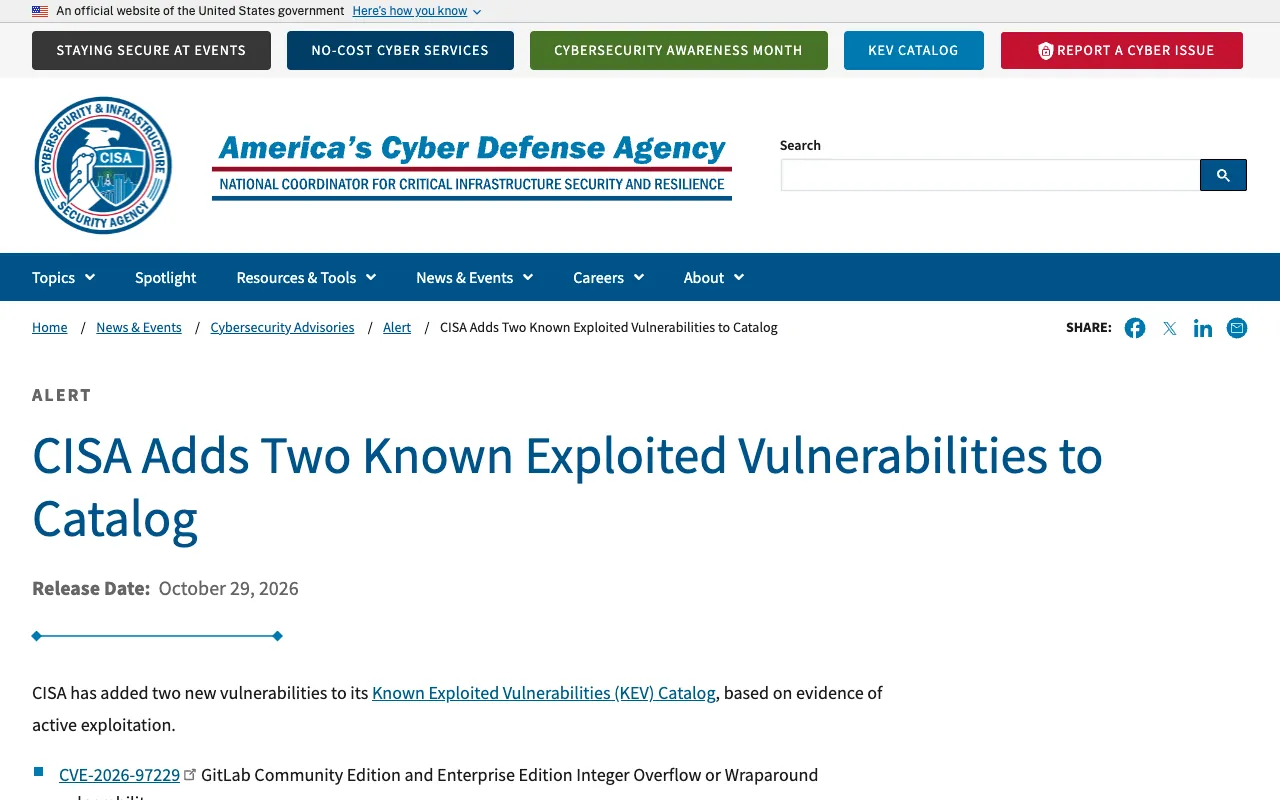
米国のサイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は2026年10月29日(米国時間)、悪用の証拠に基づき、2件の脆弱性を「既知の悪用された脆弱性(KEV)カタログ」に追加しました。GitLab Community Edition/Enterprise Editionの整数オーバーフローの脆弱性(CVE-2026-97229)と、Cisco Secure Firewall ASA SoftwareおよびSecure FTD SoftwareのNULLポインタ参照の脆弱性(CVE-2026-76418)です [4]。 GitLabによると、CVE-2026-97229はCI/CD設定内の細工された正規表現により、認証されていない利用者がGitLabサーバー上で任意のコードを実行できるおそれがあるもので、CVSSは10.0です。影響を受けるのは19.2.8より前の19.2系、19.3.5より前の19.3系、19.4.2より前の19.4系で、修正版は10月12日に公開されています。GitLab.comは修正済みとしています [5]。 Ciscoによると、CVE-2026-76418はリモートアクセスSSL VPNサービスで、トンネルグループに二次認証を設定している場合に、認証されていない遠隔の攻撃者が機器を再起動させ、サービス拒否(DoS)状態にできるおそれがあるもので、CVSSは8.6です。回避策はありませんが、緩和策として、トンネルグループで二次認証を無効にする方法が示されています(リモートアクセスVPNのセキュリティ水準は下がるとしています)。Ciscoは2026年10月に悪用を把握したとしています [6]。
企業・担当者が確認すること: GitLabを自社で運用している場合は、バージョンが修正版(19.4.2、19.3.5、19.2.8)以降かを確認してください [5]。Cisco Secure Firewall ASA/FTDでリモートアクセスSSL VPNを使っている場合は、Ciscoのアドバイザリで修正版を確認し、更新してください。Ciscoは緩和策を修正版へ更新するまでの一時的な対応と位置づけています [6]。
5. 【続報】お名前.com デスクトップクラウド不正アクセス、懸賞金サイトへの情報提供が累計321件に(第16報)
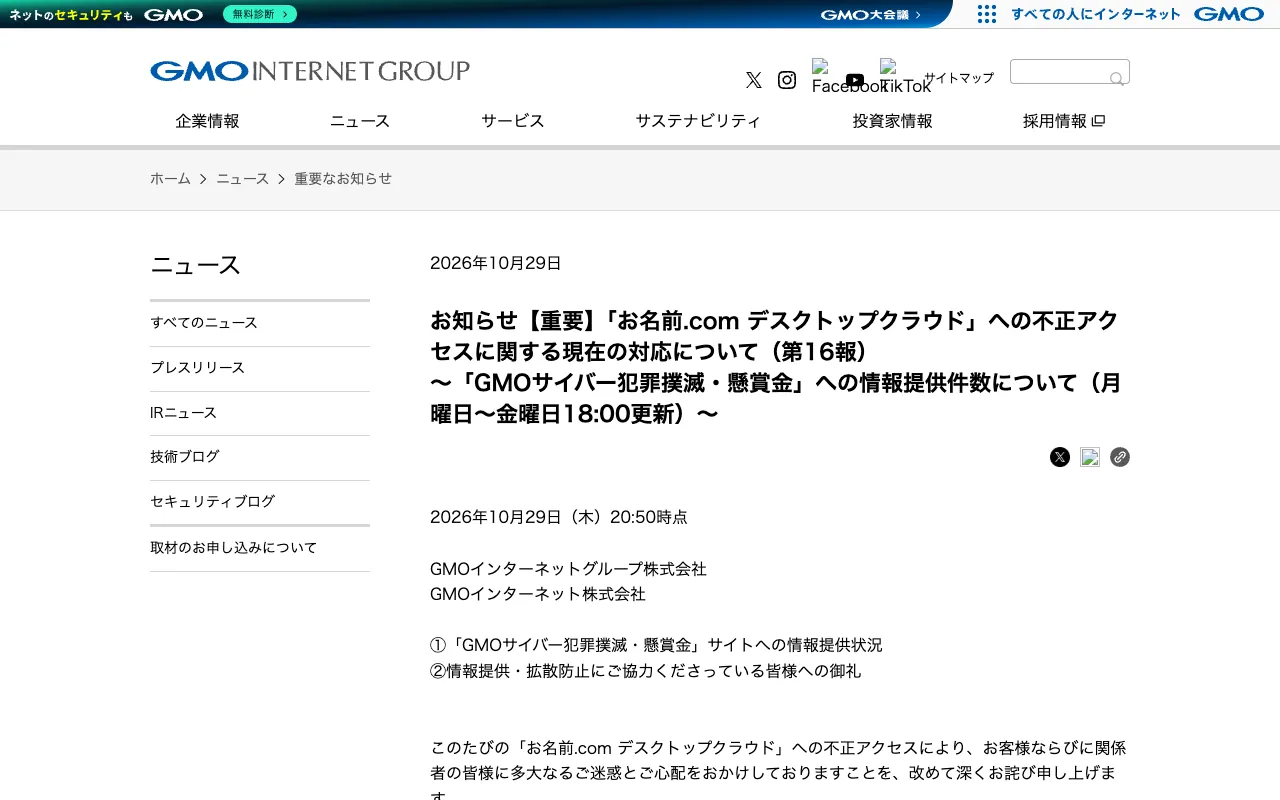
GMOインターネットグループとGMOインターネットは2026年10月29日20時50分時点の第16報で、「お名前.com デスクトップクラウド」への不正アクセスに関して開設した「GMOサイバー犯罪撲滅・懸賞金」サイトへの情報提供件数を公表しました。10月29日18時時点で累計321件(前日比208件増)で、10月28日18時時点は累計113件でした [7]。 今後は月曜日〜金曜日(祝日を除く)の18時に、同じページへの追記で情報提供件数を公表するとしています。あわせて、自身で犯人の特定や接触をしたり、確証のない情報を投稿したりすることは控え、情報は専用窓口に寄せるよう求めています [7]。
企業・担当者が確認すること: 同サービスを利用している、または利用していた場合は、相談窓口(電話 03-5456-2560、土日・祝日を含め24時間受付)と同社の続報を確認してください。不正に公開された情報を見つけた場合は、転載や拡散をせず、同社の通報フォームに知らせるよう案内されています [7]。
本記事は、各項目の出典に記載された内容のみをもとに作成しています。件数や原因は、今後の続報で変わる可能性があります。
出典
- Google「Edit and preview documents directly in Gemini」2026年10月29日
https://blog.google/innovation-and-ai/products/gemini-app/edit-files-directly/ - GitHub Status「Disruption with Copilot Cloud services」2026年10月29日
https://www.githubstatus.com/incidents/rn76zdy367m2 - AWS「Amazon Aurora now supports post-quantum TLS key exchange」2026年10月29日
https://aws.amazon.com/about-aws/whats-new/2026/10/aurora-postgresql-post-quantum-tls-key-exchange/ - CISA「CISA Adds Two Known Exploited Vulnerabilities to Catalog」2026年10月29日
https://www.cisa.gov/news-events/alerts/2026/10/29/cisa-adds-two-known-exploited-vulnerabilities-catalog - GitLab「GitLab Critical Patch Release: 19.4.2, 19.3.5, 19.2.8」2026年10月12日
https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-4-2-released/ - Cisco「Cisco Secure Firewall Adaptive Security Appliance and Secure Firewall Threat Defense Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability」2026年10月28日
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-tunnel-dos-s6mgkb75 - GMOインターネットグループ「【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第16報)」2026年10月29日
https://group.gmo/info/alert/2026102902/
関連する領域の企業
ほかの記事
脆弱性が見つかったときの対応手順:把握・影響判断・更新・確認・報告の進め方
PHPの緊急レベルの脆弱性「PHP2Shell」(CVE-2026-109618/CVE-2026-109619)の概要と、サイト運営者が行うべき対応
Next.js・静的サイトは安全か 2025年の重大な脆弱性2件から見る、構成ごとの攻撃される入口
情報漏えい・不正アクセスの最近の動き 公的機関の公表資料から読み解く2026年の実態
AI時代のセキュリティのあるべき姿 生成AIへの入力・プロンプトインジェクション・AIエージェントに企業はどう備えるか
AI・システム・セキュリティのニュースまとめ(2026年11月2日 18時)
AI・システム・セキュリティのニュースまとめ(2026年11月2日 14時)
AI・システム・セキュリティのニュースまとめ(2026年11月1日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月30日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月29日 18時)