AI・システム・セキュリティのニュースまとめ(2026年10月28日 18時)
公開 2026-10-28 AIサービス比較ナビ 編集部
2026年10月28日14時から18時までに確認したニュースのうち、公式発表を確認できた5件をまとめました(AI・システム分野1件・続報、セキュリティ分野4件・うち続報2件)。 AI・システム分野では、ClaudeのGmailコネクタで続いていたエラーが解決しました。セキュリティ分野では、ヤマハ製品3件の脆弱性情報、図研のドイツ子会社へのサイバー攻撃、「ふるさとチョイス」と「skyticket」の不正アクセスの続報が公表されています。
当サイトでは、各社・各機関の公式発表を開いて内容を照合したうえで掲載しています。数字や日付は各項目末尾の出典番号から確認できます。
AI・システム
1. 【続報】ClaudeのGmailコネクタのエラー、解決を告知
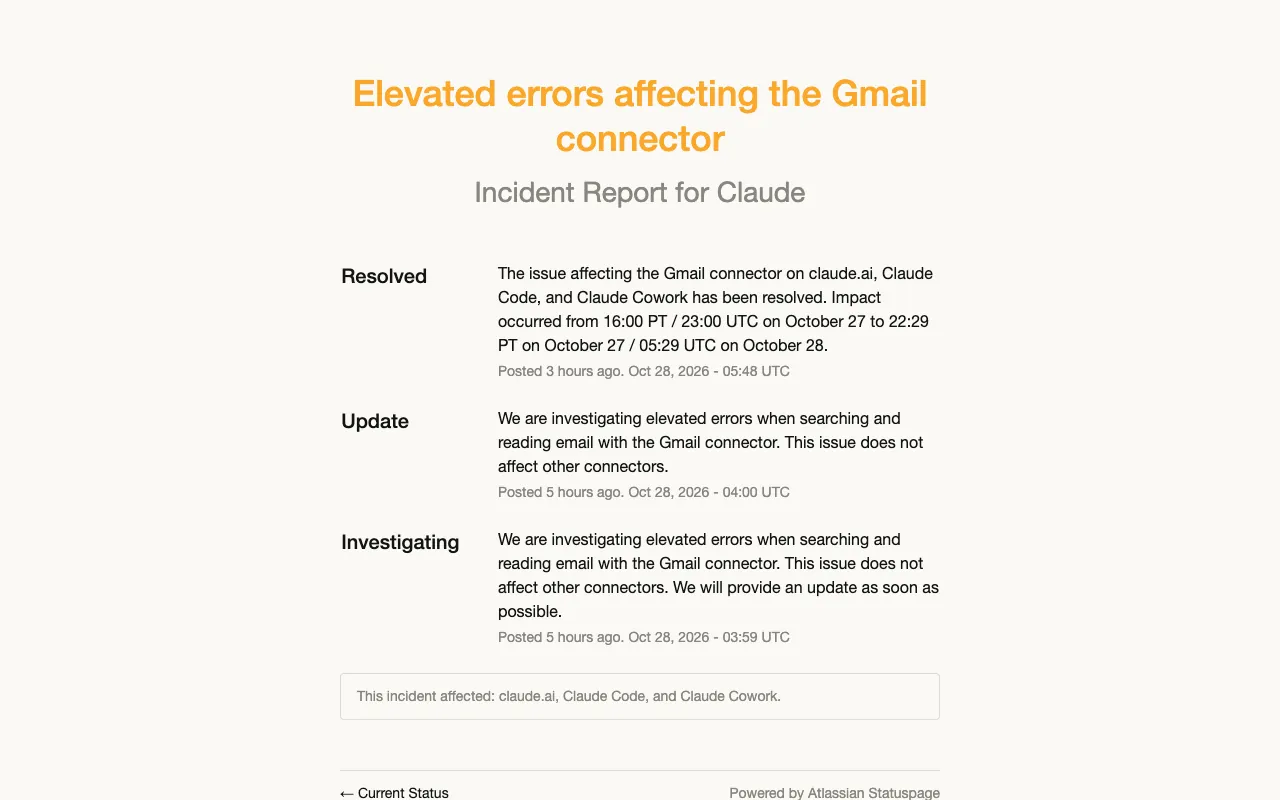
Anthropicのステータスページは2026年10月28日05:48 UTC(日本時間14:48)、claude.ai、Claude Code、Claude CoworkのGmailコネクタで発生していたエラーが解決したと告知しました [1]。 影響が出ていた期間は、10月27日23:00 UTC から10月28日05:29 UTC まで(日本時間では10月28日8:00から14:29まで)としています [1]。
企業・担当者が確認すること: 影響期間中にClaudeからGmailを検索・読み取りできずに止まった処理がある場合は、再実行して結果を確認してください(当サイトの見解)。
セキュリティ
2. ヤマハ製品3件に脆弱性、無線LANルーターNWR100はCVSS 9.8
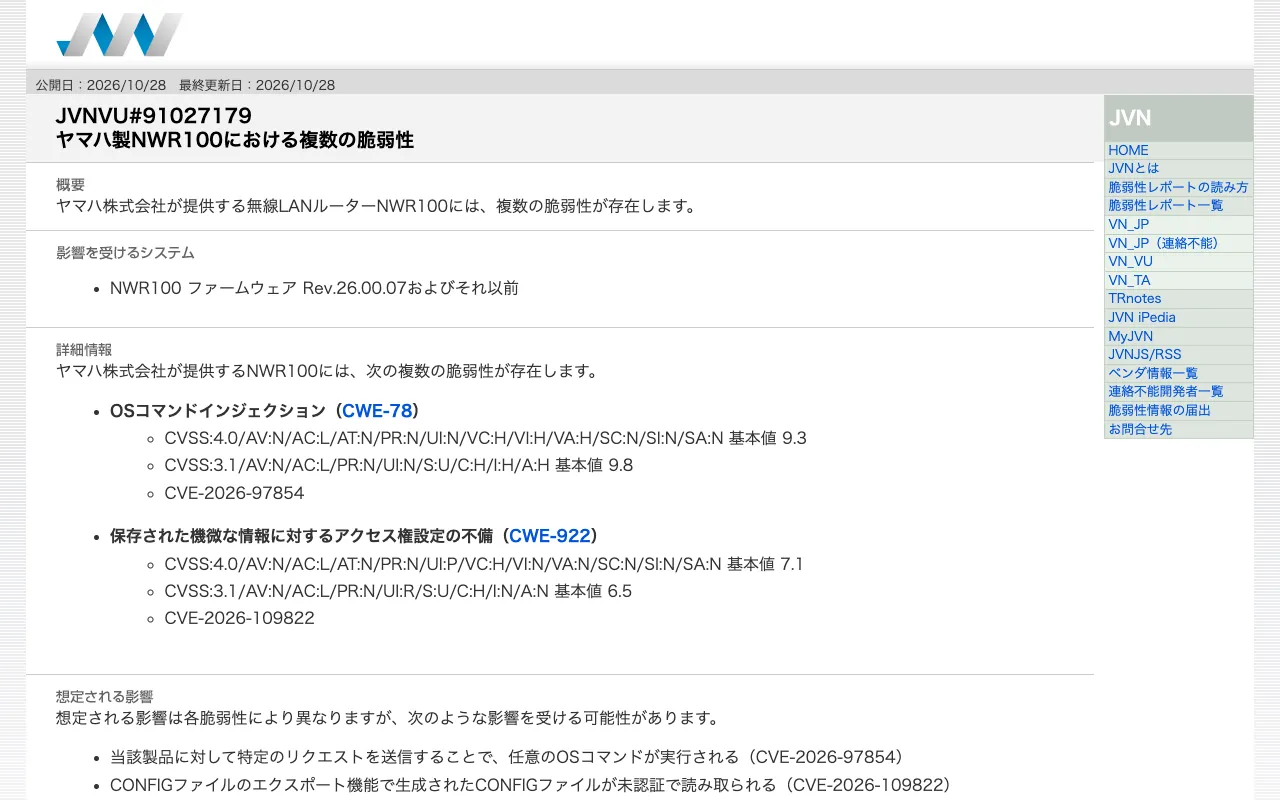
JVNは2026年10月28日、ヤマハ製品の脆弱性情報を3件公開しました。無線LANルーターNWR100(ファームウェア Rev.26.00.07以前)には、特定のリクエストで任意のOSコマンドが実行されるOSコマンドインジェクション(CVE-2026-97854・CVSS v3.1 基本値9.8)と、CONFIGファイルのエクスポート機能で生成したファイルが未認証で読み取られる問題(CVE-2026-109822)があり、Rev.26.00.08で修正されています [2]。 Yamaha LAN Monitor for Windows(Ver.1.9.3以前)のインストーラには、同じディレクトリに置かれた細工されたDLLを読み込み、管理者権限で任意のコードが実行される可能性がある脆弱性(CVE-2026-103665)があり、Ver.1.10.1で修正されています。インストール済みのソフトウェア自体には問題はないとしています [3]。 YMS-VPN8/YMS-VPN8-CP(Ver.1.04.00以前)には、Windowsサービスのファイルパスが引用符で囲まれていない問題(CVE-2026-97860)があり、システムドライブへの書き込み権限を持つユーザーによってSYSTEM権限で任意のコードが実行される可能性があります。Ver.1.07.00で修正されています [4]。
企業・担当者が確認すること: NWR100を使っている場合はRev.26.00.08へ更新し、すぐに更新できない場合はWeb GUIにアクセスできる端末や送信元IPアドレスを制限してください [2]。LAN Monitorは公式サイトから入手した最新版のインストーラだけを使ってください [3]。
3. 図研、ドイツ子会社Zuken GmbHがサイバー攻撃を受けたと公表
図研は2026年10月28日、ドイツの連結子会社Zuken GmbH(ZG)がサイバー攻撃を受けたと公表しました。10月23日(日本時間)に、ZGとその子会社のサーバーが第三者による攻撃を受け、一部のシステムに障害が発生していることを確認したとしています [5]。 ZGとその子会社では攻撃の確認後に被害拡大防止の措置を講じ、外部専門家と連携して被害状況を調べています。日本国内、英国、米国、アジアのグループ拠点への攻撃は確認されていないとしています。業績への影響は精査中です [5]。
企業・担当者が確認すること: 図研グループの欧州拠点と取引やデータ連携がある場合は、同社からの案内を確認し、連携しているアカウントや受け取ったファイルの扱いを点検してください(当サイトの見解)。
4. 【続報】ふるさとチョイスの不正アクセス、提携先サイトとの連携システムを10月28日に再開
チェンジホールディングスは2026年10月28日、連結子会社トラストバンクが運営する「ふるさとチョイス」への不正アクセスについて第4報を公表しました。提携先サイト内で寄附の申し込みから決済までが完結するサービスの連携システムについて、安全対策と検証を終えたとして、10月28日から運用を再開するとしています [6]。 各提携先サイトでの寄附受付は、提携先ごとの準備状況に応じて順次再開される予定で、連携システムの再開と同時にすべての提携先で受付が再開されるわけではありません。寄附者向けサイトを含むその他のサービスは引き続き停止しています [6]。 外部流出等が確認された個人情報は、会員情報(氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワード、寄附控除試算額)4,454,097件です。このうち寄附者5名については、ポイント履歴(5名)、寄附履歴(2名)、クレジットカード情報の一部(下4桁、名義、有効期限・2名)などの流出等も判明しています。カード情報はトラストバンクのシステムには保存されておらず、マイページのカード情報表示ページへの第三者によるアクセスが確認されたとしています [6]。
企業・担当者が確認すること: ふるさとチョイスと連携する提携先サイトや自治体・事業者の担当者は、受付再開の時期をトラストバンクからの案内で確認してください。会員には10月21日から順次、個別のメールが送られています [6]。
5. 【続報】skyticketの不正アクセス、返金先の銀行口座情報32,341件の流出が判明
アドベンチャーは2026年10月28日、旅行予約サイト「skyticket」に関わる不正アクセスについて第3報を公表しました。過去に取得したデータベースの複製(バックアップ)を不要になった後も削除せずクラウド上に保管しており、10月2日から4日の不正アクセスで取得された認証情報が悪用され、複製の一部が読み取られたとしています [7]。 新たに判明した内容は、返金先の銀行口座情報32,341件(流出)、クレジットカード情報の一部 約93.6万件(約41.4万人・流出のおそれ)、旅行保険の申し込みに関する情報 約11.8万件(約11.9万人・流出のおそれ)です。カード情報はカード名義と一部を伏せたカード番号などで、うち12件はカード名義の欄にカード番号が入力されていたため全桁が記録されていました [7]。 銀行口座情報と旅行保険の氏名の項目は、本来は暗号化すべきところ暗号化されずに保存されていたとしています。同社は外部の専門調査会社によるフォレンジック調査の準備を進めています [7]。
企業・担当者が確認すること: 不要になったデータベースの複製やバックアップがクラウド上に残っていないか、残す場合は暗号化とアクセス権限が適切かを点検してください(当サイトの見解)。skyticketの利用者は、返金や補償を口実に暗証番号やカード番号を聞き出す連絡に注意するよう呼びかけられています [7]。
本記事は、各項目の出典に記載された内容のみをもとに作成しています。件数や原因は、今後の続報で変わる可能性があります。
出典
- Claude Status「Elevated errors affecting the Gmail connector」2026年10月28日 05:48 UTC 解決
https://status.claude.com/incidents/9ftx658xtd5z - JVN「JVNVU#91027179 ヤマハ製NWR100における複数の脆弱性」2026年10月28日
https://jvn.jp/vu/JVNVU91027179/ - JVN「JVN#23695234 Yamaha LAN Monitor for WindowsのインストーラにおけるDLL読み込みに関する脆弱性」2026年10月28日
https://jvn.jp/jp/JVN23695234/ - JVN「JVN#30675482 ヤマハ製YMS-VPN8およびYMS-VPN8-CPにおける引用符で囲まれていないファイルパスの脆弱性」2026年10月28日
https://jvn.jp/jp/JVN30675482/ - 図研「海外子会社に対するサイバー攻撃に関するお知らせ」2026年10月28日
https://www.release.tdnet.info/inbs/140120261027557047.pdf - チェンジホールディングス「当社連結子会社における不正アクセスによる個人情報の外部流出に関するお知らせ(第4報)」2026年10月28日
https://www.release.tdnet.info/inbs/140120261028558254.pdf - アドベンチャー「(開示事項の経過)不正アクセスによるお客様情報の流出に関するお詫びとお知らせ(第3報)」2026年10月28日
https://www.release.tdnet.info/inbs/140120261027557101.pdf
関連する領域の企業
ほかの記事
脆弱性が見つかったときの対応手順:把握・影響判断・更新・確認・報告の進め方
PHPの緊急レベルの脆弱性「PHP2Shell」(CVE-2026-109618/CVE-2026-109619)の概要と、サイト運営者が行うべき対応
Next.js・静的サイトは安全か 2025年の重大な脆弱性2件から見る、構成ごとの攻撃される入口
情報漏えい・不正アクセスの最近の動き 公的機関の公表資料から読み解く2026年の実態
AI時代のセキュリティのあるべき姿 生成AIへの入力・プロンプトインジェクション・AIエージェントに企業はどう備えるか
AI・システム・セキュリティのニュースまとめ(2026年11月2日 18時)
AI・システム・セキュリティのニュースまとめ(2026年11月2日 14時)
AI・システム・セキュリティのニュースまとめ(2026年11月1日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月29日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月28日 14時)