AI・システム・セキュリティのニュースまとめ(2026年10月28日 14時)
公開 2026-10-28 AIサービス比較ナビ 編集部
2026年10月28日8時から14時までに確認したニュースのうち、公式発表を確認できた4件をまとめました(AI・システム分野2件、セキュリティ分野2件・いずれも続報)。 AI・システム分野ではAmazon ECSがNVIDIA MPSによるGPU共有に対応し、ClaudeのGmailコネクタでエラーが発生しています。セキュリティ分野では、お名前.com デスクトップクラウドとブラストメールの事案で、それぞれ新しい報告が公表されました。
当サイトでは、各社・各機関の公式発表を開いて内容を照合したうえで掲載しています。数字や日付は各項目末尾の出典番号から確認できます。
AI・システム
1. Amazon ECS、NVIDIA MPSによる1枚のGPUの共有に対応
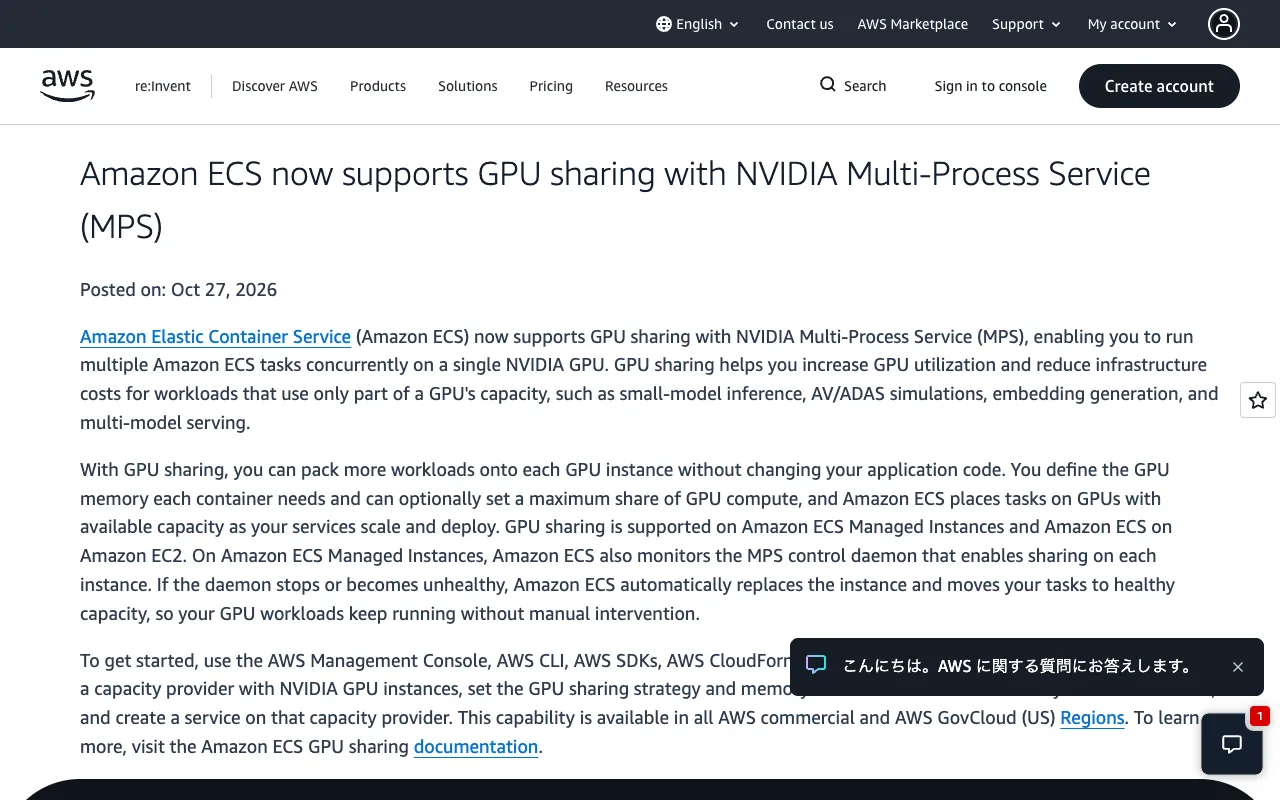
AWSは2026年10月27日(米国時間)、Amazon Elastic Container Service(Amazon ECS)がNVIDIA Multi-Process Service(MPS)によるGPU共有に対応したと公表しました。1枚のNVIDIA GPU上で複数のECSタスクを同時に実行できます [1]。 小規模なモデルの推論や埋め込みの生成など、GPUの一部しか使わないワークロードを想定しており、アプリケーションのコードを変えずに1台のGPUインスタンスにより多くのワークロードを載せられるとしています。コンテナごとに必要なGPUメモリを定義し、必要に応じてGPU演算の上限割合も設定できます [1]。 対象はAmazon ECS Managed InstancesとAmazon ECS on Amazon EC2で、AWSの全商用リージョンとAWS GovCloud(US)リージョンで利用できます [1]。
企業・担当者が確認すること: GPUの使用率が低い推論用のECSサービスがある場合は、タスク定義でGPU共有の戦略とメモリを設定して集約できるか検討してください(当サイトの見解)。
2. ClaudeのGmailコネクタでエラーが増加、調査中
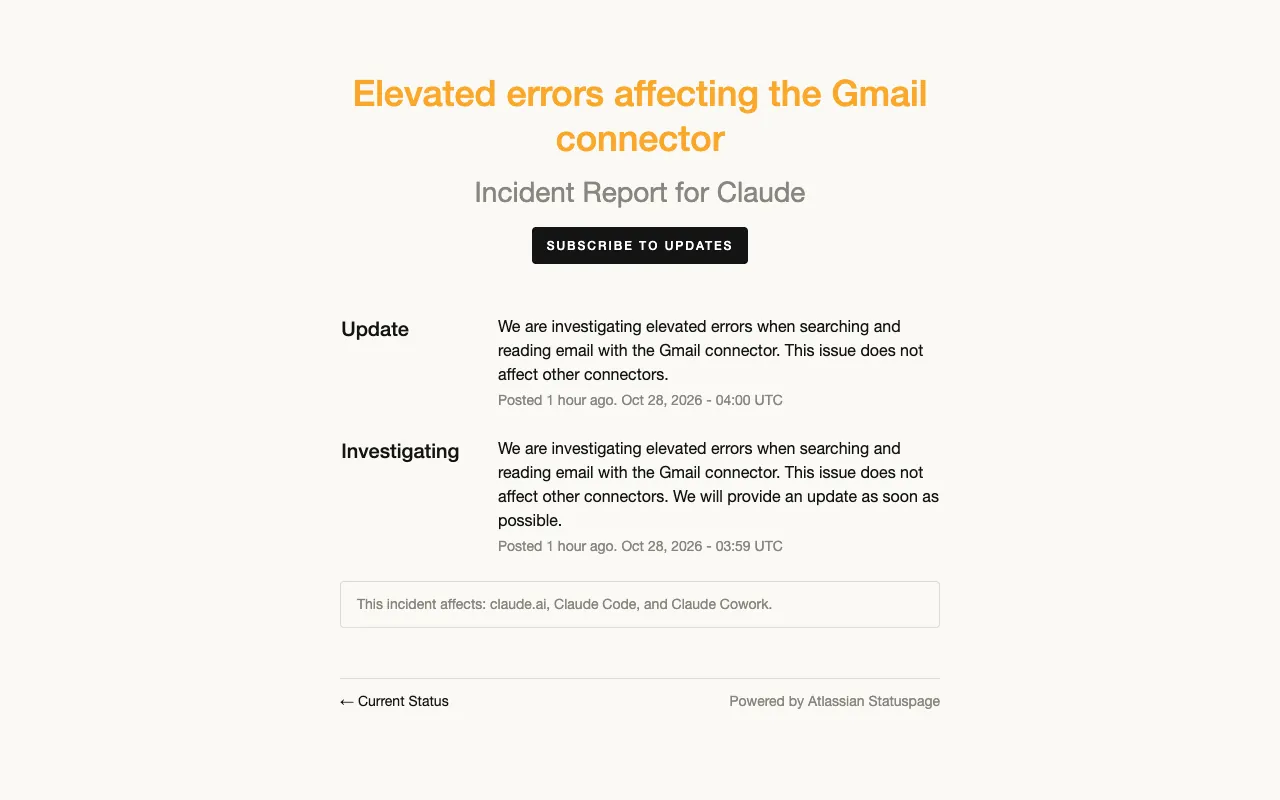
AnthropicのステータスページによるとClaudeのGmailコネクタで、メールの検索と読み取りのエラーが増加しています。2026年10月28日03:59 UTC(日本時間12:59)に調査を開始しました [2]。 影響範囲はclaude.ai、Claude Code、Claude Coworkで、ほかのコネクタには影響しないとしています。日本時間14時時点で、ステータスは「調査中」のままです [2]。
企業・担当者が確認すること: ClaudeからGmailを検索・参照する業務がある場合は、ステータスページで解決の告知を確認してから処理を再実行してください(当サイトの見解)。
セキュリティ
3. 【続報】お名前.com デスクトップクラウドへの不正アクセス、犯人サイトのドメイン停止を確認
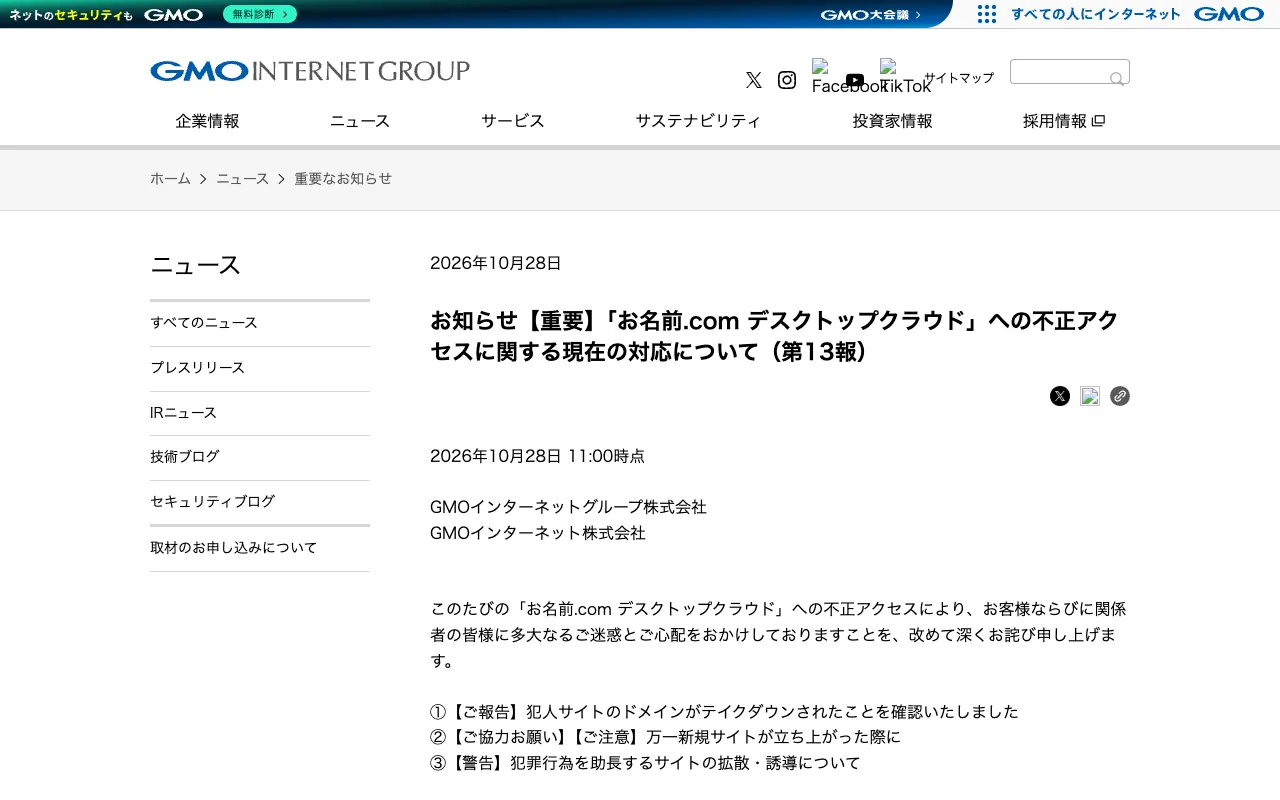
GMOインターネットグループは2026年10月28日、「お名前.com デスクトップクラウド」への不正アクセスについて第13報(11:00時点)を公表しました。顧客の情報とされる情報等が掲載されていたウェブサイト(ミラーサイトを含む)について、関係事業者等と連携して対応を進めた結果、日本時間10月28日午前4時頃にドメインが停止されたことを確認したとしています [3]。 新たに同様のサイトが開設された場合は直ちにテイクダウンに向けて対応し、掲載情報の投稿・転載・拡散のうち悪質性の高いものには刑事告訴を含む法的措置を講じるとしています [3]。 GMOインターネットグループは同日、第12報で示した特別お見舞金や懸賞金などの対応方針を適時開示でも公表しました。費用の総額は現時点では算定できていないとしています [4]。
企業・担当者が確認すること: 犯人サイトや新たな同様のサイトへのリンク掲載・リポスト・引用投稿をしないよう、社内に周知してください。相談窓口は電話 03-5456-2560(24時間)です [3]。
4. 【続報】ブラストメール、11月11日頃のサービス再開を目指すと公表
ラクスライトクラウドは2026年10月28日12:00、メール配信サービス「ブラストメール」の緊急停止と個人情報漏えいについて報告を更新しました。現時点では11月11日頃のサービス再開を目指しているとし、日程は調査や検証の状況により前後する可能性があるとしています。OEM版の再開目途は未定です [5]。 外部の専門機関による調査を続けており、前回の報告以降、新たに漏えいが判明した顧客はいないとしています。契約者情報以外の情報漏えいが確認された契約は345件で、全件に個別の連絡を済ませています [5]。 次回の報告は10月29日12:00頃の予定です [5]。
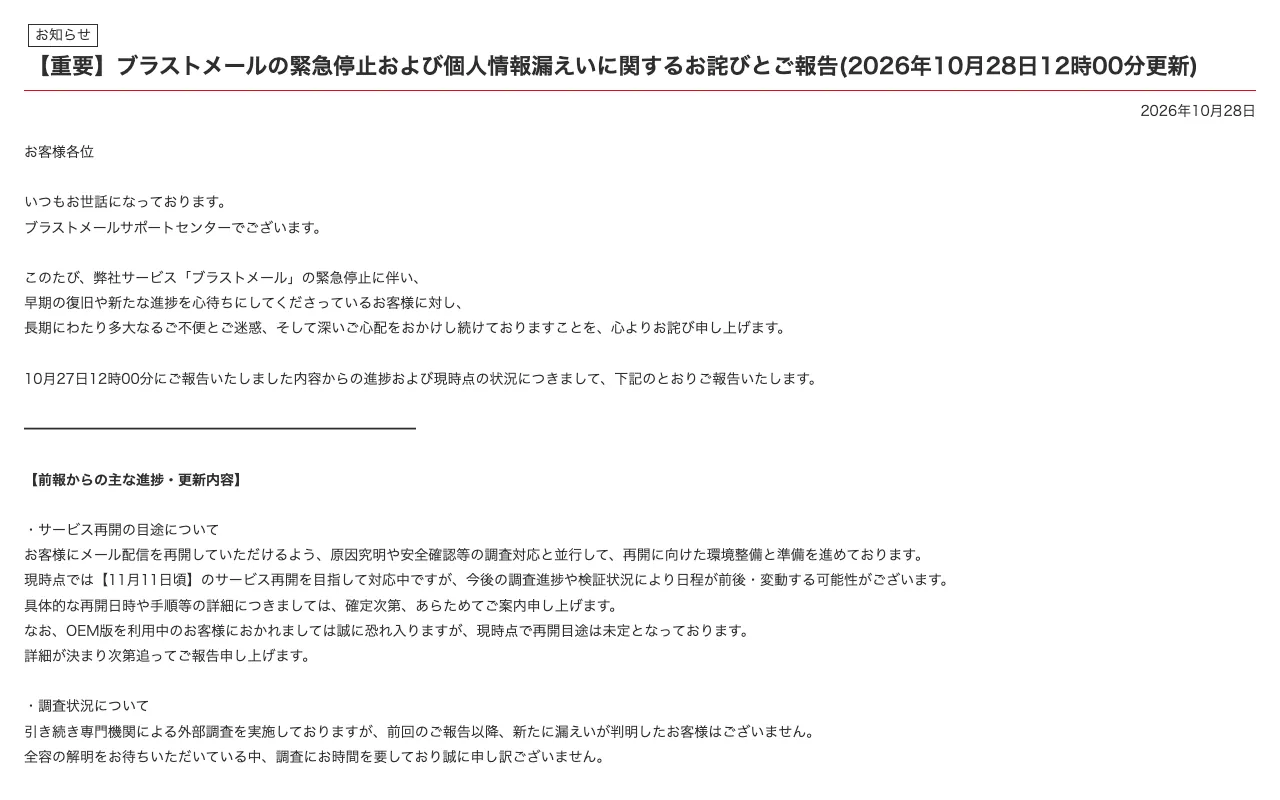
企業・担当者が確認すること: ブラストメールを使っている場合は、再開までの配信手段を確保したうえで、再開日時や手順の案内を確認してください。個人情報保護委員会への報告を検討する場合は、同社との連名報告にも対応しています [5]。
本記事は、各項目の出典に記載された内容のみをもとに作成しています。件数や原因は、今後の続報で変わる可能性があります。
出典
- AWS「Amazon ECS now supports GPU sharing with NVIDIA Multi-Process Service (MPS)」2026年10月27日
https://aws.amazon.com/about-aws/whats-new/2026/10/amazon-ecs-gpu-sharing-nvidia-mps/ - Claude Status「Elevated errors affecting the Gmail connector」2026年10月28日 03:59 UTC
https://status.claude.com/incidents/9ftx658xtd5z - GMOインターネットグループ「「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第13報)」2026年10月28日
https://group.gmo/info/alert/20261028/ - GMOインターネットグループ「連結子会社GMOインターネット株式会社における不正アクセスへの対応方針に関するお知らせ」2026年10月28日
https://www.release.tdnet.info/inbs/140120261027557045.pdf - ブラストメール「【重要】ブラストメールの緊急停止および個人情報漏えいに関するお詫びとご報告(2026年10月28日12時00分更新)」
https://info.blastmail.jp/information_20261021.html
関連する領域の企業
ほかの記事
脆弱性が見つかったときの対応手順:把握・影響判断・更新・確認・報告の進め方
PHPの緊急レベルの脆弱性「PHP2Shell」(CVE-2026-109618/CVE-2026-109619)の概要と、サイト運営者が行うべき対応
Next.js・静的サイトは安全か 2025年の重大な脆弱性2件から見る、構成ごとの攻撃される入口
情報漏えい・不正アクセスの最近の動き 公的機関の公表資料から読み解く2026年の実態
AI時代のセキュリティのあるべき姿 生成AIへの入力・プロンプトインジェクション・AIエージェントに企業はどう備えるか
AI・システム・セキュリティのニュースまとめ(2026年11月2日 18時)
AI・システム・セキュリティのニュースまとめ(2026年11月2日 14時)
AI・システム・セキュリティのニュースまとめ(2026年11月1日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月28日 18時)
AI・システム・セキュリティのニュースまとめ(2026年10月28日 8時)