AI・システム・セキュリティのニュースまとめ(2026年10月29日 14時)
公開 2026-10-29 AIサービス比較ナビ 編集部
2026年10月28日18時から29日14時までに確認したニュースのうち、公式発表を確認できた8件をまとめました(AI・システム分野3件、セキュリティ分野5件・うち続報1件)。 AI・システム分野では、GitHubのCopilot同梱とAgentic Workflowsの一般提供、ClaudeのGoogleカレンダーコネクタの障害を取り上げます。セキュリティ分野では、CISAによる悪用確認済み脆弱性2件の追加、Apache Struts 2の脆弱性、アララのメール配信サービスと「ツイキャス」への不正アクセス、「お名前.com デスクトップクラウド」の続報が公表されています。
当サイトでは、各社・各機関の公式発表を開いて内容を照合したうえで掲載しています。数字や日付は各項目末尾の出典番号から確認できます。
AI・システム
1. GitHub Enterprise、ライセンス利用者全員にCopilotを含める形態を開始
GitHubは2026年10月28日、GitHubまたはMicrosoftのアカウントチームと契約している企業向けに、GitHub Enterpriseのライセンスを持つすべての利用者がCopilotを使える形態の提供を始めたと発表しました。対象はGitHub Enterprise Cloudで、既存・新規の企業アカウントとも営業経由で移行できます。セルフサービスで契約している企業への提供は段階的に進め、日程は今後数週間のうちに案内するとしています [1]。 この形態ではCopilot Enterpriseと同じ機能・モデルを使えますが、1席あたりの月間AIクレジットはなく、最初のリクエストから企業の予算に対して従量で計測されます。予算が無くなってもコード補完と次の編集候補(next edit suggestions)は使え、Copilot Chat、Copilotのコードレビュー、クラウド上のCopilotは予算が必要です。GitHub Enterpriseのライセンスを持たない利用者向けには、1人あたり月10ドルの「Copilot Standalone」が用意されます。Copilot BusinessとCopilot Enterpriseは引き続き購入できます [1]。
企業・担当者が確認すること: GitHub Enterprise Cloudを契約している場合は、移行の可否と条件をアカウントチームに確認し、移行するときは企業の予算と利用状況のアラートを先に設定してください [1]。
2. GitHub Agentic Workflows が一般提供に
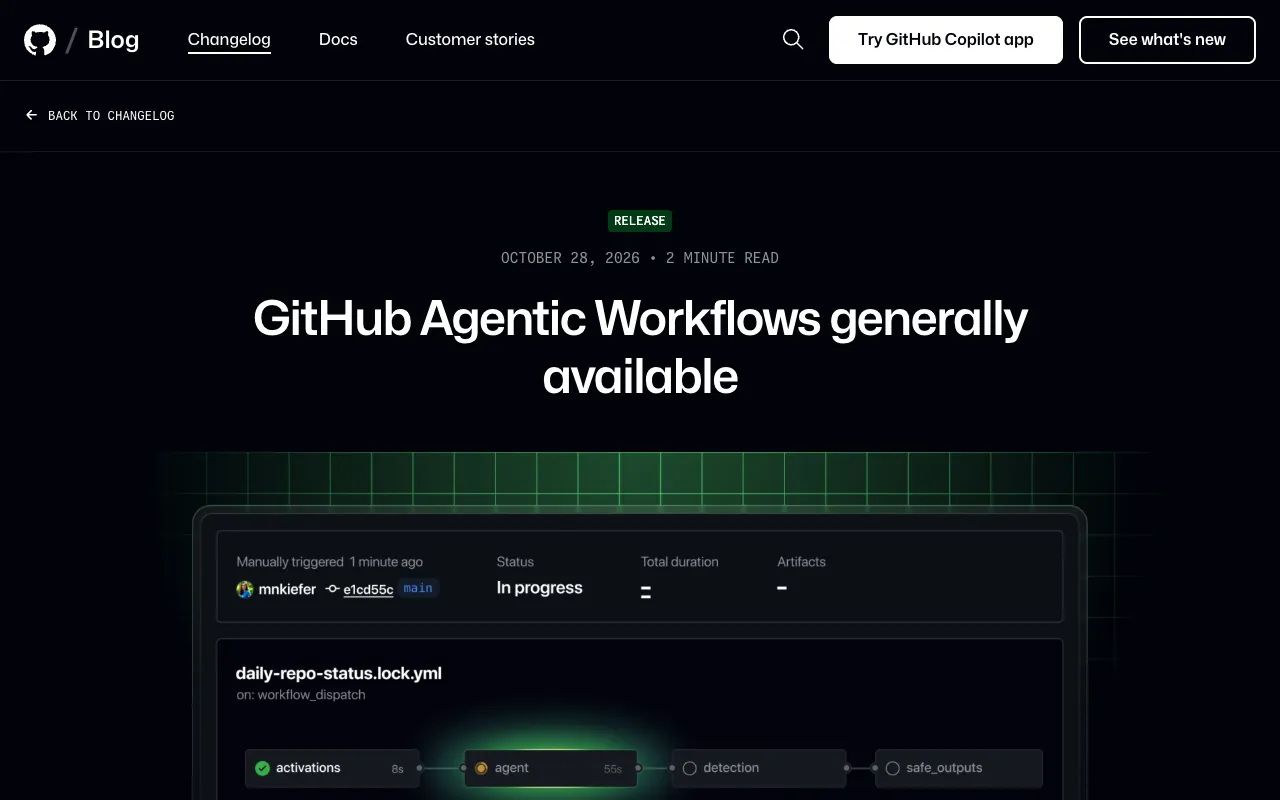
GitHubは2026年10月28日、GitHub Actionsの中でコーディングエージェントを動かし、issueのトリアージ、CIの失敗の分析、ドキュメントの更新、テストの作成などを自動化する「GitHub Agentic Workflows」を一般提供(GA)にしたと発表しました。自然言語で書いたMarkdownファイルを標準のActionsのYAMLにコンパイルする仕組みで、github.com上のGitHub Free、Team、Enterpriseで使えます [2]。
既定のGitHub Copilot CLIエンジンで動かすにはCopilotのライセンスが必要です。権限は既定で読み取り専用で、サンドボックス内での実行や、提案された変更を適用前にスキャンする脅威検出ジョブなどの安全対策が組み込まれているとしています。AIクレジットの支出を見積もる gh aw forecast は実験的機能ではなくなりました [2]。
企業・担当者が確認すること: 導入する場合は、gh aw forecast でAIクレジットの支出を見積もったうえで、既存のランナーグループやポリシーの制約が適用されるかを確認してください [2]。
3. ClaudeのGoogleカレンダーコネクタで約2日間エラー、10月29日朝に解決
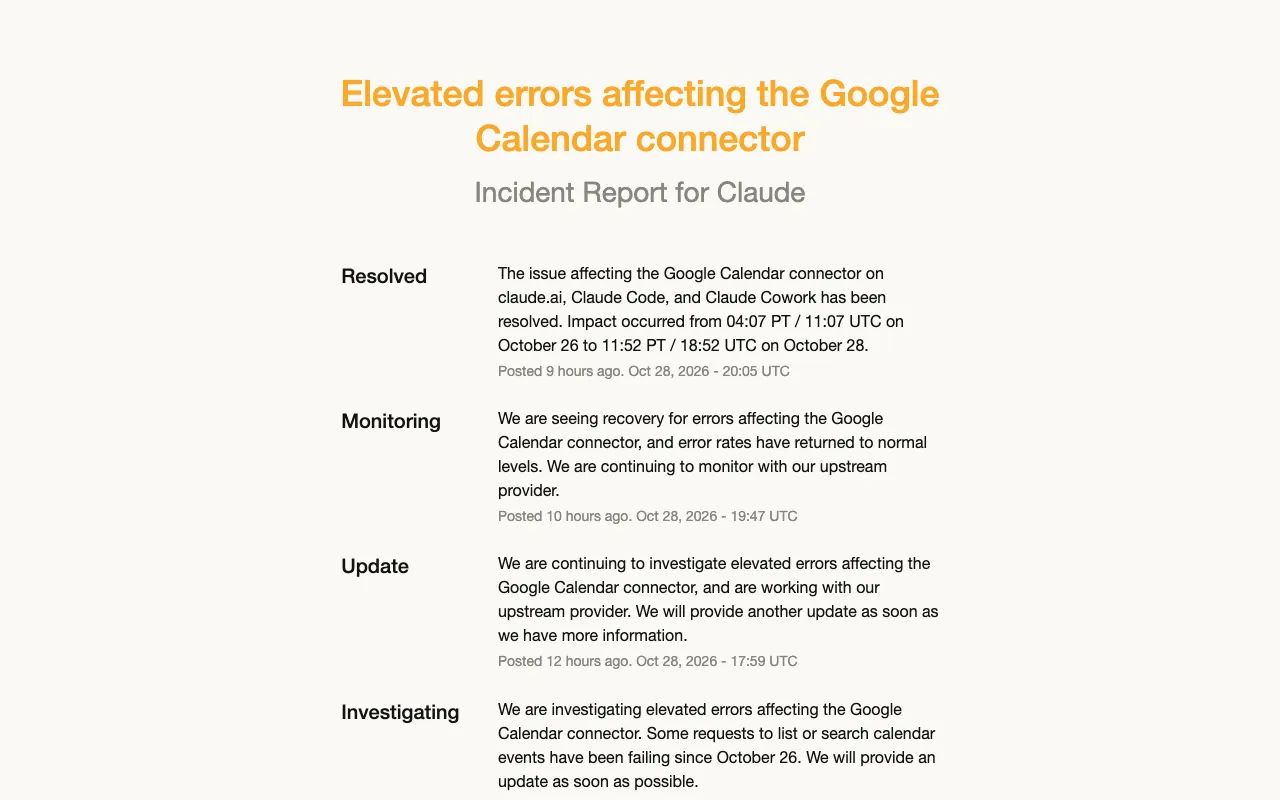
Anthropicのステータスページは2026年10月28日20:05 UTC(日本時間10月29日5:05)、claude.ai、Claude Code、Claude CoworkのGoogleカレンダーコネクタで発生していたエラーが解決したと告知しました [3]。 影響期間は10月26日11:07 UTCから10月28日18:52 UTCまで(日本時間では10月26日20:07から10月29日3:52まで)で、カレンダーの予定の一覧表示や検索のリクエストの一部が失敗していました。Anthropicは上流のプロバイダーと連携して対応したとしています [3]。
企業・担当者が確認すること: 影響期間中にClaudeからGoogleカレンダーの予定を取得する処理を使っていた場合は、結果が欠けていないか確認し、必要に応じて再実行してください(当サイトの見解)。
セキュリティ
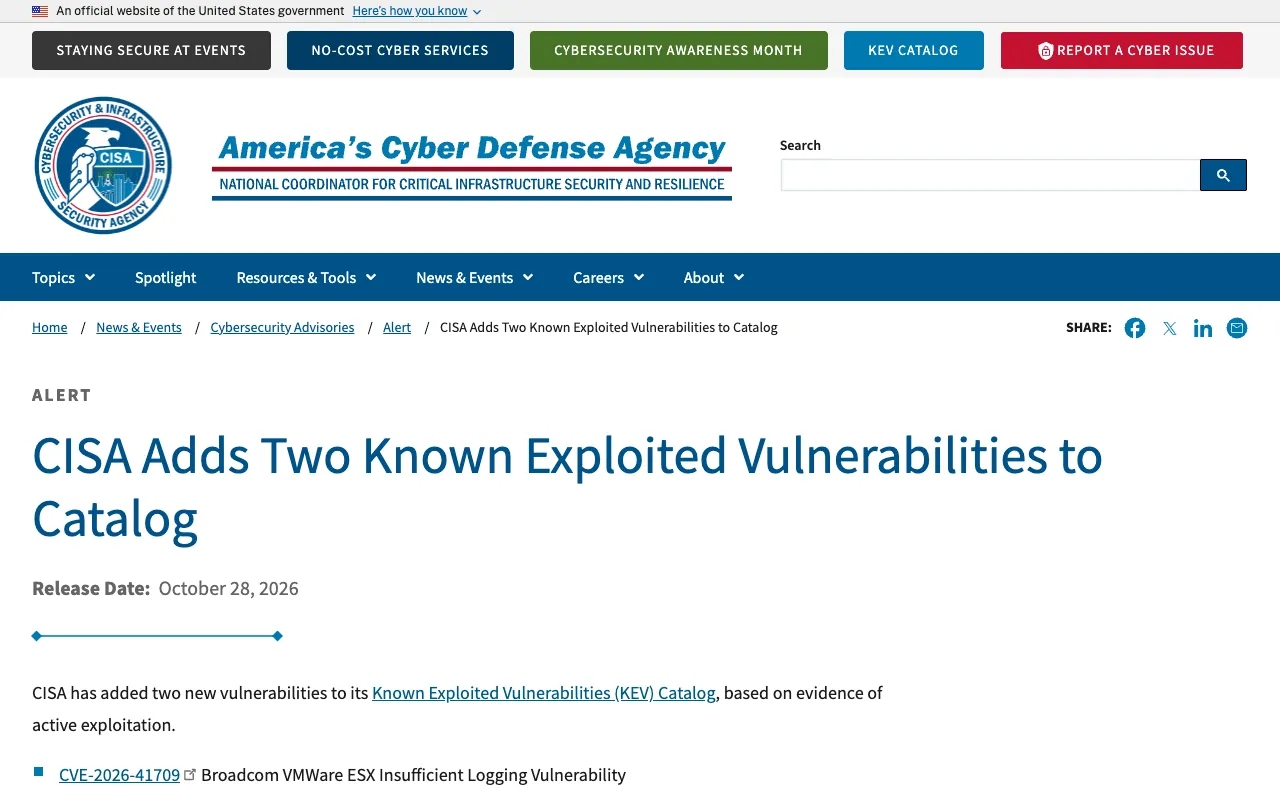
4. CISA、VMware ESXとLinuxカーネルの脆弱性を悪用確認済みカタログに追加
米国のサイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は2026年10月28日、実際に悪用されている証拠があるとして、2件の脆弱性を既知の悪用された脆弱性(KEV)カタログに追加しました [4]。 1件目はBroadcom VMware ESXのログ記録が不十分な脆弱性(CVE-2026-41709)で、管理者権限を持つ攻撃者が一部の操作をログに残さずに実行できるおそれがあります [5]。Broadcomは2026年7月29日に公開したアドバイザリVMSA-2026-0006でこの脆弱性をCVSSv3 基本値2.7(Low)と評価し、ESX 8.0向けのESXi80U3jなどの修正版を示しています。回避策は無いとしています [6]。 2件目はLinuxカーネルの変数の初期化漏れの脆弱性(CVE-2026-46300)で、ソケットバッファの結合時に共有フラグメントの印が保持されず、ページキャッシュ上のデータが意図せず書き換えられるおそれがあります。CISAは、PHPの脆弱性CVE-2026-109618・CVE-2026-109619と組み合わせることで、PHPのWebシェルを設置し、root権限でコマンドを実行できるとしています。米国連邦政府機関向けの対応期限は、VMware ESXが11月11日、Linuxカーネルが10月31日です [5]。
企業・担当者が確認すること: VMware ESXはBroadcomのアドバイザリに示された修正版が適用済みかを確認してください [6]。Linuxサーバーはディストリビューションのカーネル更新を確認し、PHPを動かしているサーバーではPHPの更新とあわせて優先して対応してください(当サイトの見解)。
5. Apache Struts 2のRESTプラグインで、パラメータの認可チェックが一部に適用されない問題
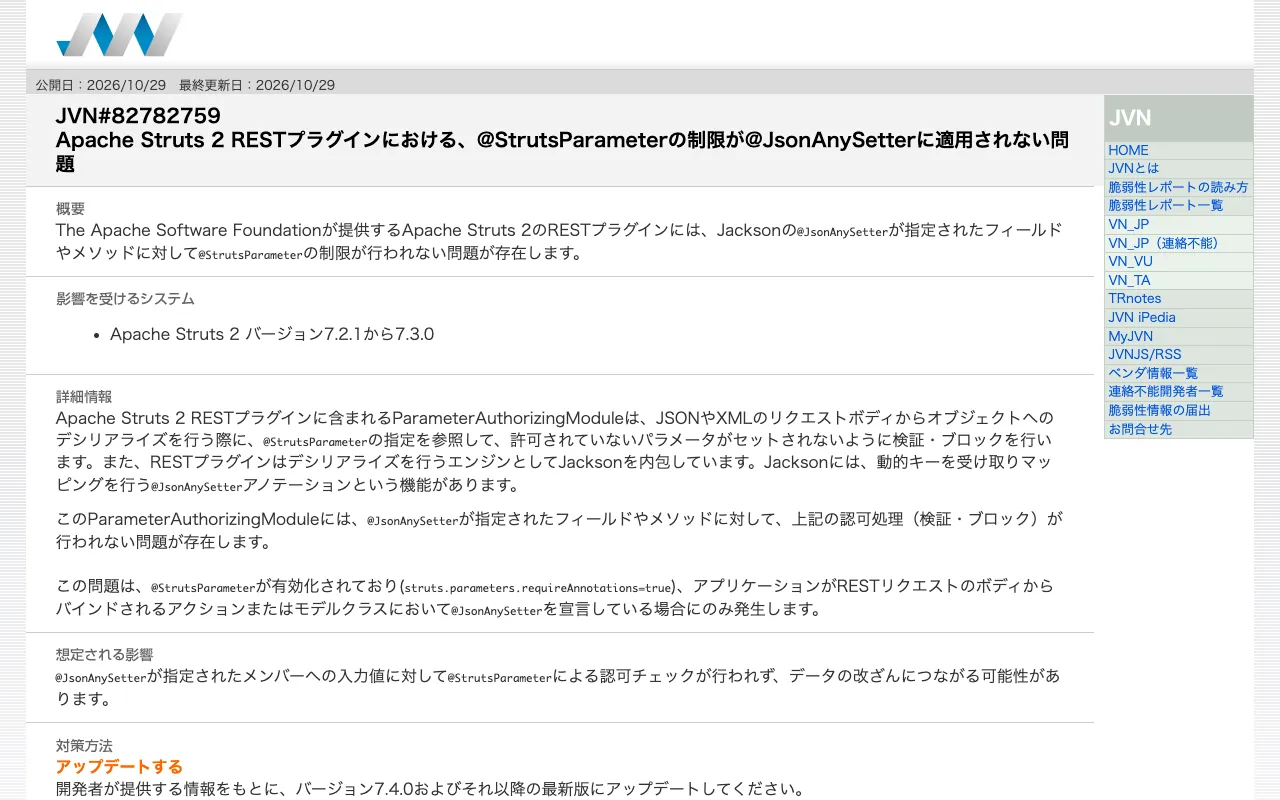
JVNは2026年10月29日、Apache Struts 2のRESTプラグインで、Jacksonの @JsonAnySetter が指定されたフィールドやメソッドに @StrutsParameter による認可チェックが行われない問題を公表しました。対象はバージョン7.2.1から7.3.0です [7]。
この問題は、struts.parameters.requireAnnotations=true で @StrutsParameter を有効にし、RESTリクエストのボディからバインドされるアクションまたはモデルクラスで @JsonAnySetter を宣言している場合にのみ発生し、データの改ざんにつながる可能性があります。対策は7.4.0以降への更新で、そのうえで struts.rest.anySetter.requireAnnotations=true を設定し、any-setterとして使う各メソッドに @StrutsParameter(allowDynamicKeys = true) を付けるよう案内しています [7][8]。
企業・担当者が確認すること: Struts 2のRESTプラグインを使うシステムは、バージョンと @JsonAnySetter の使用有無を確認し、更新と設定の追加を行ってください。すぐに更新できない場合は、値を格納する前にアプリケーション側で検証するワークアラウンドが示されています [7]。
6. アララのメール配信サービスに不正アクセス、メールアドレス約301万件が持ち出し
ペイクラウドホールディングスは2026年10月29日、連結子会社のアララが運営するメール配信サービスのサーバーシステムに外部から不正アクセスがあり、個人情報の一部が外部へ流出したと公表しました。不正アクセスは10月28日に確認し、当該サーバーを直ちにネットワークから切り離したとしています [9]。 不正アクセスを受けたのは1システムで、この環境を利用する企業が保有するメールアドレス約301万件が外部に持ち出されたことを確認しています。原因はWebサーバーの脆弱性を第三者に悪用されたことで、現時点でほかの不正アクセスによる影響は確認されていないとしています [9]。
企業・担当者が確認すること: アララのメール配信サービスを利用している企業は、自社が保有するメールアドレスが対象に含まれるかを同社に確認し、顧客への注意喚起を検討してください。同社は、心当たりのない不審なメールのURLにアクセスせず削除するよう呼びかけています [9]。
7. モイ、「ツイキャス」のサーバーへの不正アクセスを公表しサービスを停止
モイは2026年10月28日、同社が運営するライブ配信サービス「ツイキャス」のサーバーに、第三者による不正アクセスが行われた形跡を確認したと公表しました(第一報)。同日10時30分頃にシステムの異常を検知し、外部からの不正アクセスの痕跡を確認したとしています [10]。 被害拡大を防ぐため、同日10時40分頃から「ツイキャス」とコーポレートサイト等を緊急メンテナンスとして停止しています。安全性を確認したうえで再開する予定で、復旧までには相応の時間がかかる見込みです。詳細や原因、再開時期は確認でき次第公表するとし、当面はTDnetと同社の公式Xアカウントで情報を出すとしています。業績への影響は精査中です [10]。
企業・担当者が確認すること: ツイキャスと連携している配信や外部サービスがある場合は、同社の続報で影響範囲と再開時期を確認してください。問い合わせ先は[email protected]です [10]。
8. 【続報】お名前.com デスクトップクラウド、懸賞金サイトへの情報提供が270件に
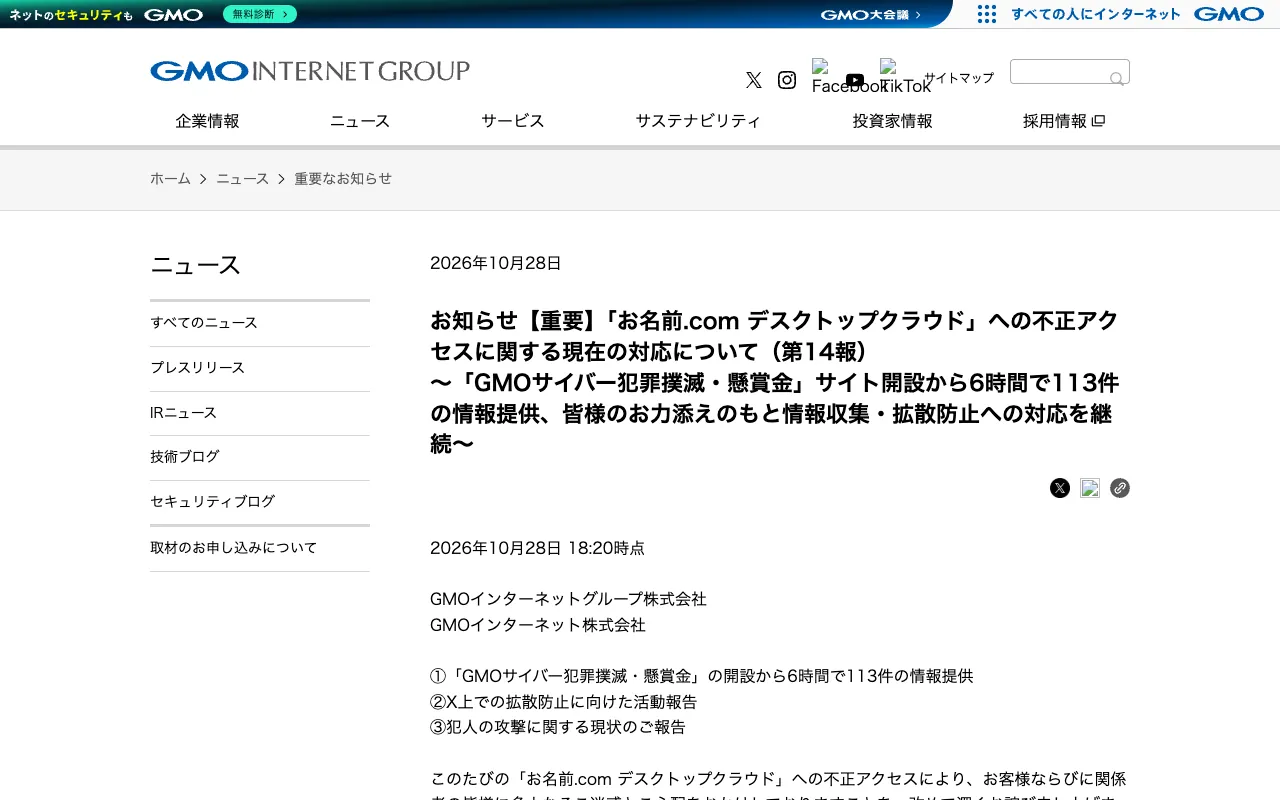
GMOインターネットグループは2026年10月28日18:20時点の第14報で、X上で犯人が開設したとみられるサイトのURLや掲載内容に関する投稿に、18:00時点で累計20件の警告連絡を行ったと公表しました。預かった端末の解析では、マルウェアの感染やランサムウェア攻撃の痕跡は確認されていないとしています [11]。 10月29日12:40時点の第15報では、グループのホワイトハッカーチームが独自の調査で犯人の特定につながると考えられる有力な情報を入手し、同日中に警察および関係各所へ提出する予定としています。10月28日12:00に開設した懸賞金サイト(上限は総額100万米ドル)への情報提供は、10月29日11時30分時点で270件です [12]。
企業・担当者が確認すること: 「お名前.com デスクトップクラウド」の利用者は、同社の相談窓口(電話 03-5456-2560・土日祝日を含め24時間)や続報で、自社への影響と必要な対応を確認してください [12]。
本記事は、各項目の出典に記載された内容のみをもとに作成しています。件数や原因は、今後の続報で変わる可能性があります。
出典
- GitHub Changelog「GitHub Enterprise now includes access to GitHub Copilot」2026年10月28日
https://github.blog/changelog/2026-10-28-github-enterprise-now-includes-access-to-github-copilot - GitHub Changelog「GitHub Agentic Workflows generally available」2026年10月28日
https://github.blog/changelog/2026-10-28-github-agentic-workflows-generally-available/ - Claude Status「Elevated errors affecting the Google Calendar connector」2026年10月28日 20:05 UTC 解決
https://status.claude.com/incidents/phg1y2yh07n2 - CISA「CISA Adds Two Known Exploited Vulnerabilities to Catalog」2026年10月28日
https://www.cisa.gov/news-events/alerts/2026/10/28/cisa-adds-two-known-exploited-vulnerabilities-catalog - CISA「Known Exploited Vulnerabilities Catalog」(JSON版・2026年10月28日 19:00 UTC 更新)
https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json - Broadcom「VMSA-2026-0006: VMware ESX, vCenter, Workstation, and Fusion updates address multiple vulnerabilities」
https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/SecurityAdvisories/0/38017 - JVN「JVN#82782759 Apache Struts 2 RESTプラグインにおける、@StrutsParameterの制限が@JsonAnySetterに適用されない問題」2026年10月29日
https://jvn.jp/jp/JVN82782759/ - Apache Struts「StrutsParameter Annotation」
https://struts.apache.org/core-developers/struts-parameter-annotation - ペイクラウドホールディングス「当社連結子会社が提供する「アララメッセ-ジ」への不正アクセスによる情報流出およびサービス停止について」2026年10月29日
https://www.release.tdnet.info/inbs/140120261029558961.pdf - モイ「当社サーバーへの不正アクセスに関するお知らせ」2026年10月28日
https://www.release.tdnet.info/inbs/140120261028558252.pdf - GMOインターネットグループ「【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第14報)」2026年10月28日
https://group.gmo/info/alert/2026102802/ - GMOインターネットグループ「【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第15報)」2026年10月29日
https://group.gmo/info/alert/20261029/
関連する領域の企業
ほかの記事
脆弱性が見つかったときの対応手順:把握・影響判断・更新・確認・報告の進め方
PHPの緊急レベルの脆弱性「PHP2Shell」(CVE-2026-109618/CVE-2026-109619)の概要と、サイト運営者が行うべき対応
Next.js・静的サイトは安全か 2025年の重大な脆弱性2件から見る、構成ごとの攻撃される入口
情報漏えい・不正アクセスの最近の動き 公的機関の公表資料から読み解く2026年の実態
AI時代のセキュリティのあるべき姿 生成AIへの入力・プロンプトインジェクション・AIエージェントに企業はどう備えるか
AI・システム・セキュリティのニュースまとめ(2026年11月2日 18時)
AI・システム・セキュリティのニュースまとめ(2026年11月2日 14時)
AI・システム・セキュリティのニュースまとめ(2026年11月1日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月29日 18時)
AI・システム・セキュリティのニュースまとめ(2026年10月28日 18時)