AI・システム・セキュリティのニュースまとめ(2026年10月27日 18時)
公開 2026-10-27 AIサービス比較ナビ 編集部
2026年10月27日14時から18時までに確認したニュースのうち、公式発表を確認できた4件をまとめました(セキュリティ分野4件・うち続報1件)。 GMOインターネットグループは、お名前.com デスクトップクラウドの事案で公開された情報の拡散を控えるよう求める第11報を公表しました。このほか、上場企業2社が不正アクセスに関する発表を行い、JVNでは業務用Wiki「GROWI」の脆弱性情報が公開されています。
当サイトでは、各社・各機関の公式発表を開いて内容を照合したうえで掲載しています。数字や日付は各項目末尾の出典番号から確認できます。
セキュリティ
1. 【続報】お名前.com デスクトップクラウドへの不正アクセス、GMOが情報の拡散を控えるよう要請
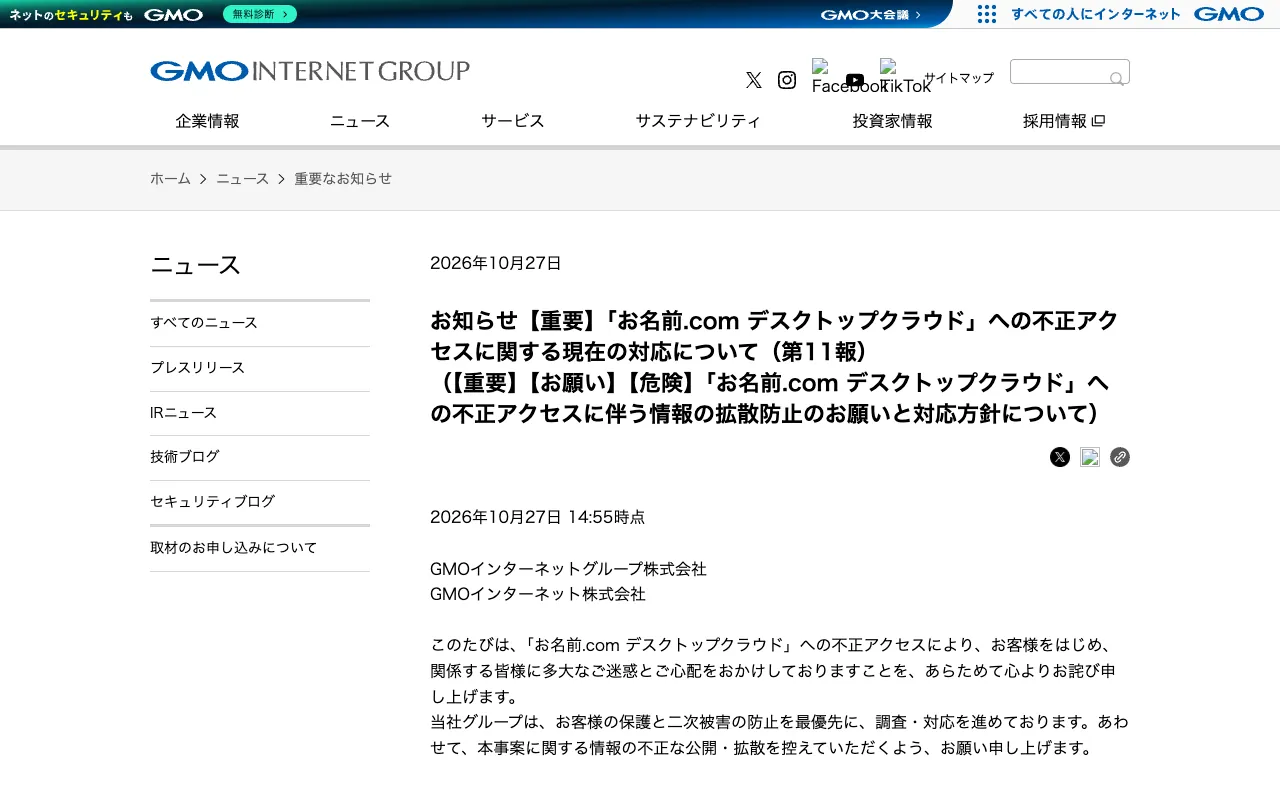
GMOインターネットグループとGMOインターネットは2026年10月27日、「お名前.com デスクトップクラウド」への不正アクセスについて第11報(14:55時点)を公表しました。利用者の情報とされるものをインターネット上で見かけても、転載やSNSでの再投稿、リンクの共有を控えるよう求めています [1]。 公開された情報と称するものを掲載したサイトについて、同社はアクセスした人の情報が攻撃者に取得されていることを確認したとしています。また、悪質性の高い情報拡散者に対しては、証拠保全のうえ、開示請求や刑事告訴・刑事告発などの法的措置の準備を進めているとしています [1]。 同社は攻撃者からの要求には応じず、支払いを行わないと判断しました。経緯の欄では、10月21日に約80億円を要求する脅迫メールを受信したとしています [1]。
企業・担当者が確認すること: 公開された情報と称するサイトにはアクセスしないでください。既にアクセスした場合、同社はウイルス対策ソフトなどによるフルスキャンを求めています。同社がパスワードや認証コードを尋ねることはないとしており、本件に便乗したメールやSMSのリンク・添付ファイルは開かないでください [1]。
2. ベーシックの「ferret One」に不正アクセス、利用企業のログイン用メールアドレスが閲覧・取得された可能性
ベーシックは2026年10月27日、マーケティングプラットフォーム「ferret One」で、内部管理機能の不備により第三者による不正アクセスが発生したと公表しました [2]。 同社によると、10月27日14:30時点で、ferret Oneを導入している利用者のログイン用メールアドレスが閲覧または取得された可能性があります。氏名などメールアドレス以外の登録情報は含まれていないとしています。また、同社と利用者のアカウントの一部、計6件で不正なログインを確認しました [2]。 経緯として、10月14日に内部の管理機能で第三者により不正にアカウントが作成され、同社は10月26日にこれを確認して削除し、経路の遮断と不備の修正を行いました。2段階認証の必須化や管理機能へのアクセス制限の強化も実施しており、ferret Oneは引き続き利用できるとしています [2]。
企業・担当者が確認すること: ferret Oneを利用している場合は、同社からの個別連絡の有無を確認してください。同社は、本件を悪用した不審なメールが届く可能性があるとして、URLへのアクセスや添付ファイルの開封、ID・パスワードの入力を行わないよう呼びかけています [2]。
3. 犬猫生活、外部サービス「Studio」への不正アクセスで問い合わせフォームの情報148件が漏えいした可能性
犬猫生活は2026年10月27日、運営する「往診クリニック」のWebサイトで利用している外部サービス「Studio」で第三者による不正アクセスが発生し、同サイトのお問い合わせフォームで取得した個人情報が漏えいした可能性があると公表しました [3]。 同社によると、10月16日にStudio株式会社から、同社のクラウド環境で不正アクセスが発生し、お問い合わせフォームに送信された情報が外部から閲覧された可能性があると連絡を受けました。対象は2024年4月23日から2026年10月3日までに取得した148件で、項目は氏名、メールアドレス、お問い合わせ内容です。クレジットカードなどの決済情報と往診予約時の入力情報は対象ではないとしています [3]。
企業・担当者が確認すること: Studioで作成したWebサイトにお問い合わせフォームを設けている場合は、Studio株式会社からの連絡の有無と、フォームで受け付けた情報の範囲を確認してください(当サイトの見解)。
4. 業務用Wiki「GROWI」に、閲覧権限のないページを取得される脆弱性など3件、v8.0.7で修正
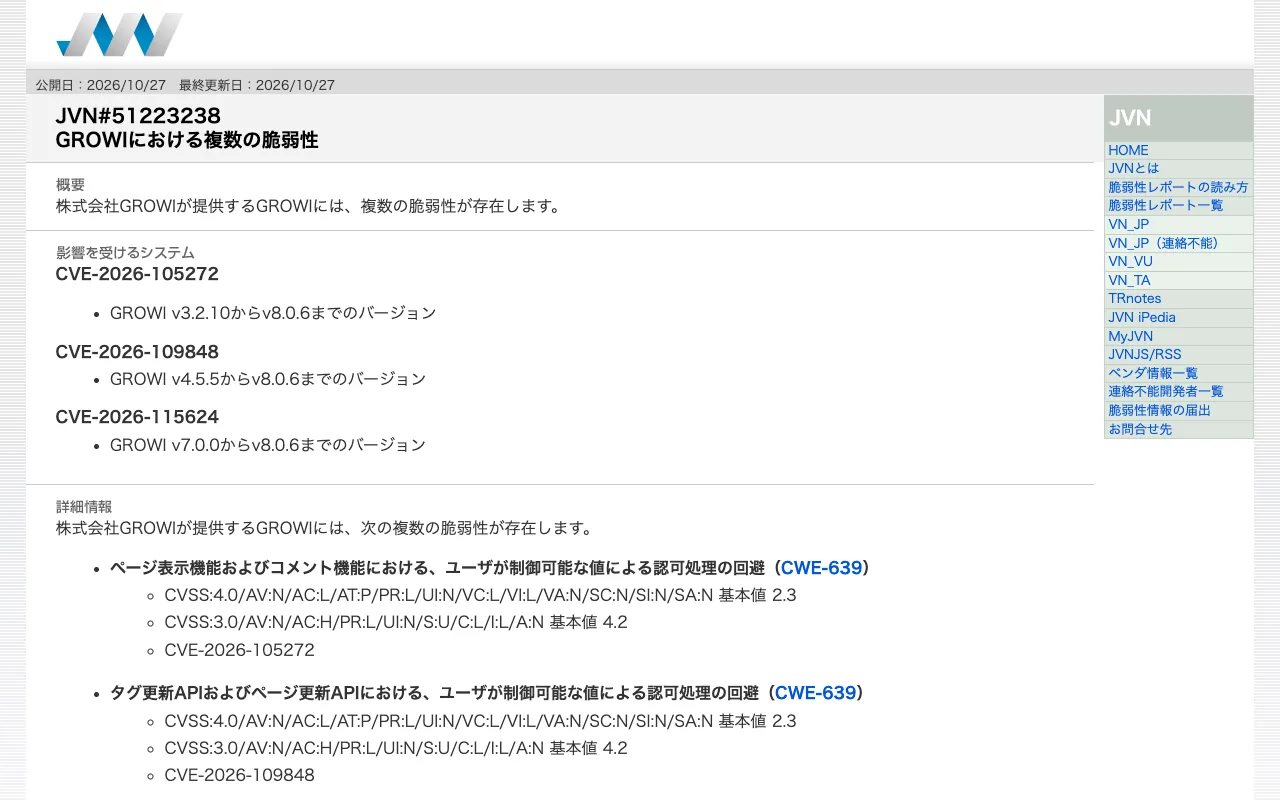
JVNは2026年10月27日、GROWIが提供するWikiシステム「GROWI」に複数の脆弱性(CVE-2026-105272、CVE-2026-109848、CVE-2026-115624)があると公表しました。影響を受けるのは、脆弱性ごとにv3.2.10、v4.5.5、v7.0.0からv8.0.6までのバージョンです [4]。 ログインできる攻撃者が、閲覧権限のないページの本文やコメントを取得したり、取得した本文を自身が編集できるページに保存したりできる可能性があります。また、閲覧のみ許可されたユーザーやゲストユーザー、承認待ち・停止中・招待中のユーザーが、ページの下書きを書き換えられる可能性があります。CVSS v4.0の基本値は最大で6.9です [4]。 GROWIによると、書き換えられた下書きは、その後に正規のユーザーがエディタを開いて保存すると、そのユーザーの名前でページの履歴に保存されます [5]。
企業・担当者が確認すること: 社内でGROWIを運用している場合は、v8.0.7以降に更新してください [4][5]。すぐに更新できない場合、GROWIは、管理画面のセキュリティ設定でゲストアクセスを「拒否」にすること、ゲストが閲覧できるページの下書きは保存前に内容を確認することを挙げています [5]。
本記事は、各項目の出典に記載された内容のみをもとに作成しています。件数や原因は、今後の続報で変わる可能性があります。
出典
- GMOインターネットグループ「「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第11報)」2026年10月27日
https://group.gmo/info/alert/2026102704/ - ベーシック「当社サービスへの不正アクセスに関するお知らせ(第一報)」2026年10月27日
https://www.release.tdnet.info/inbs/140120261027556805.pdf - 犬猫生活「Studio株式会社で発生した不正アクセスに伴う個人情報漏えいの可能性に関するお知らせ」2026年10月27日
https://www.release.tdnet.info/inbs/140120261027556466.pdf - JVN「JVN#51223238 GROWIにおける複数の脆弱性」2026年10月27日
https://jvn.jp/jp/JVN51223238/ - GROWI「GROWI 脆弱性対応のお知らせ (JVN#51223238)」2026年10月27日
https://growi.co.jp/news/48/
関連する領域の企業
ほかの記事
脆弱性が見つかったときの対応手順:把握・影響判断・更新・確認・報告の進め方
PHPの緊急レベルの脆弱性「PHP2Shell」(CVE-2026-109618/CVE-2026-109619)の概要と、サイト運営者が行うべき対応
Next.js・静的サイトは安全か 2025年の重大な脆弱性2件から見る、構成ごとの攻撃される入口
情報漏えい・不正アクセスの最近の動き 公的機関の公表資料から読み解く2026年の実態
AI時代のセキュリティのあるべき姿 生成AIへの入力・プロンプトインジェクション・AIエージェントに企業はどう備えるか
AI・システム・セキュリティのニュースまとめ(2026年11月2日 18時)
AI・システム・セキュリティのニュースまとめ(2026年11月2日 14時)
AI・システム・セキュリティのニュースまとめ(2026年11月1日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月28日 8時)
AI・システム・セキュリティのニュースまとめ(2026年10月27日 14時)