AI・システム・セキュリティのニュースまとめ(2026年10月27日 14時)
公開 2026-10-27 AIサービス比較ナビ 編集部
2026年10月27日8時から14時までに確認したニュースのうち、公式発表を確認できた4件をまとめました(セキュリティ分野4件・うち続報1件)。 GMOインターネットグループは、お名前.com デスクトップクラウドへの不正アクセスで、攻撃者とみられる者による情報の公開を確認したと公表しました。JVNでは、Androidブラウザや通信ミドルウェアなどの脆弱性情報が3件公開されています。
当サイトでは、各社・各機関の公式発表を開いて内容を照合したうえで掲載しています。数字や日付は各項目末尾の出典番号から確認できます。
セキュリティ
1. 【続報】お名前.com デスクトップクラウドへの不正アクセス、GMOが攻撃者とみられる者による情報の公開を確認
GMOインターネットグループとGMOインターネットは2026年10月27日、「お名前.com デスクトップクラウド」への不正アクセスについて第8報から第10報を公表しました。同社は、攻撃者とみられる者から、10月27日12:00に利用者の情報の公開とランサムウェア攻撃を行うとの予告を受けていたとしています [1]。 第10報(13:55時点)によると、攻撃者とみられる者が同社と利用者に関する情報と称するものを公開したことを12:30に確認しました。公開された内容は確認中で、事実と異なる内容が含まれるおそれがあるとしています。ランサムウェア攻撃は13:55時点で確認されていません [3]。 第9報(11:59時点)では、預かった利用者の端末のうち解析を終えたものからはマルウェア(ランサムウェア含む)は確認されていないとし、ランサムウェアの被害に遭った利用者には同等の性能の新しいPCを提供するとしています [2]。同社は攻撃者からの要求には応じない方針で、警察などの関係機関と連携して対応しています [3]。
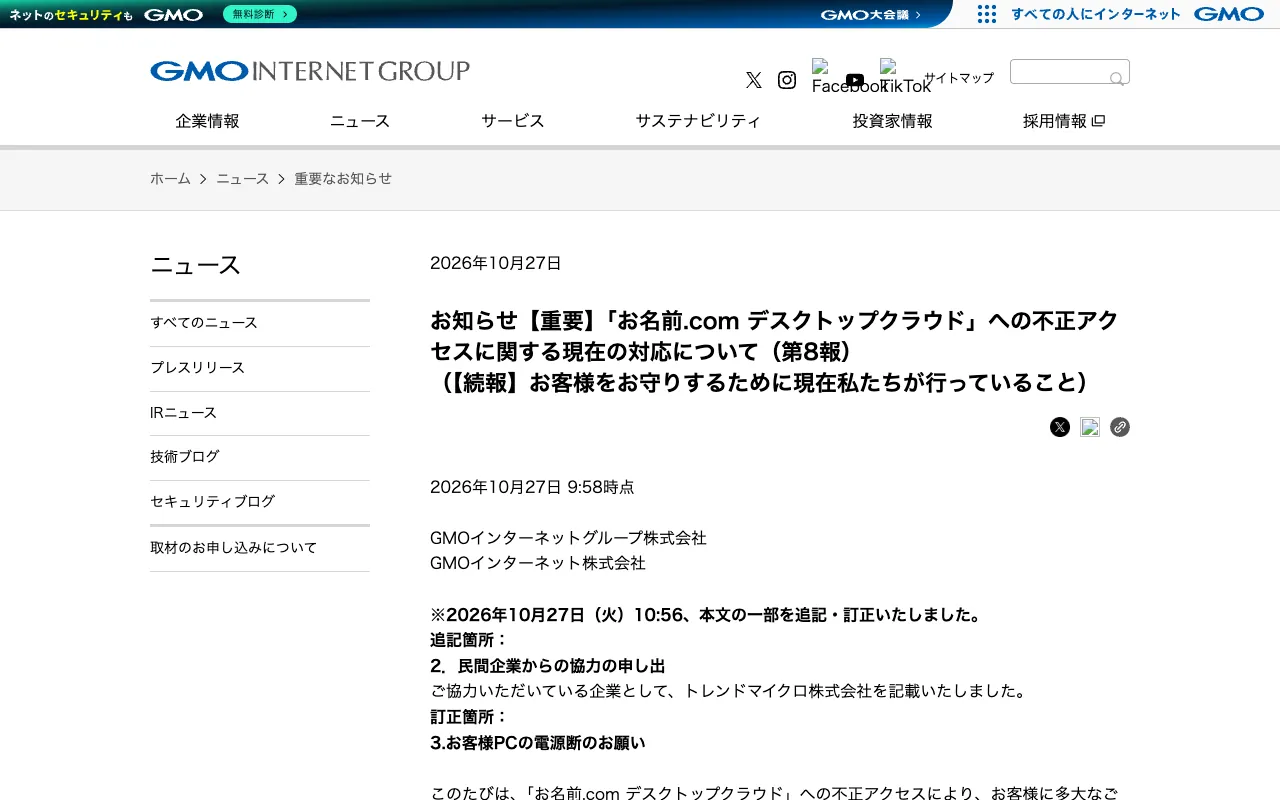
企業・担当者が確認すること: 同社は、公開された情報と称するものにアクセスしたり、拡散したりしないよう求めており、アクセスした人の情報は攻撃者に取得されるとしています。本件に便乗して同社や関係機関を装うメール・SMS・電話にも注意し、メールやSMSのリンクやファイルは開かず、同社のお知らせページで確認してください [3]。サービスを利用している場合は、端末のウイルスチェック(フルスキャン)とバックアップの取得、ネットワークの切断と電源断などの依頼事項を確認してください [1][3]。
2. Sleipnir Mobile for Androidに偽のアドレスバーを表示される脆弱性、3.9.0で修正
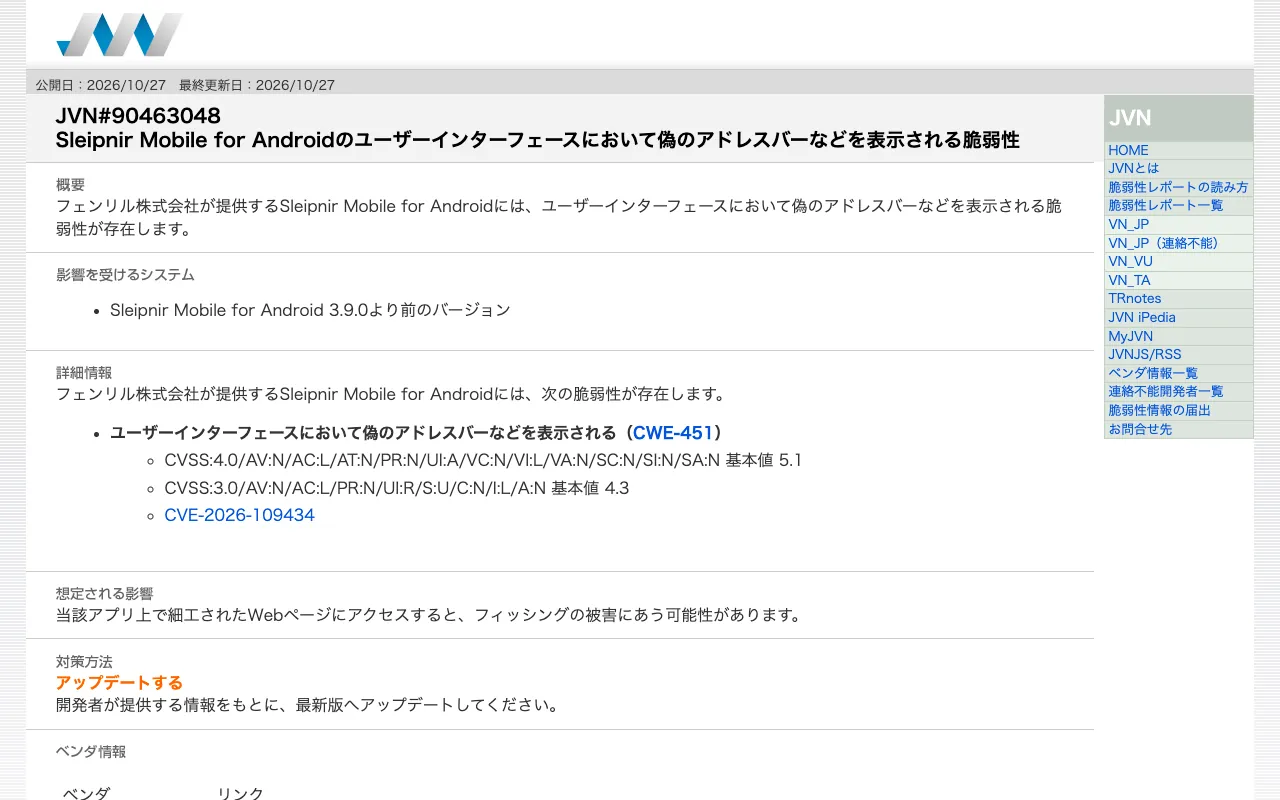
JVNは2026年10月27日、フェンリルのWebブラウザ「Sleipnir Mobile for Android」の3.9.0より前のバージョンに、ユーザーインターフェースで偽のアドレスバーなどを表示される脆弱性(CVE-2026-109434)があると公表しました。CVSS v4.0の基本値は5.1です [4]。 当該アプリで細工されたWebページにアクセスすると、フィッシングの被害にあう可能性があります [4]。フェンリルは10月15日に3.9.0を公開しており、全画面表示に切り替わった際にアクセス中のドメインと全画面の終了方法を表示するよう改善したとしています [5]。
企業・担当者が確認すること: 社用のAndroid端末でSleipnir Mobileを使っている場合は、3.9.0以降に更新されているかを確認してください [4][5]。
3. 通信ミドルウェア「vsomeip」に、1通の短いメッセージでメモリを大量に確保させられる脆弱性
JVNは2026年10月27日、SOME/IP通信のミドルウェア「COVESA vsomeip」に、過剰なメモリ割り当ての脆弱性があるとして、米CERT/CCのアドバイザリを公開しました [6]。 CERT/CCによると、脆弱性の識別番号はCVE-2026-91141で、影響を受けるのはvsomeip 3.7.3以前です。TCPの通信で、データの到着を確かめる前に、相手が申告したサイズのメモリを確保してしまいます。既定の設定では上限がなく、認証されていない遠隔の相手が、1つの接続につき最大約4GBのメモリを確保させ、サービス停止を引き起こせるとしています [7]。
企業・担当者が確認すること: vsomeipを組み込んだ製品を開発・運用している場合は、上限を10MiBに変更した3.7.4以降に更新してください。すぐに更新できない場合、CERT/CCは max-payload-size-reliable の設定で上限を設けることを最も効果的な緩和策としています [7]。
4. Fireblocks製ライブラリ「mpc-lib」に、強化導出で鍵の断片の分離が働かない脆弱性、修正版はなし
JVNは2026年10月27日、Fireblocks製のライブラリ「mpc-lib」の強化導出(Hardened Derivation)処理に脆弱性があるとして、米CERT/CCのアドバイザリを公開しました [8]。 CERT/CCによると、脆弱性の識別番号はCVE-2026-90975です。下位の署名用の鍵の断片(シェア)を侵害し、チェーンコードを知る攻撃者は、上位のシェアを計算で求められます。マルチパーティ計算(MPC)の仕組みにより、1者のシェアだけで完全な秘密鍵は復元できないものの、この弱体化はエラーやログを出さずに起きるとしています [9]。 CERT/CCはFireblocksと連絡が取れず、修正版は提供されていません [9]。
企業・担当者が確認すること: mpc-libを使ったシステムを運用している場合、CERT/CCは、チェーンコードを秘密情報として扱い公開しないこと、署名用シェアの分離を強化導出に頼らないこと、導出パスを点検することを挙げています [9]。
本記事は、各項目の出典に記載された内容のみをもとに作成しています。件数や原因は、今後の続報で変わる可能性があります。
出典
- GMOインターネットグループ「「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第8報)」2026年10月27日
https://group.gmo/info/alert/20261027/ - GMOインターネットグループ「「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第9報)」2026年10月27日
https://group.gmo/info/alert/2026102702/ - GMOインターネットグループ「「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第10報)」2026年10月27日
https://group.gmo/info/alert/2026102703/ - JVN「JVN#90463048 Sleipnir Mobile for Androidのユーザーインターフェースにおいて偽のアドレスバーなどを表示される脆弱性」2026年10月27日
https://jvn.jp/jp/JVN90463048/ - フェンリル「Sleipnir Mobile for Android 3.9.0 をリリースしました」2026年10月15日
https://www.fenrir-inc.com/jp/news/2026/10/15/sleipnir-mobile-for-android-3-9-0/ - JVN「JVNVU#90363302 COVESA vsomeipにおける過剰なメモリ割り当ての脆弱性」2026年10月27日
https://jvn.jp/vu/JVNVU90363302/ - CERT/CC「VU#128947 COVESA vsomeip excessive memory allocation in reliable (TCP) endpoint buffer handling」
https://kb.cert.org/vuls/id/128947 - JVN「JVNVU#90547696 Fireblocks製mpc-libの強化導出(Hardened Derivation)処理における脆弱性」2026年10月27日
https://jvn.jp/vu/JVNVU90547696/ - CERT/CC「VU#701544 mpc-lib Hardened Derivation Fails to Protect Ancestor Isolation」
https://kb.cert.org/vuls/id/701544
関連する領域の企業
ほかの記事
脆弱性が見つかったときの対応手順:把握・影響判断・更新・確認・報告の進め方
PHPの緊急レベルの脆弱性「PHP2Shell」(CVE-2026-109618/CVE-2026-109619)の概要と、サイト運営者が行うべき対応
Next.js・静的サイトは安全か 2025年の重大な脆弱性2件から見る、構成ごとの攻撃される入口
情報漏えい・不正アクセスの最近の動き 公的機関の公表資料から読み解く2026年の実態
AI時代のセキュリティのあるべき姿 生成AIへの入力・プロンプトインジェクション・AIエージェントに企業はどう備えるか
AI・システム・セキュリティのニュースまとめ(2026年11月2日 18時)
AI・システム・セキュリティのニュースまとめ(2026年11月2日 14時)
AI・システム・セキュリティのニュースまとめ(2026年11月1日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月27日 18時)
AI・システム・セキュリティのニュースまとめ(2026年10月27日 8時)