AI・システム・セキュリティのニュースまとめ(2026年10月26日 18時)
公開 2026-10-26 AIサービス比較ナビ 編集部
2026年10月26日14時から18時までに確認したニュースのうち、公式発表を確認できた3件をまとめました(セキュリティ分野3件・うち続報2件)。 JPCERT/CCがBrotliのC言語実装の脆弱性について注意喚起を出したほか、PHPの脆弱性に関する注意喚起を更新し、ブラストメールへの不正アクセスでは新たな漏えいが1件判明しています。
当サイトでは、各社・各機関の公式発表を開いて内容を照合したうえで掲載しています。数字や日付は各項目末尾の出典番号から確認できます。
セキュリティ
1. JPCERT/CC、BrotliのC言語実装の脆弱性(CVE-2026-111497)で注意喚起
JPCERT/CCは2026年10月26日、Googleのデータ圧縮ライブラリBrotliのC言語実装にある境界外書き込みの脆弱性(CVE-2026-111497)について注意喚起を公開しました。Googleは10月21日に修正版を公開しています [1]。 細工されたBrotli形式の圧縮データを展開すると、アプリケーションの異常終了、メモリ上の情報の漏えい、任意のコード実行などにつながる可能性があります。対象はBrotli 1.2.0〜1.2.1より前、1.1.0〜1.1.1より前、1.0.3〜1.0.10より前の各バージョンです [1][2]。 Brotliを組み込んだ製品は多岐にわたり、Node.js、Bun、Python向けBrotliパッケージなどが影響を受けるとしています。この脆弱性は「Node2Shell」「HTTP2Shell」とも呼ばれています [1]。当サイトの14時の回で取り上げた.NETの定例外更新も、同じCVEを修正するものです [5]。
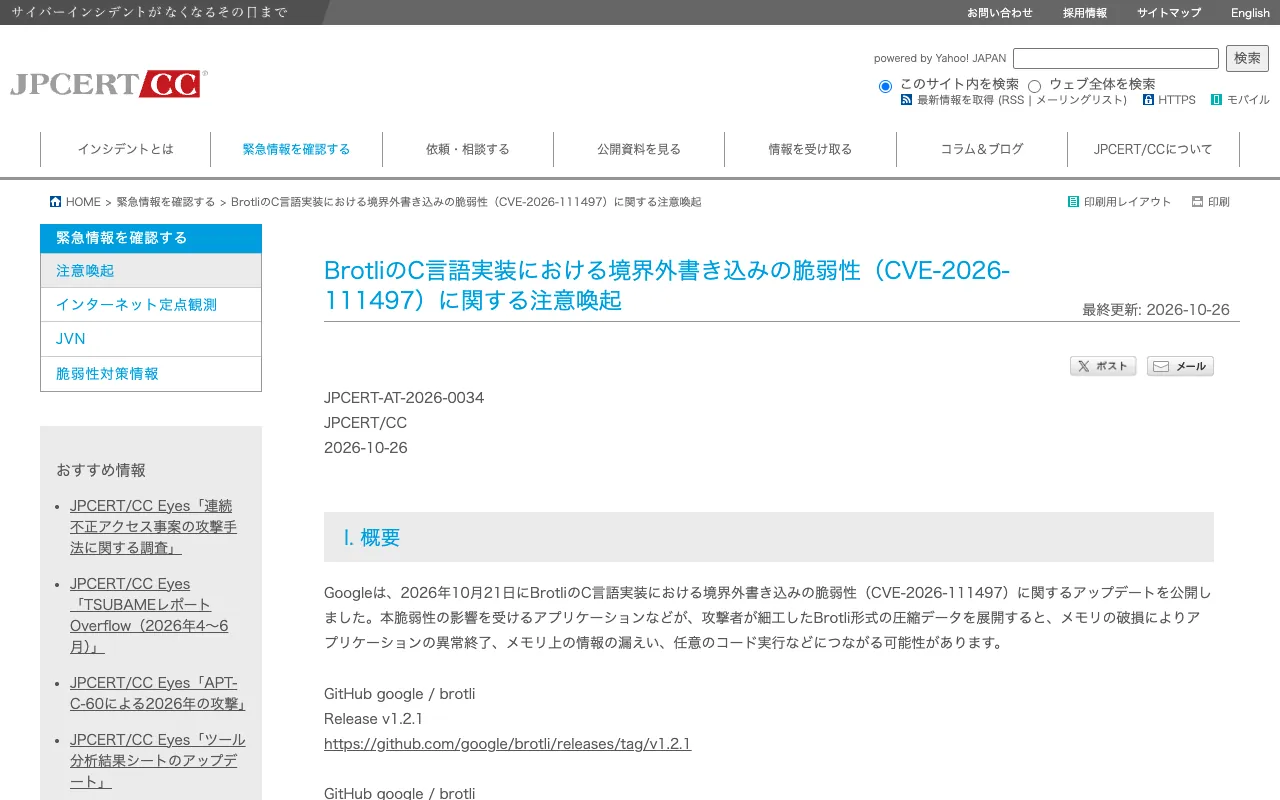
企業・担当者が確認すること: 自社のアプリケーションや利用製品でBrotli形式の圧縮データを展開する処理を使っているかを確認し、各開発元の情報をもとに修正済みバージョンを適用してください。JPCERT/CCは、対策の適用とあわせて侵害有無の調査も求めています。Googleからの緩和策の提供はありません [1]。
2. 【続報】JPCERT/CC、PHPの脆弱性(PHP2Shell)の注意喚起を更新、実証コードの公開と悪用を試みる通信の観測を追記
JPCERT/CCは2026年10月26日、PHPの脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起を更新しました。悪用できると主張する実証コードが多数公開され、悪用を試みる通信を観測したとの報告も相次いでいるとしています [3]。 一方で、実証コードで実際に任意のコードを実行できるかは、PHPのバージョンや実行環境、メモリ配置などの条件に依存するとしています。あわせて、The PHP Groupが10月23日に公表したCVE-2026-115560についても追記しました [3]。
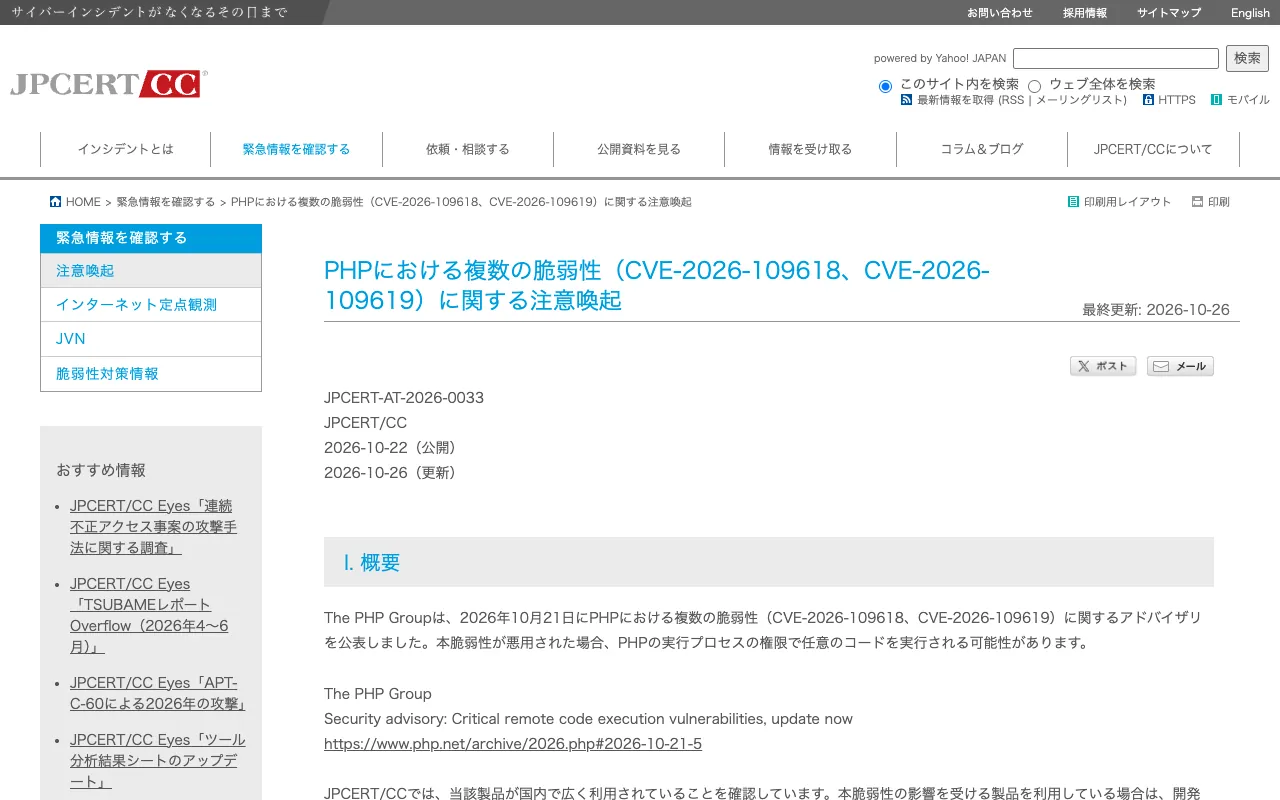
企業・担当者が確認すること: PHP 8.5.12、8.4.27、8.3.36、8.2.35より前のバージョンを使っている場合は、修正済みバージョンに更新し、侵害有無の調査を実施してください。CVE-2026-115560については、修正版の提供まで session.upload_progress.enabled=0 に設定し、すべてのワーカーを再起動する緩和策が案内されています(CVE-2026-109619の緩和策としてすでに適用していれば追加の対応は不要) [3]。
3. 【続報】ブラストメールへの不正アクセス、契約者情報以外の情報の漏えいが新たに1件判明し345件に
ラクスライトクラウドは2026年10月26日17時00分の更新で、メール配信サービス「ブラストメール」への不正アクセスについて、外部調査の過程で新たに1件の情報漏えいが判明したと公表しました [4]。 契約者情報以外の情報の漏えいが確認された契約は345件となり、345件すべてに個別の連絡を完了したとしています。サービスは10月21日0時30分から停止したままで、再開の日時は未定です。次回の報告は10月27日12時頃の予定です [4]。
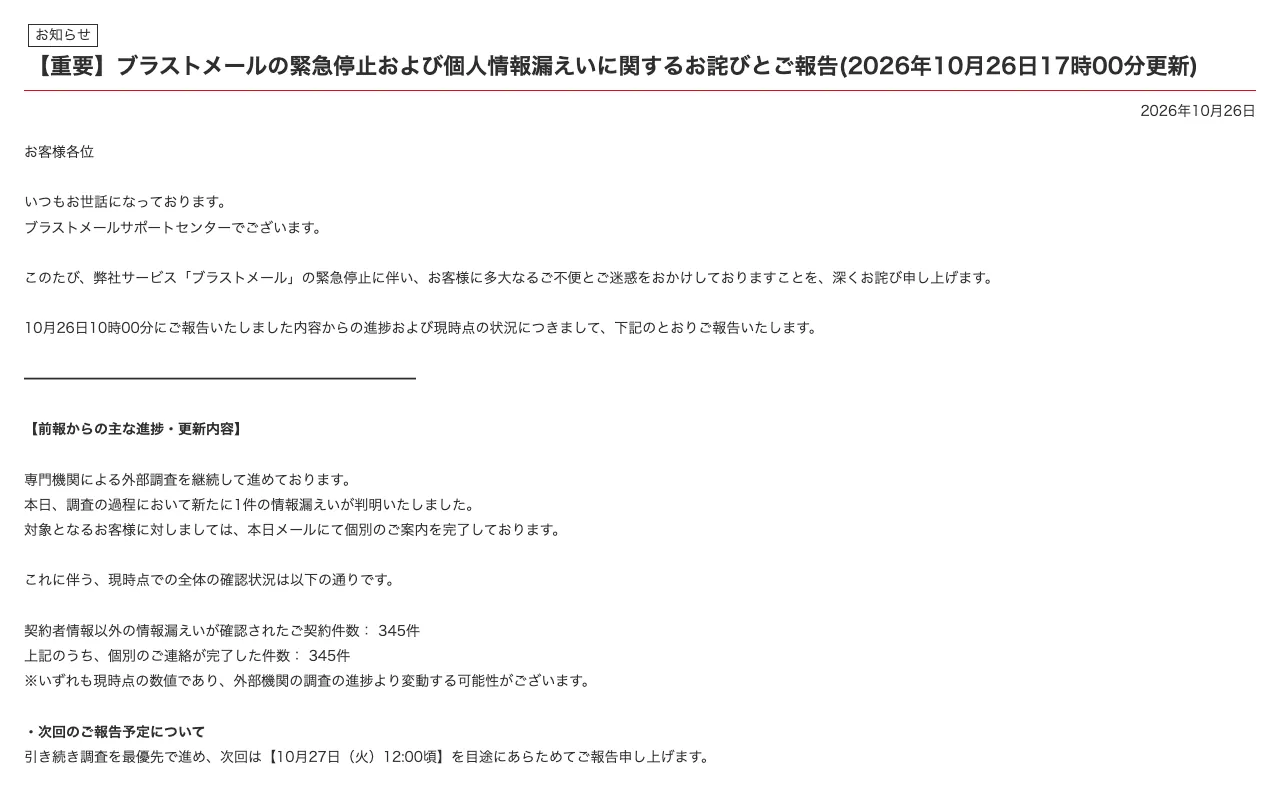
企業・担当者が確認すること: ブラストメールを利用している場合は、同社からの個別連絡の有無を確認してください。個人情報保護委員会への報告を検討している場合は、同社との連名報告にも対応するとしています [4]。
本記事は、各項目の出典に記載された内容のみをもとに作成しています。件数や原因は、今後の続報で変わる可能性があります。
出典
- JPCERT/CC「BrotliのC言語実装における境界外書き込みの脆弱性(CVE-2026-111497)に関する注意喚起」2026年10月26日
https://www.jpcert.or.jp/at/2026/at260034.html - JVN「JVNVU#97400824 BrotliのC言語実装における境界外書き込みの脆弱性(CVE-2026-111497)」2026年10月26日
https://jvn.jp/vu/JVNVU97400824/ - JPCERT/CC「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」2026年10月26日更新
https://www.jpcert.or.jp/at/2026/at260033.html - ラクスライトクラウド「【重要】ブラストメールの緊急停止および個人情報漏えいに関するお詫びとご報告」2026年10月26日17時00分更新
https://info.blastmail.jp/information_20261021.html - Microsoft(dotnet/announcements)「Microsoft Security Advisory CVE-2026-111497 | .NET Brotli Decoder Out-of-bounds Write Vulnerability」2026年10月25日
https://github.com/dotnet/announcements/issues/494
関連する領域の企業
ほかの記事
脆弱性が見つかったときの対応手順:把握・影響判断・更新・確認・報告の進め方
PHPの緊急レベルの脆弱性「PHP2Shell」(CVE-2026-109618/CVE-2026-109619)の概要と、サイト運営者が行うべき対応
Next.js・静的サイトは安全か 2025年の重大な脆弱性2件から見る、構成ごとの攻撃される入口
情報漏えい・不正アクセスの最近の動き 公的機関の公表資料から読み解く2026年の実態
AI時代のセキュリティのあるべき姿 生成AIへの入力・プロンプトインジェクション・AIエージェントに企業はどう備えるか
AI・システム・セキュリティのニュースまとめ(2026年11月2日 18時)
AI・システム・セキュリティのニュースまとめ(2026年11月2日 14時)
AI・システム・セキュリティのニュースまとめ(2026年11月1日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月27日 8時)
AI・システム・セキュリティのニュースまとめ(2026年10月26日 14時)