AI・システム・セキュリティのニュースまとめ(2026年10月26日 14時)
公開 2026-10-26 AIサービス比較ナビ 編集部
2026年10月24日8時から26日14時までに確認したニュースのうち、公式発表を確認できた4件をまとめました(システム・開発基盤分野1件・セキュリティ分野3件)。 Microsoftが.NETの定例外のセキュリティ更新を出したほか、お名前.com デスクトップクラウドへの不正アクセスで補償方針が示され、国内製品の脆弱性情報2件がJVNで公表されています。
当サイトでは、各社・各機関の公式発表を開いて内容を照合したうえで掲載しています。数字や日付は各項目末尾の出典番号から確認できます。
システム・開発基盤
1. Microsoft、.NETの定例外セキュリティ更新を公開(CVE-2026-111497ほか)
Microsoftは2026年10月25日(米国時間)、.NET 8.0.33、.NET 9.0.22、.NET 10.0.14と、プレビュー版の.NET 11 RC3を対象に、定例外のセキュリティ更新を公開しました。.NET Frameworkは影響を受けないとしています [1]。 新たに修正したのは、Brotli圧縮データの展開処理の境界外書き込み(CVE-2026-111497・CVSS v3.1 基本値8.1)と、Linux向けのASP.NET Core配布アーカイブなどでファイルの所有者が正しく設定されない権限昇格の問題(CVE-2026-114148・同7.8)の2件です [1][2][3]。 あわせて、10月13日の更新で修正が不完全だったCVE-2026-70197とCVE-2026-102870の修正をやり直しています [1]。
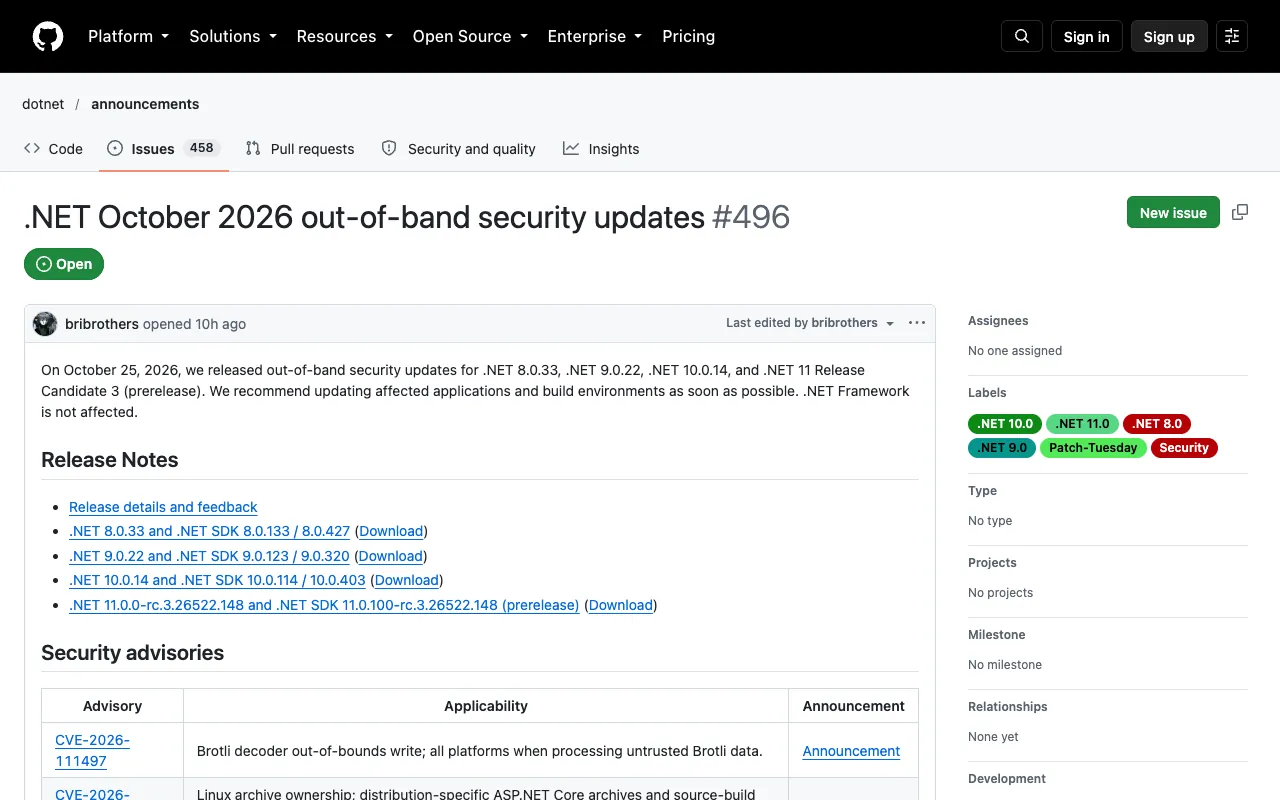
企業・担当者が確認すること: .NETで動くアプリケーションとビルド環境を、上記のバージョン以降に更新してください [1]。CVE-2026-111497は、ASP.NET Coreのリクエスト展開やHttpClientの自動展開でBrotliを有効にしている場合や、BrotliStream/BrotliDecoderで外部から受け取ったデータを展開している場合に影響します(いずれも既定では無効)。更新までは、信頼できないBrotliデータを展開しないよう案内されています [2]。
セキュリティ
2. GMOインターネット、「お名前.com デスクトップクラウド」の不正アクセスで利用者へのお見舞金と損失の補償方針を公表
GMOインターネットグループは2026年10月24日(11時50分時点)、GMOインターネットが提供する「お名前.com デスクトップクラウド」への不正アクセスについて、利用者への対応方針を公表しました [4]。 現在の利用者全員に、金銭的被害の有無にかかわらずお見舞金として一律5,000円を支払うほか、不正アクセスに起因する取引で取引口座に生じた実現損失を、同社の確認を経て補償するとしています。市場の変動による損失や得られたはずの利益などは対象外です [4]。 同社は攻撃者とみられる者から金銭の要求を受けていますが、要求には応じないとしています。脅迫の内容として、国内外の70を超える証券会社・FX会社などの利用者口座への不正操作の継続などが挙げられています [4]。
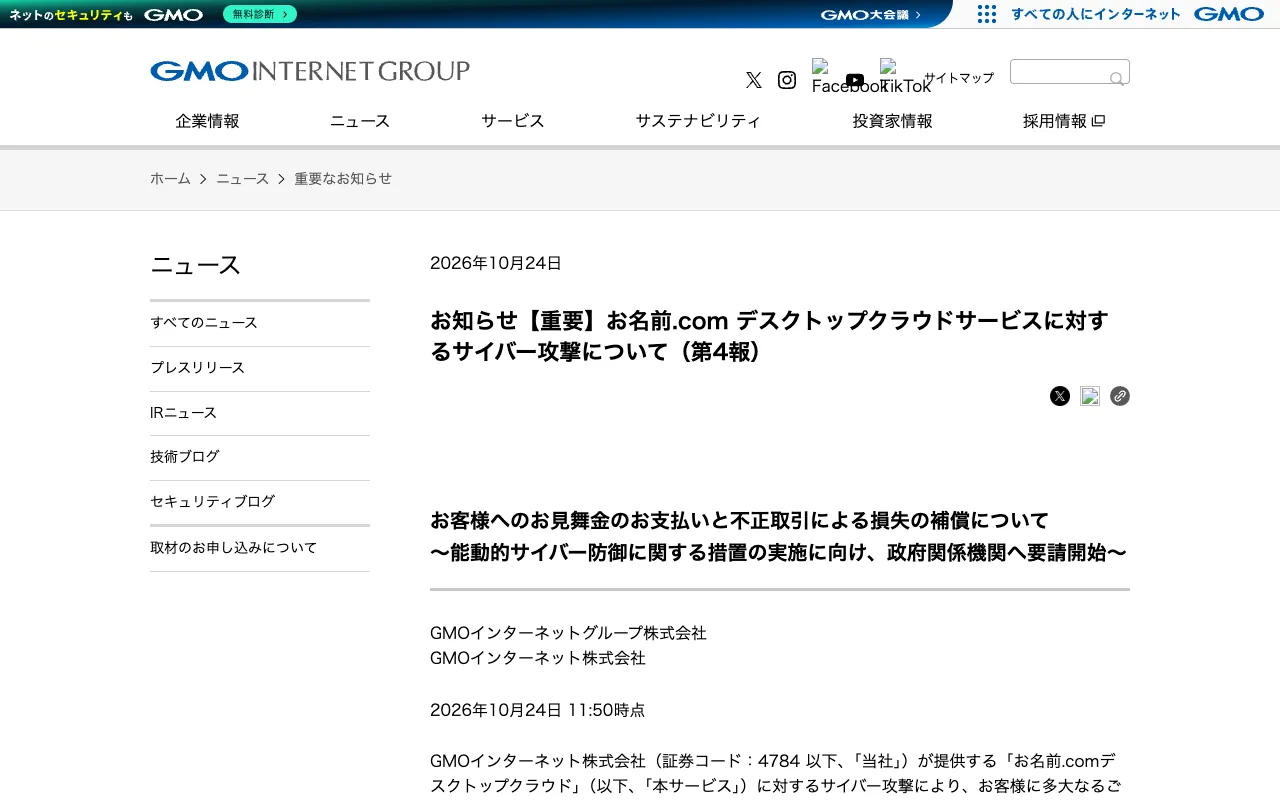
企業・担当者が確認すること: 同サービスでMT4/MT5などの取引ツールを使っていた場合は、取引に使っていない別の端末から口座と取引ツールのパスワードを変更し、ログイン中の全セッションを切断するよう案内されています。サーバー内やブラウザに保存していた認証情報の変更、端末のウイルススキャンも求められています [5]。補償の申請方法は11月6日までに案内するとされ、同社が補償手続きでパスワードや暗証番号を尋ねることはないとしています [4]。
3. 富士電機製「V-SFT」に7件の脆弱性、細工されたファイルを開くとコード実行のおそれ
JVNは2026年10月26日、富士電機が提供するV-SFTのver 6.2.11.0以前に、スタックベースのバッファオーバーフローや境界外読み取りなど7件の脆弱性(CVE-2026-107894〜CVE-2026-107900)があると公表しました [6]。 細工されたV7形式のファイルを開くと、情報が漏えいしたり、任意のコードを実行されたりする可能性があります。CVSS v3.1の基本値はいずれも7.8です [6]。
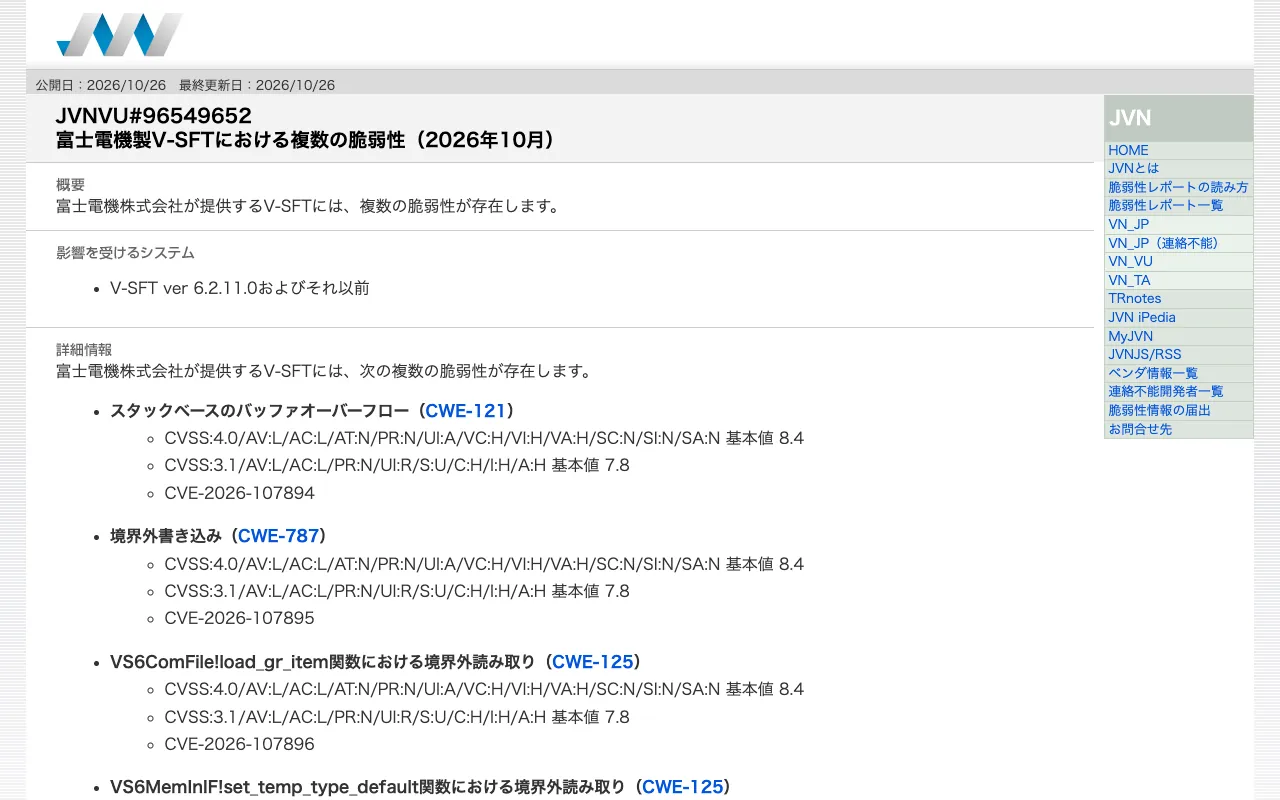
企業・担当者が確認すること: V-SFTを使っている場合は、開発者が提供する改善版(Ver.6.2.12.0)のパッチを適用してください [6]。適用までは、入手元の分からないV7形式のファイルを開かないようにしてください(当サイトの見解)。
4. 国土交通省の「電子納品物検査支援システム」、インストール時のアクセス権設定に脆弱性(CVE-2026-113345)
JVNは2026年10月26日、国土交通省が提供する電子納品物検査支援システムのVer.4.0.36以前に、インストール時に不適切なファイルアクセス権が設定される脆弱性(CVE-2026-113345・CVSS v3.0 基本値7.8)があると公表しました [7]。 アプリケーションフォルダ内のファイルが改ざんされ、任意のコードが実行される可能性があります [7]。
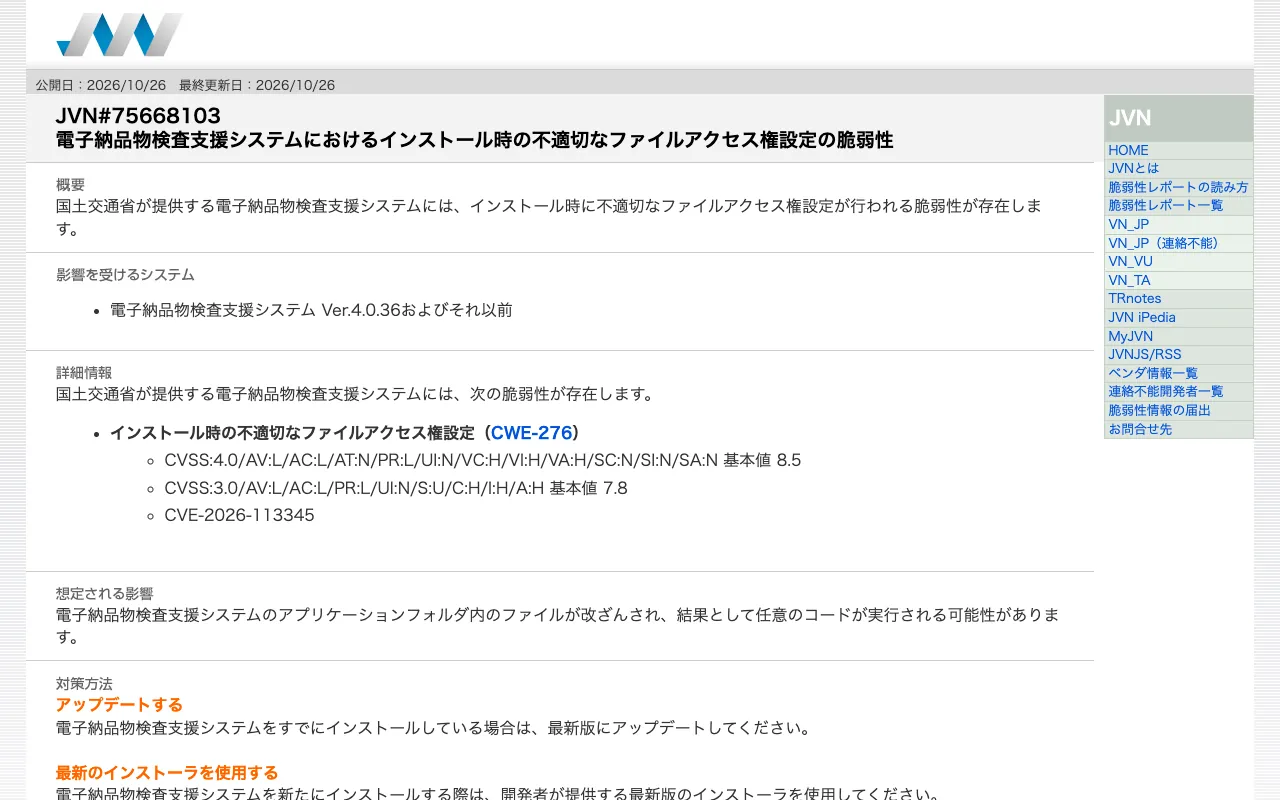
企業・担当者が確認すること: 同システムをすでにインストールしている場合は、最新版にアップデートしてください。新たに導入する場合は、開発者が提供する最新版のインストーラーを使うよう案内されています [7]。
本記事は、各項目の出典に記載された内容のみをもとに作成しています。件数や原因は、今後の続報で変わる可能性があります。
出典
- Microsoft(dotnet/announcements)「.NET October 2026 out-of-band security updates」2026年10月25日
https://github.com/dotnet/announcements/issues/496 - Microsoft(dotnet/announcements)「Microsoft Security Advisory CVE-2026-111497 | .NET Brotli Decoder Out-of-bounds Write Vulnerability」2026年10月25日
https://github.com/dotnet/announcements/issues/494 - Microsoft(dotnet/announcements)「Microsoft Security Advisory CVE-2026-114148 | .NET Elevation of Privilege Vulnerability」2026年10月25日
https://github.com/dotnet/announcements/issues/495 - GMOインターネットグループ「お客様へのお見舞金のお支払いと不正取引による損失の補償について」2026年10月24日
https://group.gmo/info/alert/20261024/ - GMOインターネットグループ「『お名前.com デスクトップクラウド』ご利用のお客様へ改めてのお願い(第5報)」2026年10月24日
https://group.gmo/info/alert/2026102402/ - JVN「JVNVU#96549652 富士電機製V-SFTにおける複数の脆弱性(2026年10月)」2026年10月26日
https://jvn.jp/vu/JVNVU96549652/ - JVN「JVN#75668103 電子納品物検査支援システムにおけるインストール時の不適切なファイルアクセス権設定の脆弱性」2026年10月26日
https://jvn.jp/jp/JVN75668103/
関連する領域の企業
ほかの記事
脆弱性が見つかったときの対応手順:把握・影響判断・更新・確認・報告の進め方
PHPの緊急レベルの脆弱性「PHP2Shell」(CVE-2026-109618/CVE-2026-109619)の概要と、サイト運営者が行うべき対応
Next.js・静的サイトは安全か 2025年の重大な脆弱性2件から見る、構成ごとの攻撃される入口
情報漏えい・不正アクセスの最近の動き 公的機関の公表資料から読み解く2026年の実態
AI時代のセキュリティのあるべき姿 生成AIへの入力・プロンプトインジェクション・AIエージェントに企業はどう備えるか
AI・システム・セキュリティのニュースまとめ(2026年11月2日 18時)
AI・システム・セキュリティのニュースまとめ(2026年11月2日 14時)
AI・システム・セキュリティのニュースまとめ(2026年11月1日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月26日 18時)
AI・システム・セキュリティのニュースまとめ(2026年10月24日 8時)