AI・システム・セキュリティのニュースまとめ(2026年10月23日 18時)
公開 2026-10-23 AIサービス比較ナビ 編集部
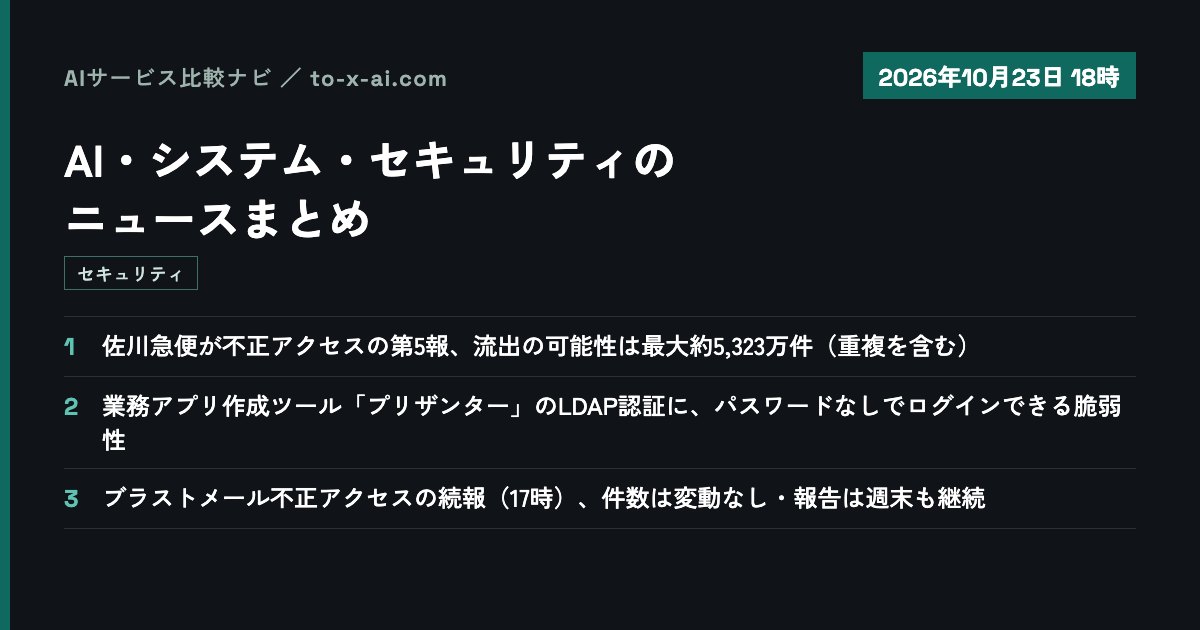
2026年10月23日14時から18時までに確認したニュースのうち、公式発表を確認できた3件をまとめました(いずれもセキュリティ分野)。 佐川急便が不正アクセスの第5報で流出した可能性のある個人情報の最大件数を公表したほか、業務アプリ「プリザンター」の脆弱性情報、ブラストメールの続報が出ています。
当サイトでは、各社・各機関の公式発表を開いて内容を照合したうえで掲載しています。数字や日付は各項目末尾の出典番号から確認できます。
セキュリティ
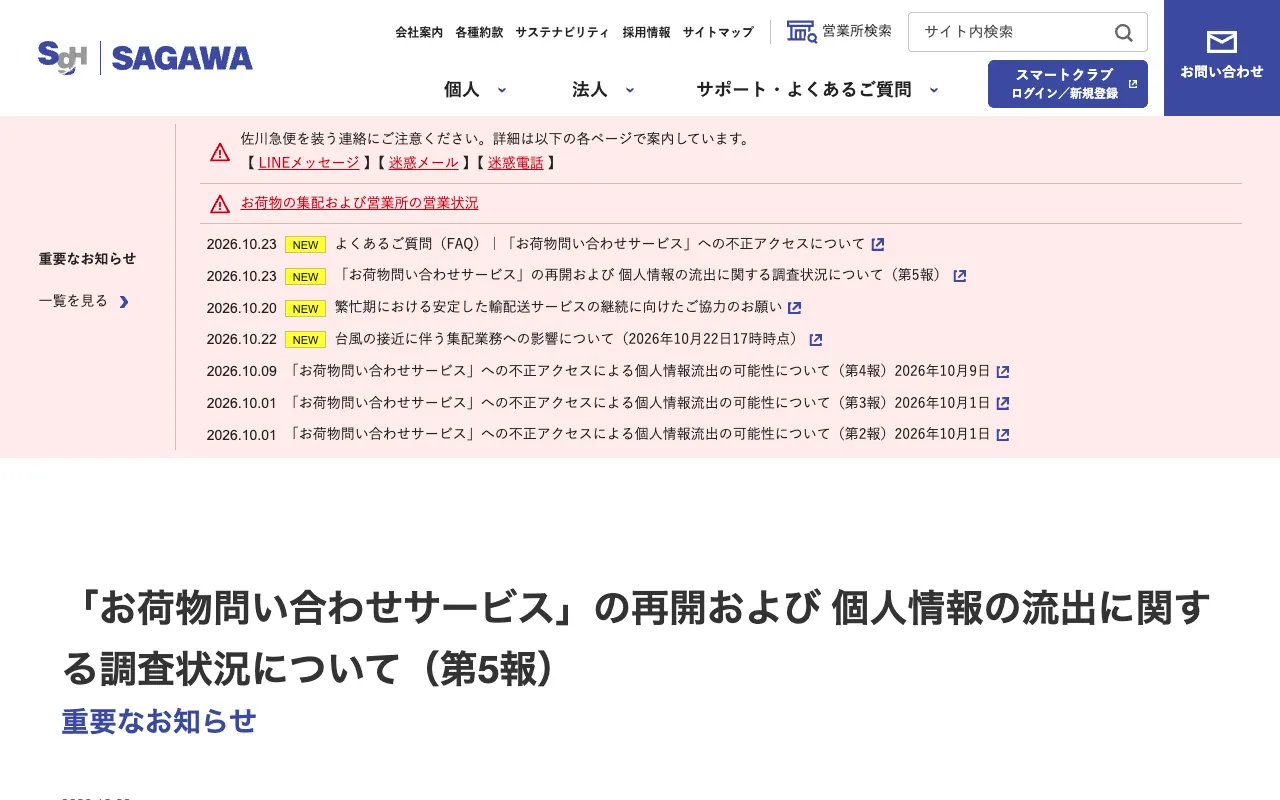
1. 佐川急便が不正アクセスの第5報、流出の可能性は最大約5,323万件(重複を含む)
佐川急便は2026年10月23日、「お荷物問い合わせサービス」への不正アクセスについて第5報を公表しました [1]。 流出した可能性のある個人情報は、重複を一定程度整理したうえで現時点で最大約5,323万件(重複を含む件数)で、対象となる方の実人数を示すものではないとしています [1]。対象は、2026年6月21日から9月30日までの約100日間の送り状データ(ご依頼主・お届け先の氏名、住所、電話番号)、運賃契約を結ぶ顧客の契約者情報、「スマートクラブ」会員情報(メールアドレス・会員IDを含む)で、クレジットカード情報とパスワードは含まれず、手書きの送り状の情報も対象外です [1]。 同日、停止していた「インターネット貨物のお荷物問い合わせ」を再開しました。お荷物問い合わせAPIや飛脚宅配便受付、受取先変更などのサービスは引き続き停止しています [1]。
企業・担当者が確認すること: 佐川急便に配送を委託している出荷人は、個人情報保護委員会への確報を同社との連名で行う方向で準備が進められているため、同社からの手続きの案内を確認してください(連名に同意しない場合は自社での報告が必要になる場合があります)[1]。お荷物問い合わせAPIを使ったシステム連携は停止が続いているため、再開の告知を確認してください [1]。
2. 業務アプリ作成ツール「プリザンター」のLDAP認証に、パスワードなしでログインできる脆弱性
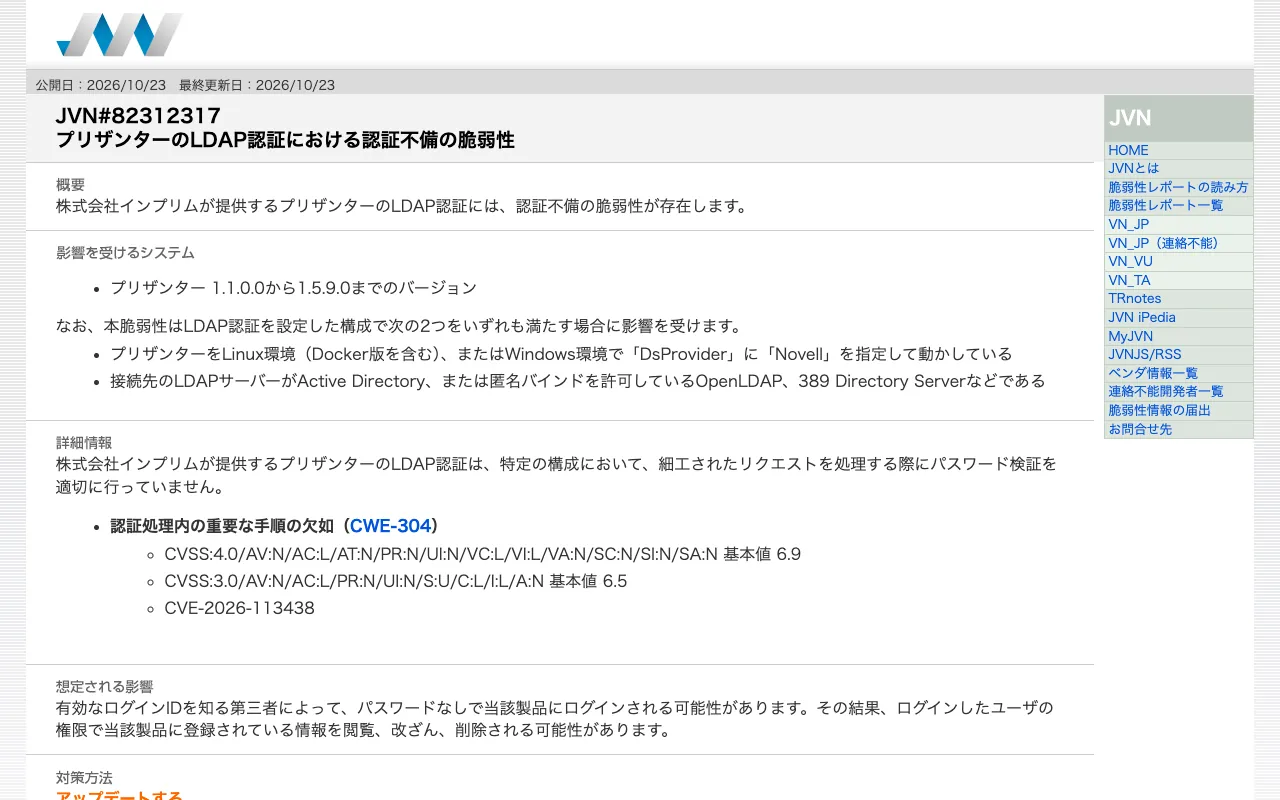
JVNは2026年10月23日、株式会社インプリムの「プリザンター」のLDAP認証における認証不備の脆弱性(CVE-2026-113438)を公表しました [2]。 対象はバージョン1.1.0.0から1.5.9.0までです。LDAP認証を設定した構成で、①Linux環境(Docker版を含む)で動かしている、またはWindows環境でDsProviderに「Novell」を指定して動かしている、②接続先がActive Directory、または匿名バインドを許可するOpenLDAP・389 Directory Serverなどである、の両方を満たす場合に影響を受けます [2]。有効なログインIDを知る第三者が、パスワードなしでログインし、そのユーザーの権限で登録情報を閲覧・改ざん・削除するおそれがあります(CVSS v4.0 基本値6.9)[2]。 バージョン1.5.9.1で修正されています [2]。
企業・担当者が確認すること: プリザンターをLDAP認証で運用している場合は、バージョンと認証設定(DsProvider)を確認し、1.5.9.1以降に更新してください。すぐに更新できない場合は、開発者が推奨するワークアラウンドについて開発者に問い合わせるよう案内されています [2]。
3. ブラストメール不正アクセスの続報(17時)、件数は変動なし・報告は週末も継続
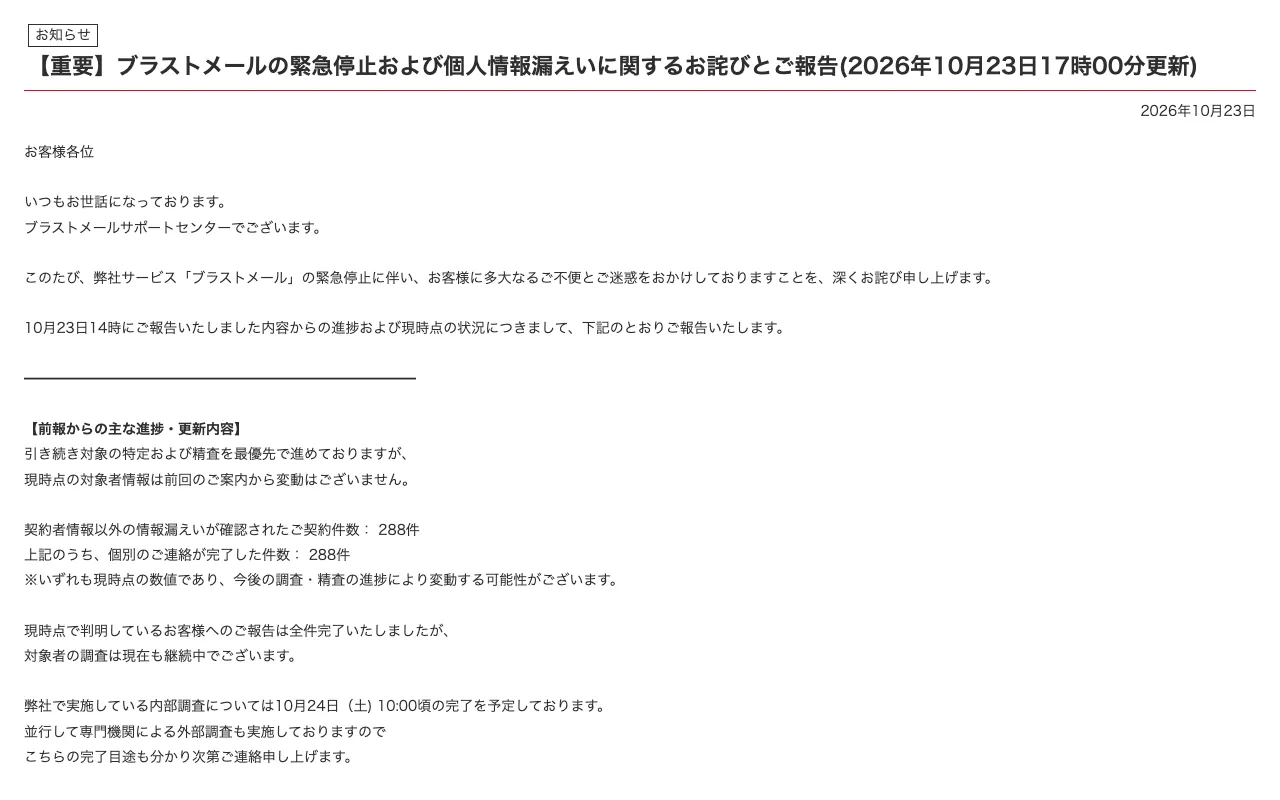
ブラストメールを提供する株式会社ラクスライトクラウドは、10月23日17時00分に報告を更新しました [3]。 対象者情報は前回の案内から変動がないとしており、配信先リストなどの漏えいが確認された契約は288件のままです。サービス再開の日時は未定です [3]。 同社の内部調査は10月24日(土)10時頃に完了する予定で、専門機関による外部調査も並行して実施しています [3]。次回の報告は10月24日(土)10時頃の予定で、24日・25日も報告を続けるとしています [3]。
企業・担当者が確認すること: ブラストメールを利用している、または委託先が利用している場合は、週末の続報も含めて同社の案内を確認してください [3]。
本記事は、各項目の出典に記載された内容のみをもとに作成しています。件数や原因は、今後の続報で変わる可能性があります。
出典
- 佐川急便株式会社「「お荷物問い合わせサービス」の再開および個人情報の流出に関する調査状況について(第5報)」2026年10月23日
https://www2.sagawa-exp.co.jp/information/detail/430/ - JVN「プリザンターのLDAP認証における認証不備の脆弱性」(JVN#82312317)2026年10月23日
https://jvn.jp/jp/JVN82312317/ - 株式会社ラクスライトクラウド「【重要】ブラストメールの緊急停止および個人情報漏えいに関するお詫びとご報告」(2026年10月23日17時00分更新)
https://info.blastmail.jp/information_20261021.html
関連する領域の企業
ほかの記事
脆弱性が見つかったときの対応手順:把握・影響判断・更新・確認・報告の進め方
PHPの緊急レベルの脆弱性「PHP2Shell」(CVE-2026-109618/CVE-2026-109619)の概要と、サイト運営者が行うべき対応
Next.js・静的サイトは安全か 2025年の重大な脆弱性2件から見る、構成ごとの攻撃される入口
情報漏えい・不正アクセスの最近の動き 公的機関の公表資料から読み解く2026年の実態
AI時代のセキュリティのあるべき姿 生成AIへの入力・プロンプトインジェクション・AIエージェントに企業はどう備えるか
AI・システム・セキュリティのニュースまとめ(2026年11月2日 18時)
AI・システム・セキュリティのニュースまとめ(2026年11月2日 14時)
AI・システム・セキュリティのニュースまとめ(2026年11月1日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月24日 8時)
AI・システム・セキュリティのニュースまとめ(2026年10月23日 14時)