AI・システム・セキュリティのニュースまとめ(2026年10月23日 14時)
公開 2026-10-23 AIサービス比較ナビ 編集部
2026年10月23日8時から14時までに公表されたニュースのうち、公式発表を確認できた3件をまとめました(いずれもセキュリティ分野)。 JPCERT/CCが不正アクセスの注意喚起に「AIを用いたペネトレーションテスト基盤を悪用した攻撃試行」を追加したほか、ブラストメールの不正アクセスで続報が出ています。
当サイトでは、各社・各機関の公式発表を開いて内容を照合したうえで掲載しています。数字や日付は各項目末尾の出典番号から確認できます。
セキュリティ
1. JPCERT/CCが不正アクセスの注意喚起を更新、AIを用いた攻撃試行を追加
JPCERT/CCは2026年10月23日、国内組織で相次いでいる不正アクセスについての注意喚起(JPCERT-AT-2026-0030、10月8日公開)を更新しました [1]。 今回の更新では、確認されている攻撃手法に「ケースE:AIを用いたペネトレーションテスト基盤を悪用した攻撃試行」を追加しています [1]。Cairn、CyberStrikeAI、ARTEXなどのツールを使い、主にインターネットに公開されたWebアプリケーションの脆弱性の探索・悪用や、環境設定ファイル・バックアップファイルの窃取などが試みられており、公開されたWSUSサーバーを狙った攻撃試行も含まれるとしています [1]。 あわせて、アプリのAPIを狙う「ケースB」に不審な送信元IPアドレスやUser-Agent、TLS Fingerprintの例を追加し、Tor出口ノードやレジデンシャルプロキシ経由のアクセスも確認しているとしています [1]。
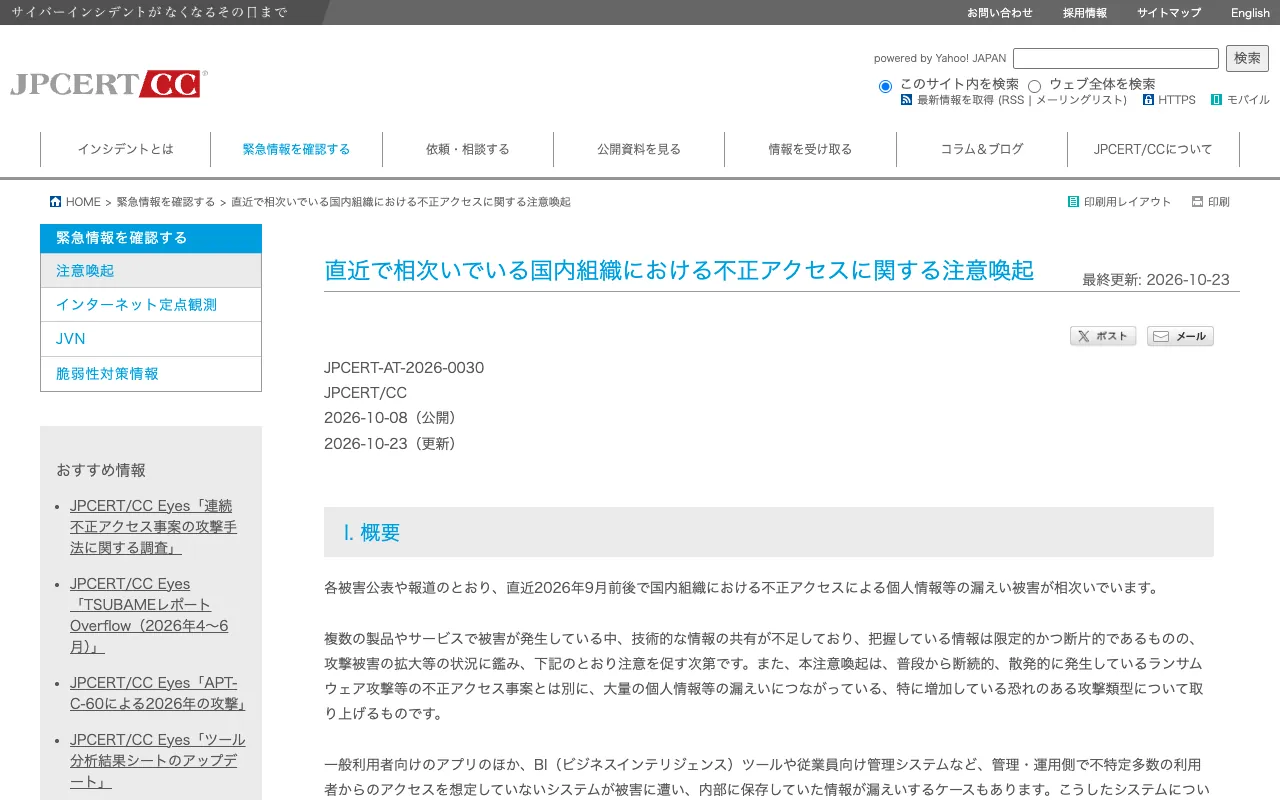
企業・担当者が確認すること: 注意喚起に掲載された送信元IPアドレスからのアクセスがないか、自社のWebサーバーやAPIのログを確認してください [1]。あわせて、APIのレート制限・アクセス制御・トークンの権限と有効期限の見直しや、業務上不要な管理機能のインターネット公開停止など、注意喚起に挙げられた対策の実施状況を点検することが推奨されています [1]。
2. ブラストメール不正アクセスの続報、配信先リストなどの漏えいを確認した契約は288件
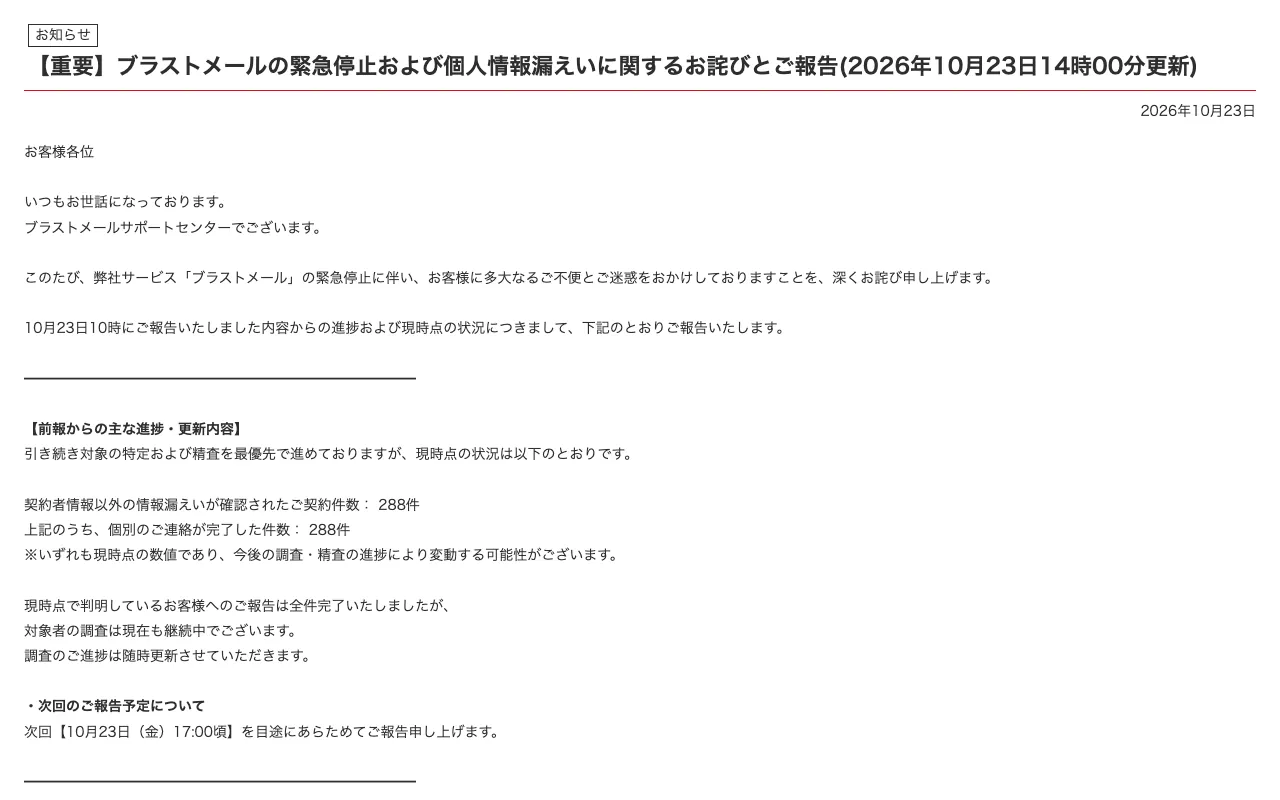
ブラストメールを提供する株式会社ラクスライトクラウドは、10月23日14時00分に報告を更新しました [2]。 契約者情報以外(配信先のリストなど)の漏えいが確認された契約は288件で、現時点で判明している288件すべてに個別の連絡を終えたとしています。対象者の調査は継続中で、件数は今後変わる可能性があります [2]。販売管理システムから全契約者の情報が持ち出されたことは前報までと同じで、サービス再開の日時は未定です [2]。 個人情報保護委員会への報告については、同社との連名報告に対応するとしています。次回の報告は10月23日17時頃の予定です [2]。 利用者側の公表も続いており、埼玉県は10月23日11時、ねんりんピック彩の国さいたま2026の大会ボランティア約1,200名分の氏名とメールアドレスが漏えいした可能性があると発表しました(受託事業者がブラストメールを利用。現時点で漏えいは確認されていないとしています)[3]。
企業・担当者が確認すること: ブラストメールを利用している、または委託先が利用している場合は、同社からの個別の案内と以後の続報を確認してください [2]。個人情報保護委員会への報告を検討している場合は、連名報告の手続き方法を同社の案内で確認する必要があります [2]。
3. 三菱電機の監視制御ソフト「GENESIS64」「ICONICS Suite」などに複数の脆弱性
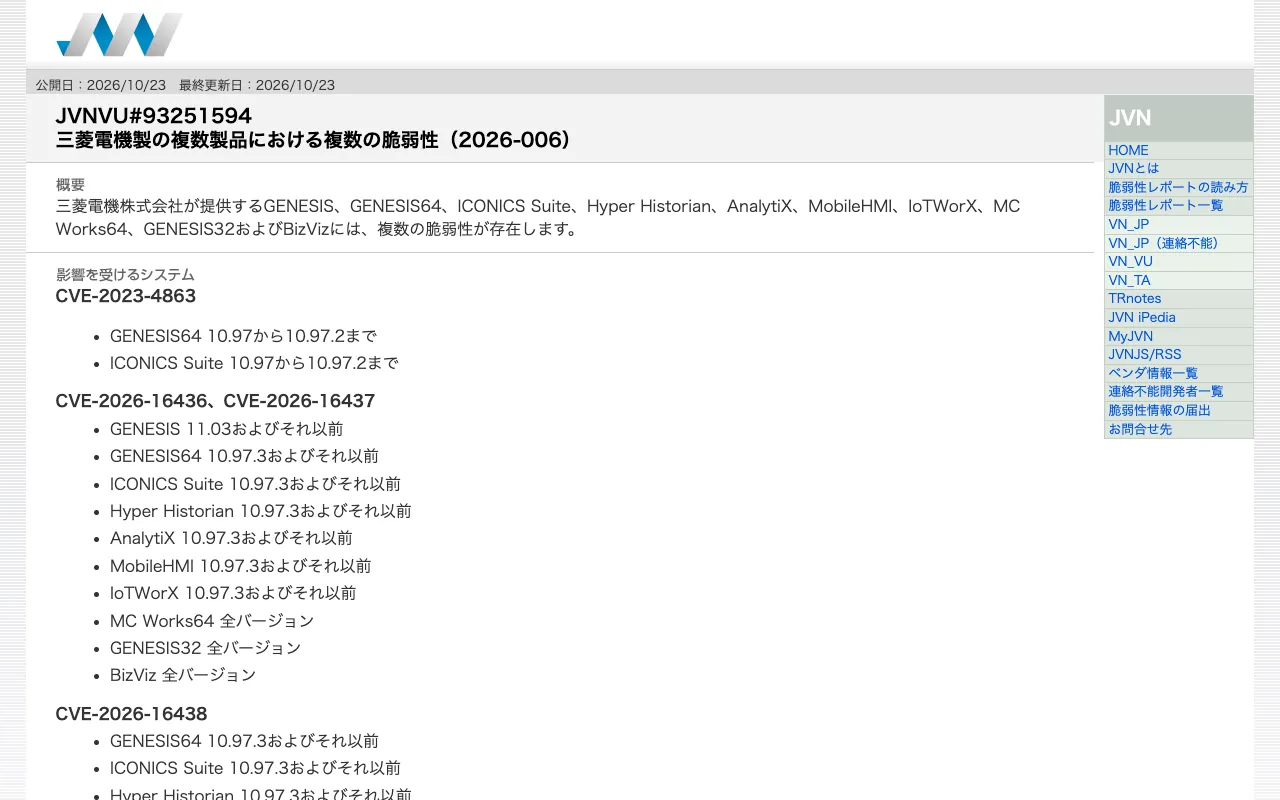
JVNは2026年10月23日、三菱電機のSCADA(監視制御)ソフトウェア「GENESIS」「GENESIS64」「ICONICS Suite」などにある複数の脆弱性の情報を公表しました [4]。三菱電機は10月15日に同じ内容のアドバイザリを公開しています [5]。 脆弱性は4件(CVE-2023-4863、CVE-2026-16436、CVE-2026-16437、CVE-2026-16438)で、パスワードを忘れた場合のロック解除に使うチャレンジレスポンスが全ユーザー共通の固定値になっているため、入手した第三者に認証を回避されるおそれがあるもの(CVE-2026-16436、CVSS v4.0 基本値9.2)などが含まれます [5]。 三菱電機は修正版への更新を求めていますが、MC Works64、GENESIS32、BizVizは修正版を出す予定がなく、軽減策の実施か、GENESIS64またはGENESISへの置き換えを検討するよう案内しています [5]。
企業・担当者が確認すること: 工場や設備の監視に該当製品を使っている場合は、三菱電機のアドバイザリでバージョンの確認方法と修正版を確認し、更新または軽減策を実施してください [5]。
本記事は、各項目の出典に記載された内容のみをもとに作成しています。件数や原因は、今後の続報で変わる可能性があります。
出典
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(JPCERT-AT-2026-0030)2026年10月23日更新
https://www.jpcert.or.jp/at/2026/at260030.html - 株式会社ラクスライトクラウド「【重要】ブラストメールの緊急停止および個人情報漏えいに関するお詫びとご報告」(2026年10月23日14時00分更新)
https://info.blastmail.jp/information_20261021.html - 埼玉県「ねんりんピック彩の国さいたま2026ボランティアの個人情報の漏えいの可能性について」2026年10月23日
https://www.pref.saitama.lg.jp/b0617/nenrin-saitama2026/1022hodohappyo.html - JVN「三菱電機製の複数製品における複数の脆弱性(2026-006)」(JVNVU#93251594)2026年10月23日
https://jvn.jp/vu/JVNVU93251594/ - 三菱電機株式会社「GENESIS、GENESIS64、ICONICS Suite、Hyper Historian、AnalytiX、MobileHMI、IoTWorX、MC Works64、GENESIS32及びBizVizにおける複数の脆弱性」2026年10月15日
https://www.mitsubishielectric.co.jp/psirt/vulnerability/pdf/2026-006.pdf
関連する領域の企業
ほかの記事
脆弱性が見つかったときの対応手順:把握・影響判断・更新・確認・報告の進め方
PHPの緊急レベルの脆弱性「PHP2Shell」(CVE-2026-109618/CVE-2026-109619)の概要と、サイト運営者が行うべき対応
Next.js・静的サイトは安全か 2025年の重大な脆弱性2件から見る、構成ごとの攻撃される入口
情報漏えい・不正アクセスの最近の動き 公的機関の公表資料から読み解く2026年の実態
AI時代のセキュリティのあるべき姿 生成AIへの入力・プロンプトインジェクション・AIエージェントに企業はどう備えるか
AI・システム・セキュリティのニュースまとめ(2026年11月2日 18時)
AI・システム・セキュリティのニュースまとめ(2026年11月2日 14時)
AI・システム・セキュリティのニュースまとめ(2026年11月1日 14時)
AI・システム・セキュリティのニュースまとめ(2026年10月23日 18時)
AI・システム・セキュリティのニュースまとめ(2026年10月23日 8時)