AI・システム・セキュリティのニュースまとめ(2026年11月3日 8時)
公開 2026-11-03 AIサービス比較ナビ 編集部
2026年11月2日18時から11月3日8時までに確認したニュースのうち、公式発表を確認できた5件をまとめました(システム・開発基盤3件、セキュリティ2件)。 GitHubがpull_request_targetの既定ブロックを12月2日に延期して予行期間を設けたほか、Copilotの一部モデルの一時障害、Amazon RDSのスナップショット単位の請求、サイバートラストの証明書発行サービス再開方針、Microsoftによる悪用された脆弱性の分析が公表されています。
当サイトでは、各社・各機関の公式発表を開いて内容を照合したうえで掲載しています。数字や日付は各項目末尾の出典番号から確認できます。
システム・開発基盤
1. GitHub Actions、パブリックリポジトリのpull_request_targetを12月2日から既定でブロック
GitHubは2026年11月2日(米国時間)、2026年12月2日からすべてのパブリックリポジトリで、Actionsのpull_request_targetイベントを既定でブロックすると公表しました。該当するActionsのイベントポリシーで明示的に許可している場合は除きます。適用はもともと11月2日の予定でした [1]。 pull_request_targetはベースリポジトリの文脈で実行されシークレットにアクセスできるため、フォークからの信頼できないコードを実行するとパイプラインの侵害やシークレットの窃取につながるおそれがある、というのが理由です。本適用の前に、11月9日と11月16日のいずれも16:00〜18:00(UTC)に一時的に適用する期間を設け、その間は対象のワークフローが実行されずエラー付きの失敗として記録されます [1]。 対象はGitHub Free、GitHub Team、GitHub Enterprise Cloudのパブリックリポジトリで、プライベート・インターナルのリポジトリとGitHub Enterprise Serverは対象外です [1]。
企業・担当者が確認すること: 公開リポジトリでpull_request_targetを使うワークフローがあるかを、11月9日の最初の一時適用の前にInsightsで確認し、必要なものだけをイベントポリシーで明示的に許可してください [1]。
2. GitHub Copilot、GPT-5.4 Nanoで約40分間エラーが増加(解消済み)
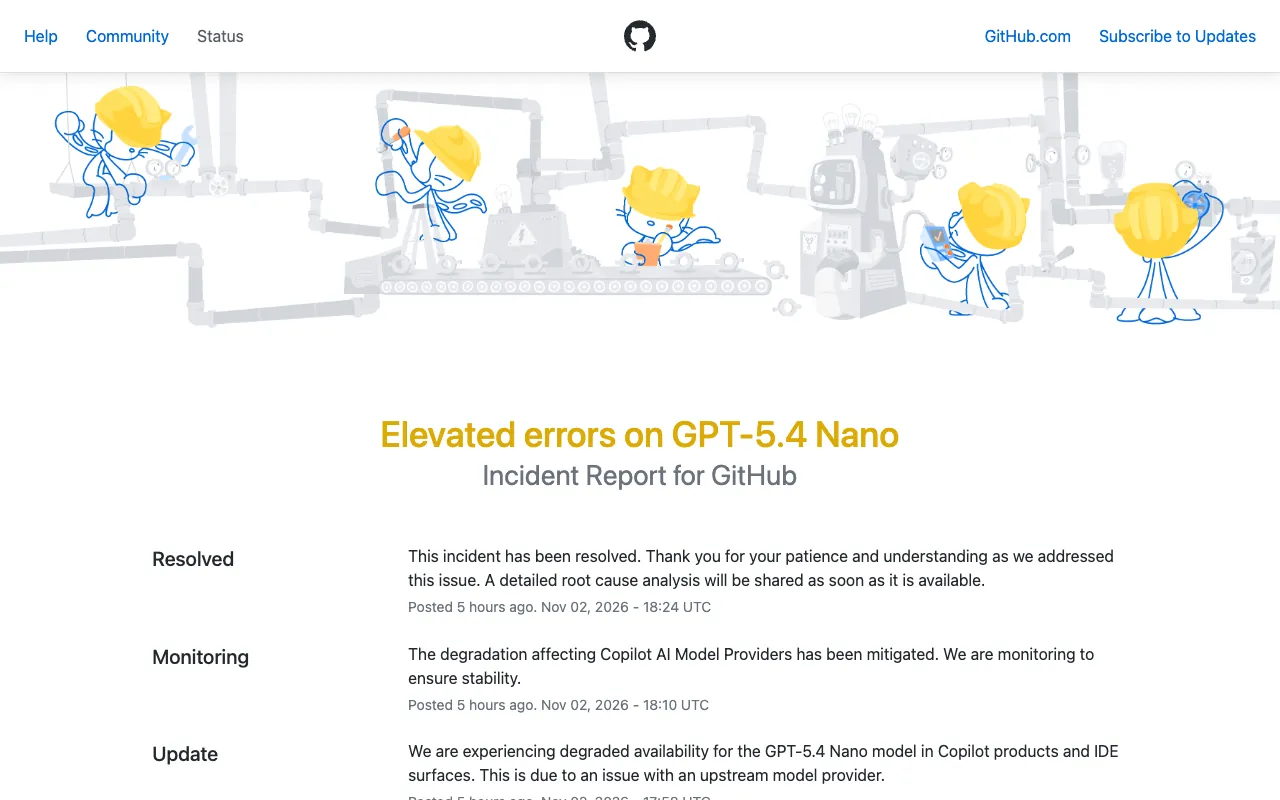
GitHubのステータスページによると、2026年11月2日17時46分(UTC)からCopilotの製品とIDEでGPT-5.4 Nanoモデルの可用性が低下しました。原因は上流のモデル提供元の問題としています [2]。 18時10分(UTC)に緩和され、18時24分(UTC)に解消と報告されました。詳しい原因分析は準備でき次第共有するとしています [2]。
企業・担当者が確認すること: 該当時間帯(日本時間11月3日2時46分〜3時24分)にCopilotでGPT-5.4 Nanoを使った処理が失敗していないかを確認し、必要なら再実行してください(当サイトの見解)。
3. Amazon RDS、スナップショットごとの費用を確認できるように
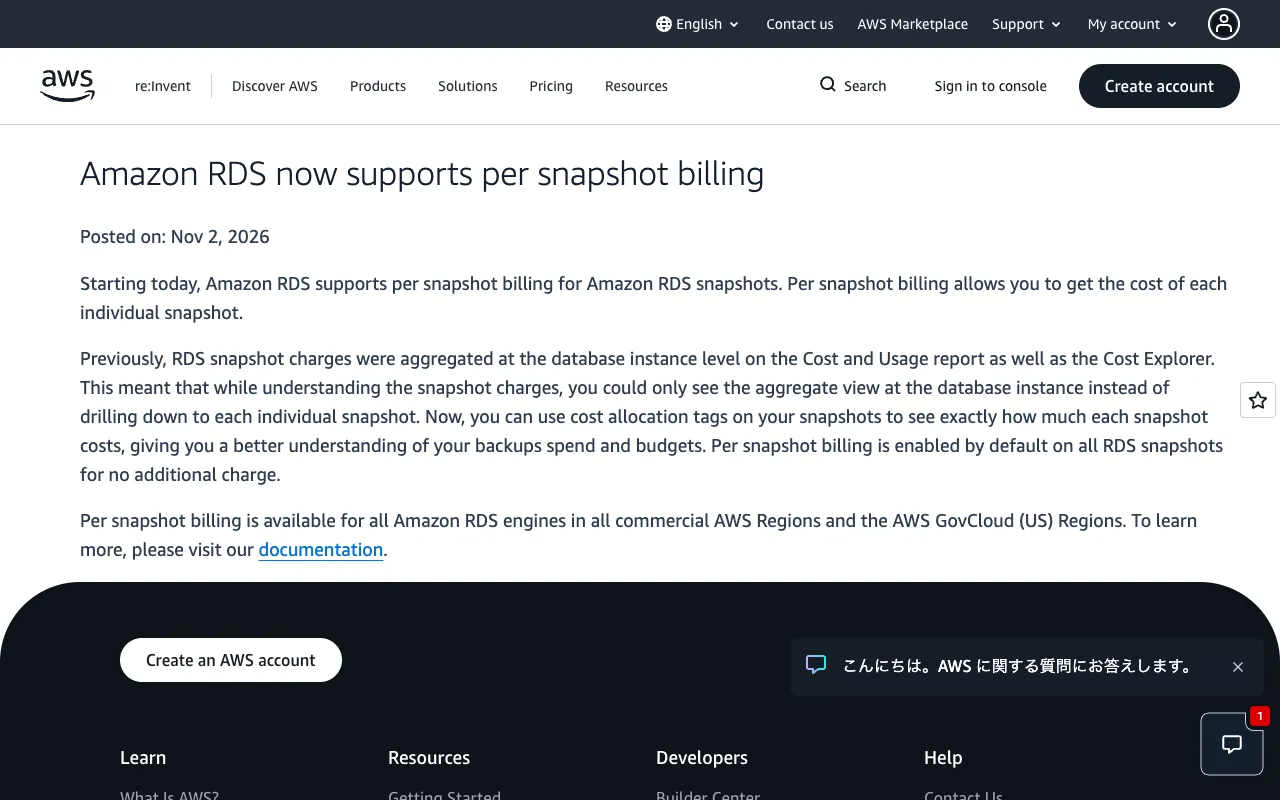
AWSは2026年11月2日、Amazon RDSでスナップショット単位の請求に対応したと公表しました。これまでスナップショットの料金はCost and Usage ReportとCost Explorerでデータベースインスタンス単位にまとめて表示されていましたが、スナップショットにコスト配分タグを付けることで、個々のスナップショットの費用を確認できるようになります [3]。 既定ですべてのRDSスナップショットで有効になり、追加料金はかかりません。すべてのRDSエンジン、すべての商用リージョンとAWS GovCloud (US)リージョンで利用できます [3]。
企業・担当者が確認すること: RDSのバックアップ費用を管理している担当者は、スナップショットへのコスト配分タグの付け方を決め、不要なスナップショットの洗い出しに使えるかを確認してください(当サイトの見解)。
セキュリティ
4. サイバートラスト、停止中のSSL/TLSサーバー証明書発行を「新たなスキーム」で再開する方針(続報)
サイバートラストは2026年11月2日、9月10日に一時停止を公表したSSL/TLSサーバー証明書発行サービスについて、新たなスキームで再開する方針を決定したと公表しました。ルート認証局とともに新中間CAの審査承認手続きを進めてきたものの、審査プロセスの長期化と、代替提供している証明書の発行遅延の影響などを総合的に勘案したとしています [4]。 具体的な計画と再開スケジュールは確定次第知らせるとしており、再開までは引き続きセコムトラストシステムズの「セコムパスポート for Web SSL/TLS サーバー証明書」を代替サービスとして提供します。通期業績予想は現時点で据え置いています [4]。
企業・担当者が確認すること: サイバートラストの証明書を利用している企業は、手元の証明書の有効期限と代替サービスでの更新手順を確認し、同社からの再開スケジュールの発表を待って切り替え方針を決めてください(当サイトの見解)。
5. Microsoft、実際に悪用された脆弱性の傾向を分析 78%が乗っ取り系
Microsoftは2026年11月2日、1999年から2026年9月までに公開された約38万3,000件の脆弱性のうち、実際の攻撃との関連が確認されたのは約2,000件(約0.5%)にとどまり、その多くがシステムの乗っ取りにつながる種類に集中しているとする分析を公表しました [5]。 公開済みの脆弱性全体に占める割合と比べ、悪用された脆弱性ではサーバー側のリモートコード実行が20%から37%に、ローカルの権限昇格が11%から18%に上がり、リモートコード実行・認証回避・ローカル権限昇格が実際に悪用された脆弱性の78%を占めるとしています。一方、同社のデータではパッチ適用までの中央値がWindowsのワークステーションで約2週間、Windows Serverで1か月超、ネットワーク機器では1年超かかっていると指摘しています [5]。
企業・担当者が確認すること: 脆弱性対応の優先順位付けで、外部に公開したサーバーやネットワーク機器のリモートコード実行・認証回避・権限昇格を先に扱う運用になっているかを見直してください [5]。
本記事は、各項目の出典に記載された内容のみをもとに作成しています。障害の原因や証明書サービスの再開時期は、今後の続報で変わる可能性があります。
出典
- GitHub Changelog「pull_request_target blocked by default December 2」2026年11月2日
https://github.blog/changelog/2026-11-02-pull_request_target-blocked-by-default-december-2 - GitHub Status「Elevated errors on GPT-5.4 Nano」2026年11月2日
https://www.githubstatus.com/incidents/db4x8hh362t8 - AWS「Amazon RDS now supports per snapshot billing」2026年11月2日
https://aws.amazon.com/about-aws/whats-new/2026/11/amazon-rds-per-snapshot-billing/ - サイバートラスト「SSL/TLS サーバー証明書発行サービスのサービス再開に関する方針のお知らせ」2026年11月2日
https://www.release.tdnet.info/inbs/140120261030561837.pdf - Microsoft Security Blog「What exploited vulnerabilities have in common: A data-driven analysis of real-world attacks」2026年11月2日
https://www.microsoft.com/en-us/security/blog/2026/11/02/exploited-vulnerabilities-common-data-driven-analysis-real-world-attacks/
関連する領域の企業
ほかの記事
脆弱性が見つかったときの対応手順:把握・影響判断・更新・確認・報告の進め方
PHPの緊急レベルの脆弱性「PHP2Shell」(CVE-2026-109618/CVE-2026-109619)の概要と、サイト運営者が行うべき対応
Next.js・静的サイトは安全か 2025年の重大な脆弱性2件から見る、構成ごとの攻撃される入口
情報漏えい・不正アクセスの最近の動き 公的機関の公表資料から読み解く2026年の実態
AI時代のセキュリティのあるべき姿 生成AIへの入力・プロンプトインジェクション・AIエージェントに企業はどう備えるか
AI・システム・セキュリティのニュースまとめ(2026年11月2日 18時)
AI・システム・セキュリティのニュースまとめ(2026年11月2日 14時)